
《健康保险流通与责任法案》(Health Insurance Portability and Accountability Act,HIPAA)是美国于 1996 年颁布的一部联邦法律,为保护可识别个人身份的健康信息设立了全国性标准。HIPAA 由美国卫生与公众服务部(HHS)下设的民权办公室(Office for Civil Rights,OCR)负责执行。
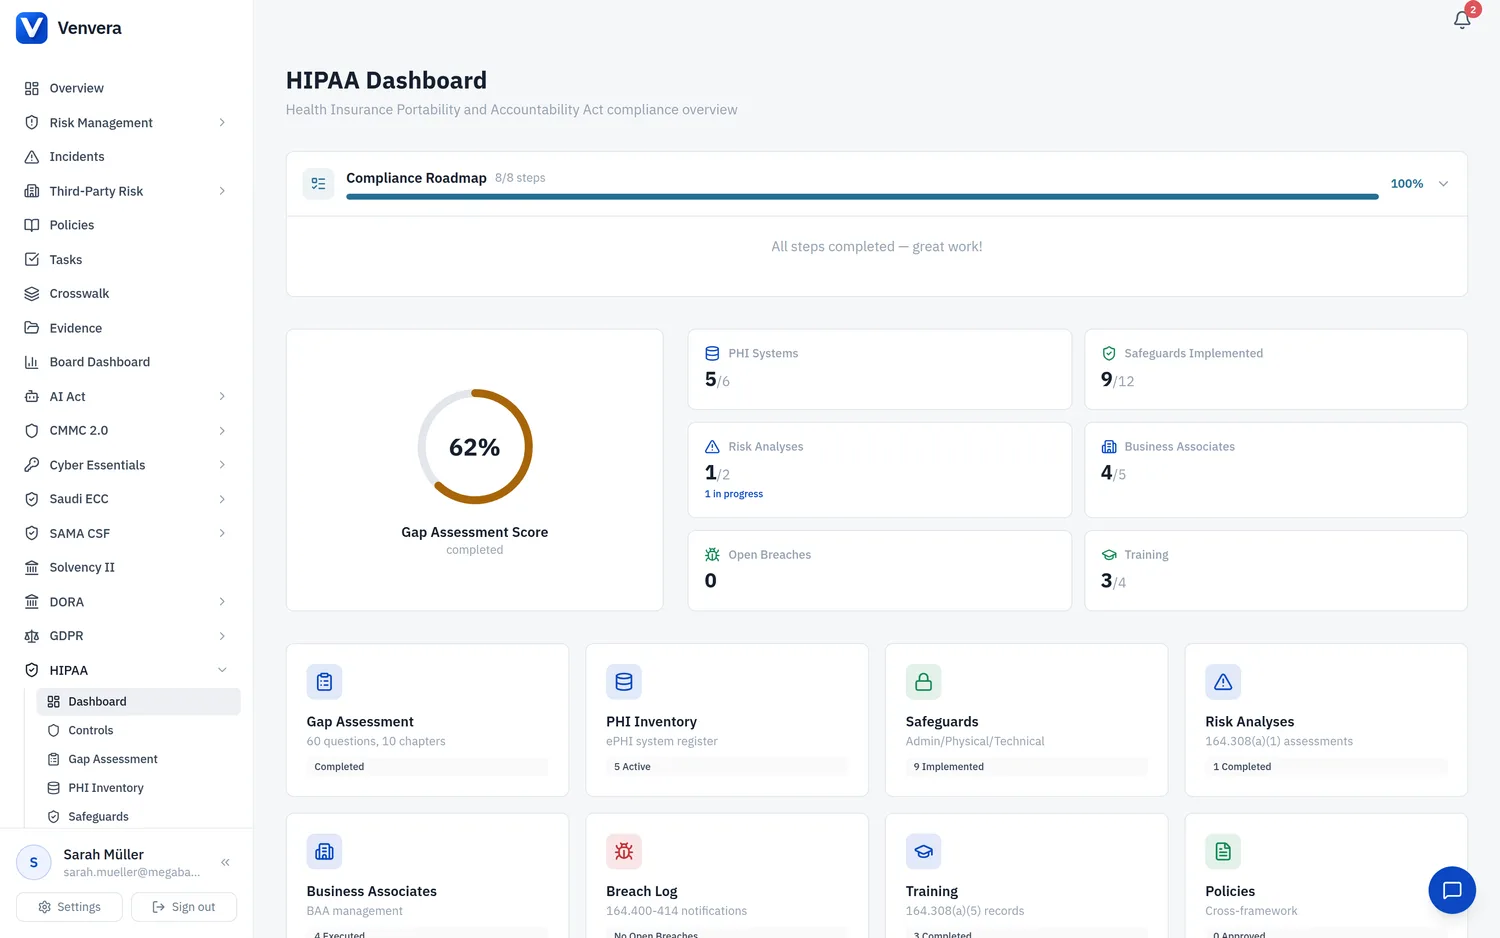
Venvera 的 HIPAA 模块覆盖完整的合规生命周期:
- PHI 清单:跟踪所有包含受保护健康信息的系统、应用程序和存储库
- 保障措施管理:依据安全规则管理各项管理性、物理性和技术性保障措施
- 风险分析:依据 45 CFR 164.308(a)(1) 开展并记录安全规则风险分析
- 业务伙伴管理:跟踪 BAA、分包商和下游义务
- 泄露通知:按照通知时限,管理向个人、HHS 和媒体报告泄露的工作
- 差距评估:评估隐私规则、安全规则和泄露通知规则方面的合规成熟度
- 培训记录:跟踪员工 HIPAA 培训的完成情况和截止日期
- 策略和程序:维护 HIPAA 要求的策略,并跟踪 6 年保留期
HIPAA 适用于哪些组织?
HIPAA 适用于两类组织:
| 受管实体(Covered Entities) | 健康计划、医疗保健信息交换所,以及在受管交易中以电子方式传输健康信息的医疗保健服务提供者 |
| 业务伙伴(Business Associates) | 代表受管实体履行涉及访问受保护健康信息(PHI)的职能或活动,或向受管实体提供涉及访问 PHI 的特定服务的个人或组织 |
HIPAA 主要规则
| 隐私规则(Privacy Rule) | 45 CFR Part 160 以及 Part 164 的 Subpart A 和 E:为保护可识别个人身份的健康信息设立全国性标准,涵盖信息的使用、披露和个人权利 |
| 安全规则(Security Rule) | 45 CFR Part 160 以及 Part 164 的 Subpart A 和 C:通过管理性、物理性和技术性保障措施,为保护电子 PHI(ePHI)设立标准 |
| 泄露通知规则(Breach Notification Rule) | 45 CFR Part 164 的 Subpart D:要求受管实体和业务伙伴在未受保护的 PHI 发生泄露后,通知受影响的个人和 HHS,并在某些情况下通知媒体 |
| 执法规则(Enforcement Rule) | 45 CFR Part 160 的 Subpart C、D 和 E:为 HIPAA 违规行为的调查、处罚和听证规定程序 |
HIPAA 关键概念
| PHI | 受保护健康信息(Protected Health Information):由受管实体或其业务伙伴持有或传输的、可识别个人身份的健康信息,无论其形式或载体如何 |
| ePHI | 电子受保护健康信息(Electronic Protected Health Information):以电子方式创建、存储、传输或接收的 PHI |
| 最低必要 | 一项原则,要求受管实体作出合理努力,将对 PHI 的访问限制在实现预期目的所需的最低必要范围内 |
| BAA | 业务伙伴协议(Business Associate Agreement):受管实体与业务伙伴之间订立的书面合同,规定 PHI 允许的使用和披露 |
| 去标识化 | 从健康信息中移除标识符,使其不再能够识别个人身份的过程,可采用专家判定法或安全港法 |
| TPO | 治疗、付款和医疗保健运营(Treatment, Payment, and Health Care Operations):无需个人授权即可使用或披露 PHI 的主要目的 |
执法与处罚
OCR 通过投诉调查、合规审查和审计来执行 HIPAA。HIPAA 违规行为按四个等级处以民事罚款:
- 第 1 级:不知情(且不可能知情),每次违规罚款 $137 至 $68,928
- 第 2 级:有合理原因(非故意疏忽),每次违规罚款 $1,379 至 $68,928
- 第 3 级:故意疏忽,但在 30 天内纠正,每次违规罚款 $13,785 至 $68,928
- 第 4 级:故意疏忽且未纠正,每次违规罚款 $68,928 至 $2,067,813
每个违规类别均设有年度罚款上限;对于违反 HIPAA、明知而获取或披露 PHI 的行为,还可能处以刑事处罚(最高 $250,000 罚款和 10 年监禁)。
Venvera 如何提供帮助
Venvera 提供一个集中化平台,帮助您管理 HIPAA 合规的方方面面:
- 全面的仪表板,让您对合规态势一目了然
- 与全部三项 HIPAA 规则保持一致的结构化差距评估
- 自动跟踪泄露通知的截止期限和时间线
- 包含加密状态和访问监控的 PHI 清单
- 业务伙伴全生命周期管理,并支持 BAA 跟踪
- 培训记录管理,自动计算截止日期
- 策略存储库,强制执行 6 年保留期
- 与 ISO 27001、NIST CSF、SOC 2 及其他已启用框架的跨框架引用