
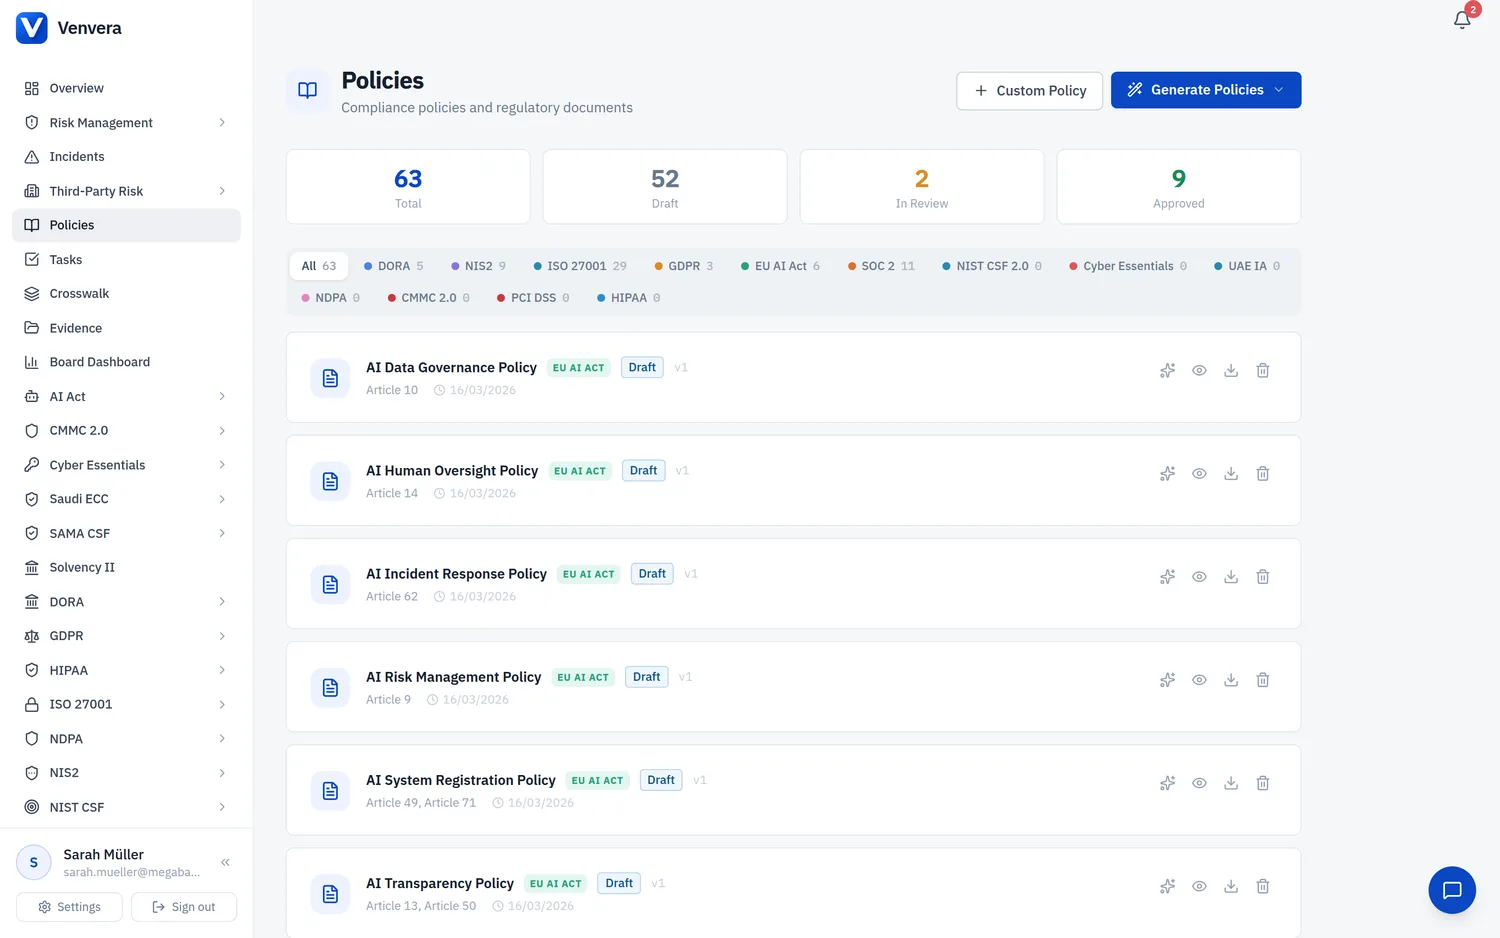
HIPAA 隐私规则(45 CFR 164.530(i))和安全规则(45 CFR 164.316(a))都要求受管实体和业务伙伴实施合理且适当的策略和程序,以遵守 HIPAA 标准。这些策略必须形成文件、持续维护,并提供给员工查阅。
6 年保留要求
HIPAA 规定,策略和程序必须自创建之日起或文件最后生效之日起保留 6 年,以较晚者为准(45 CFR 164.530(j) 和 164.316(b)(2)(i))。
必需的策略领域
隐私规则策略
- 隐私实践通知(NPP):说明 PHI 的使用、披露和个人权利
- 使用和披露策略:规范 PHI 允许的和要求的使用/披露的规则
- 最低必要策略:将 PHI 访问限制在最低必要范围内的程序
- 个人权利策略:处理访问、更正、披露记录和限制请求的程序
- 授权策略:对非常规披露所需有效授权的要求
- 制裁策略:针对 HIPAA 违规行为的员工纪律处分
安全规则策略
- 风险分析和风险管理策略
- 访问控制策略:用户认证、唯一用户 ID、紧急访问、自动注销、加密
- 审计控制策略:记录和检查信息系统活动的程序
- 完整性策略:保护 ePHI 免遭不当更改或销毁的机制
- 传输安全策略:针对传输中 ePHI 的加密和完整性控制措施
- 工作站使用和安全策略
- 设备和介质控制策略
- 设施访问控制策略
- 安全事件响应策略
- 应急计划:数据备份、灾难恢复和应急模式运行计划
- 业务伙伴管理策略
泄露通知策略
- 泄露通知策略:识别、调查和报告泄露的程序
- 泄露风险评估策略:四因素风险评估方法
策略审核周期
HIPAA 要求定期审核和更新策略,并在环境或运营发生变化时及时审核和更新(45 CFR 164.316(b)(2)(iii))。最佳实践是至少每年审核一次所有 HIPAA 策略。Venvera 会在仪表板上标记即将到达或已超过审核日期的策略。