
HIPAA 安全规则要求受管实体和业务伙伴对 ePHI 的机密性、完整性和可用性所面临的潜在风险和漏洞开展准确而全面的评估(45 CFR 164.308(a)(1)(ii)(A))。这项风险分析是一项基础性、持续性的要求,而不是一次性工作。
监管要求
根据安全管理流程标准(45 CFR 164.308(a)(1)),组织必须:
- 风险分析(必需):对 ePHI 面临的潜在风险和漏洞开展准确而全面的评估
- 风险管理(必需):实施足够的安全措施,将风险和漏洞降低到合理且适当的水平
- 制裁策略(必需):对违反策略的员工实施适当的制裁
- 信息系统活动审查(必需):定期审查信息系统活动记录,例如审计日志、访问报告和安全事件跟踪报告
创建风险分析
要在 Venvera 中创建新的风险分析:
- 导航至 HIPAA → 风险分析
- 点击新建风险分析
- 提供标题(例如“年度 ePHI 风险分析 2026”)和范围描述
- 选择评估日期和审查期间
- 系统将根据您的 PHI 清单预先填充资产
风险分析要素
OCR 指南规定,合规的风险分析应包含以下要素:
| 要素 | 说明 |
|---|---|
| 范围 | 识别组织创建、接收、维护或传输的所有 ePHI,包括所有系统和介质 |
| 数据收集 | 收集有关 ePHI 在何处存储、接收、维护或传输的数据 |
| 威胁识别 | 识别并记录 ePHI 可合理预见的威胁(自然、人为、环境) |
| 漏洞识别 | 识别并记录可能被已识别威胁利用的漏洞 |
| 现有控制措施 | 评估并记录当前已实施的安全措施 |
| 可能性 | 确定每种威胁利用每个漏洞的可能性 |
| 影响 | 确定威胁一旦利用漏洞可能造成的影响 |
| 风险级别 | 根据可能性和影响的组合确定风险级别 |
| 风险管理计划 | 记录补救措施和剩余风险的接受情况 |
风险评分
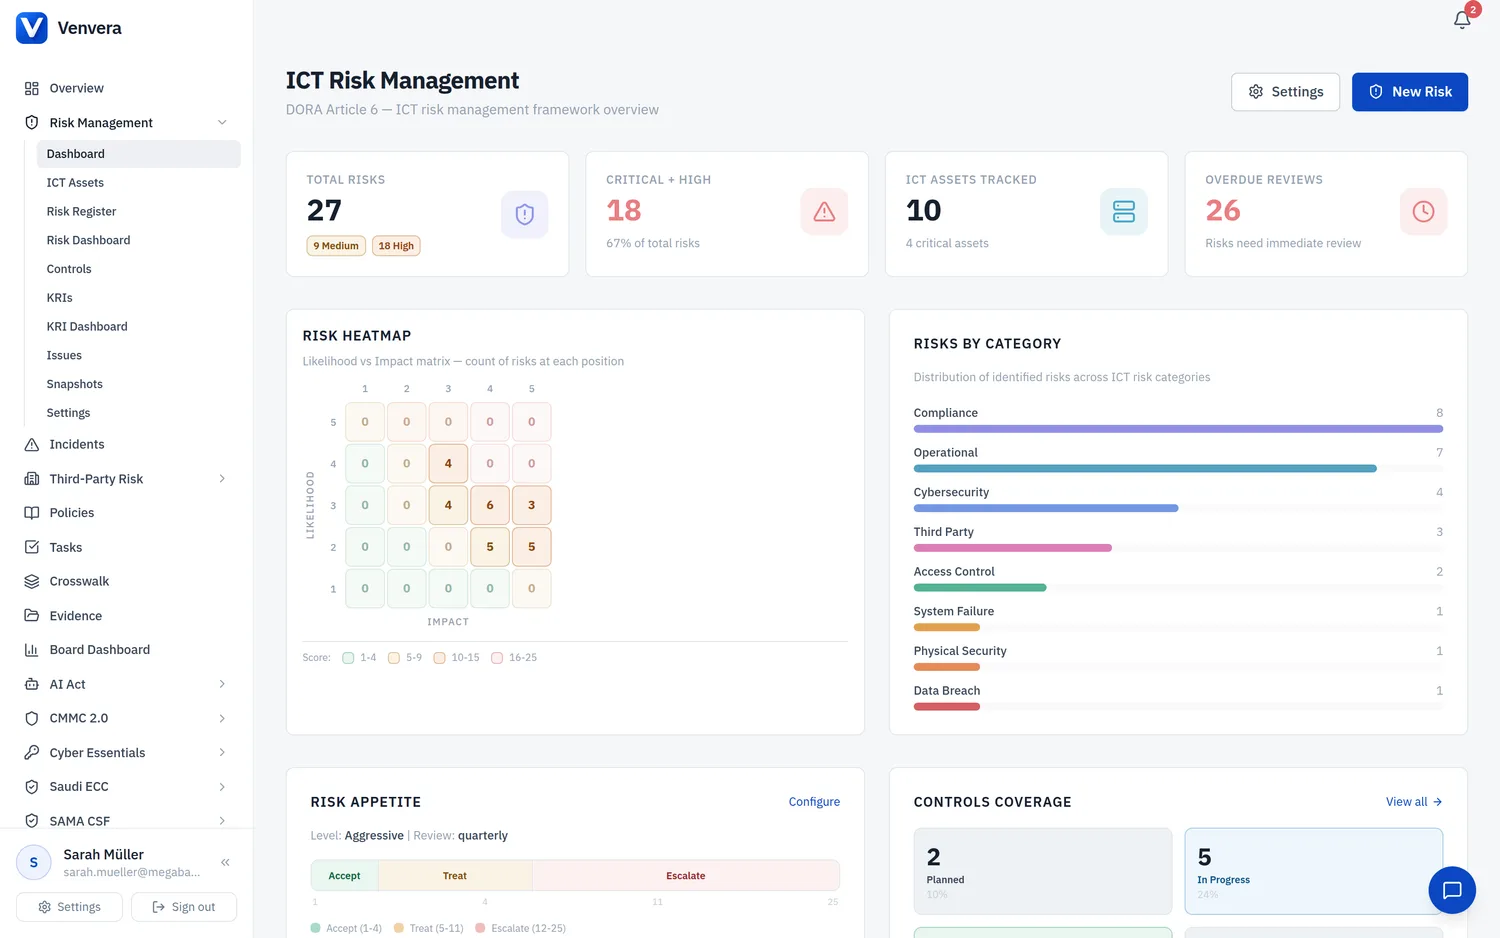
Venvera 使用标准的可能性-影响矩阵计算风险级别:
- 可能性:罕见(1)、不太可能(2)、可能(3)、很可能(4)、几乎确定(5)
- 影响:可忽略(1)、轻微(2)、中等(3)、重大(4)、灾难性(5)
- 风险级别:按“可能性 x 影响”计算,分为低(1-5)、中(6-12)、高(13-19)、严重(20-25)
定期审查
风险分析必须是一个持续的过程。OCR 期望组织在以下情况下审查并更新其风险分析:
- 至少每年一次
- 引入新的系统、技术或流程时
- 发生安全事件或泄露之后
- 组织环境发生重大变化时
Venvera 会跟踪审查周期,并标记已逾期、需要重新评估的风险分析。