
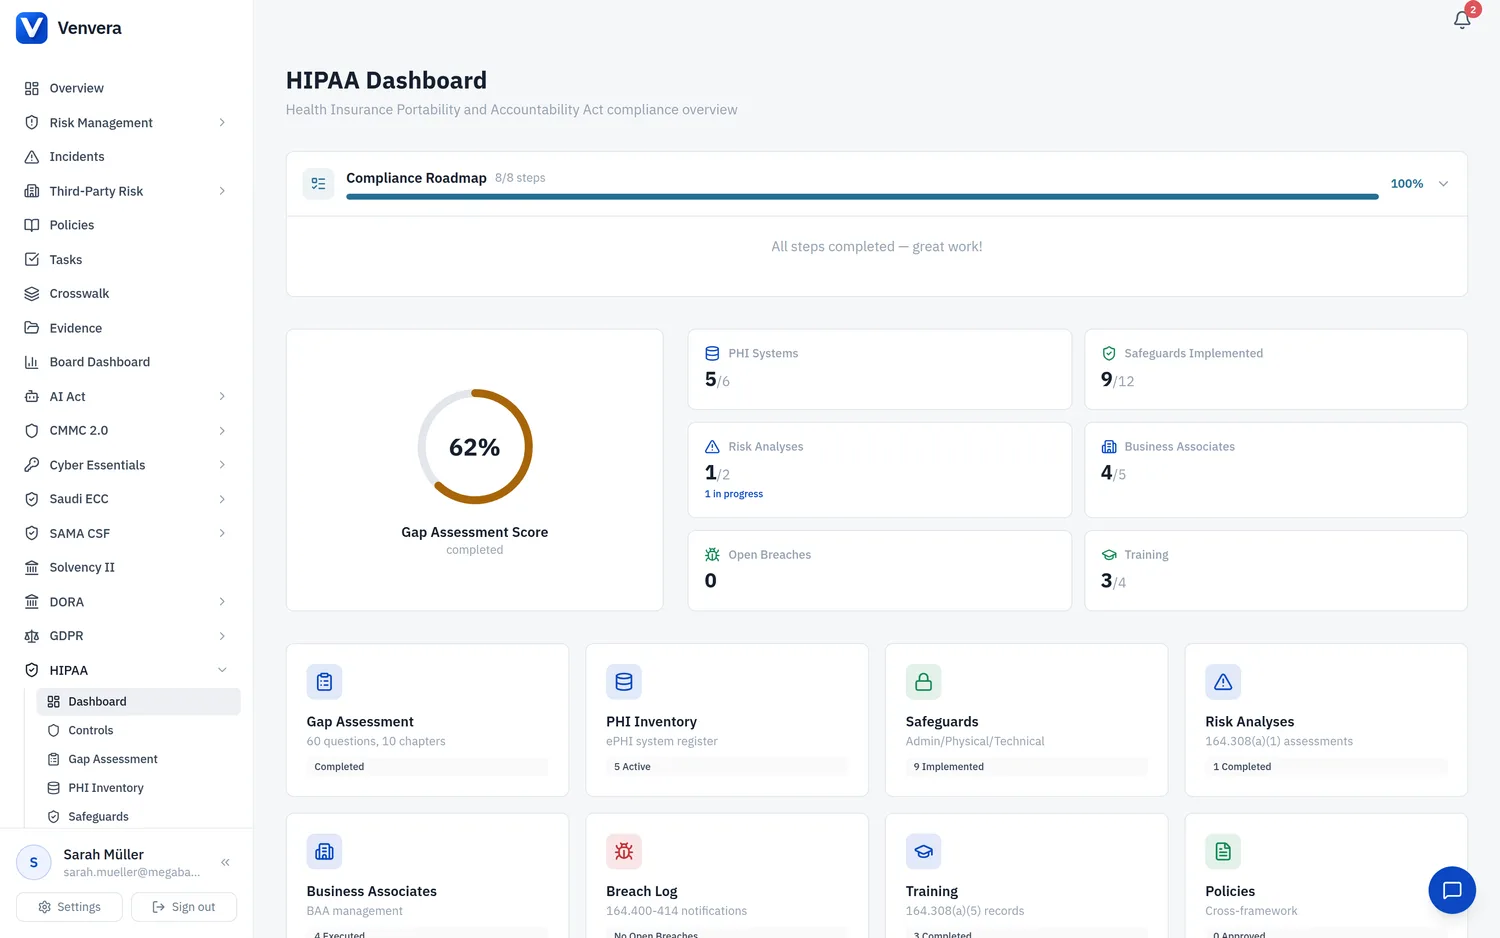
HIPAA 安全规则(45 CFR Part 164, Subpart C)要求受管实体和业务伙伴实施管理性、物理性和技术性保障措施,以保护电子 PHI。每类保障措施都包含若干标准和实施规范,这些实施规范分为必需和可处理两类。
理解“必需”与“可处理”
- 必需:必须按规定实施,没有任何灵活余地。
- 可处理:组织必须评估该规范是否合理且适当。如果是,则予以实施;如果不是,则记录理由并实施等效的替代措施,或记录为何两者都没有必要。
管理性保障措施(45 CFR 164.308)
管理性保障措施是指为管理安全措施的选择、制定、实施和维护而设计的策略和程序。主要标准包括:
| 标准 | CFR 参考 | 类型 |
|---|---|---|
| 安全管理流程 | 164.308(a)(1) | 必需 |
| 指定安全责任 | 164.308(a)(2) | 必需 |
| 员工安全 | 164.308(a)(3) | 可处理 |
| 信息访问管理 | 164.308(a)(4) | 必需/可处理 |
| 安全意识和培训 | 164.308(a)(5) | 可处理 |
| 安全事件程序 | 164.308(a)(6) | 必需 |
| 应急计划 | 164.308(a)(7) | 必需/可处理 |
| 评估 | 164.308(a)(8) | 必需 |
| 业务伙伴合同 | 164.308(b)(1) | 必需 |
物理性保障措施(45 CFR 164.310)
物理性保障措施用于保护电子信息系统及相关建筑物和设备,使其免受自然和环境危害以及未经授权的侵入。
| 标准 | CFR 参考 | 类型 |
|---|---|---|
| 设施访问控制 | 164.310(a)(1) | 可处理 |
| 工作站使用 | 164.310(b) | 必需 |
| 工作站安全 | 164.310(c) | 必需 |
| 设备和介质控制 | 164.310(d)(1) | 必需/可处理 |
技术性保障措施(45 CFR 164.312)
技术性保障措施是指用于保护 ePHI 并控制对其访问的技术,以及相关的策略和程序。
| 标准 | CFR 参考 | 类型 |
|---|---|---|
| 访问控制 | 164.312(a)(1) | 必需/可处理 |
| 审计控制措施 | 164.312(b) | 必需 |
| 完整性 | 164.312(c)(1) | 可处理 |
| 个人或实体认证 | 164.312(d) | 必需 |
| 传输安全 | 164.312(e)(1) | 可处理 |
跟踪实施状态
对于 Venvera 中的每项保障措施,请跟踪以下内容:
- 状态:未开始、进行中、已实施、不适用
- 实施详情:说明该保障措施的实施方式
- 负责人:对该保障措施负责的个人或角色
- 证据:附上文档、截图或策略引用
- 审核日期:下一次计划审核或重新评估的日期
- 可处理理由:对于可处理的实施规范,记录关于其合理性和适当性的评估,以及任何等效的替代措施
跨框架映射
许多 HIPAA 保障措施可直接映射到其他框架中的控制措施。Venvera 会自动将 HIPAA 保障措施与 ISO 27001、NIST CSF、SOC 2 及其他已启用框架中的等效控制措施进行交叉引用,以减少重复工作。