
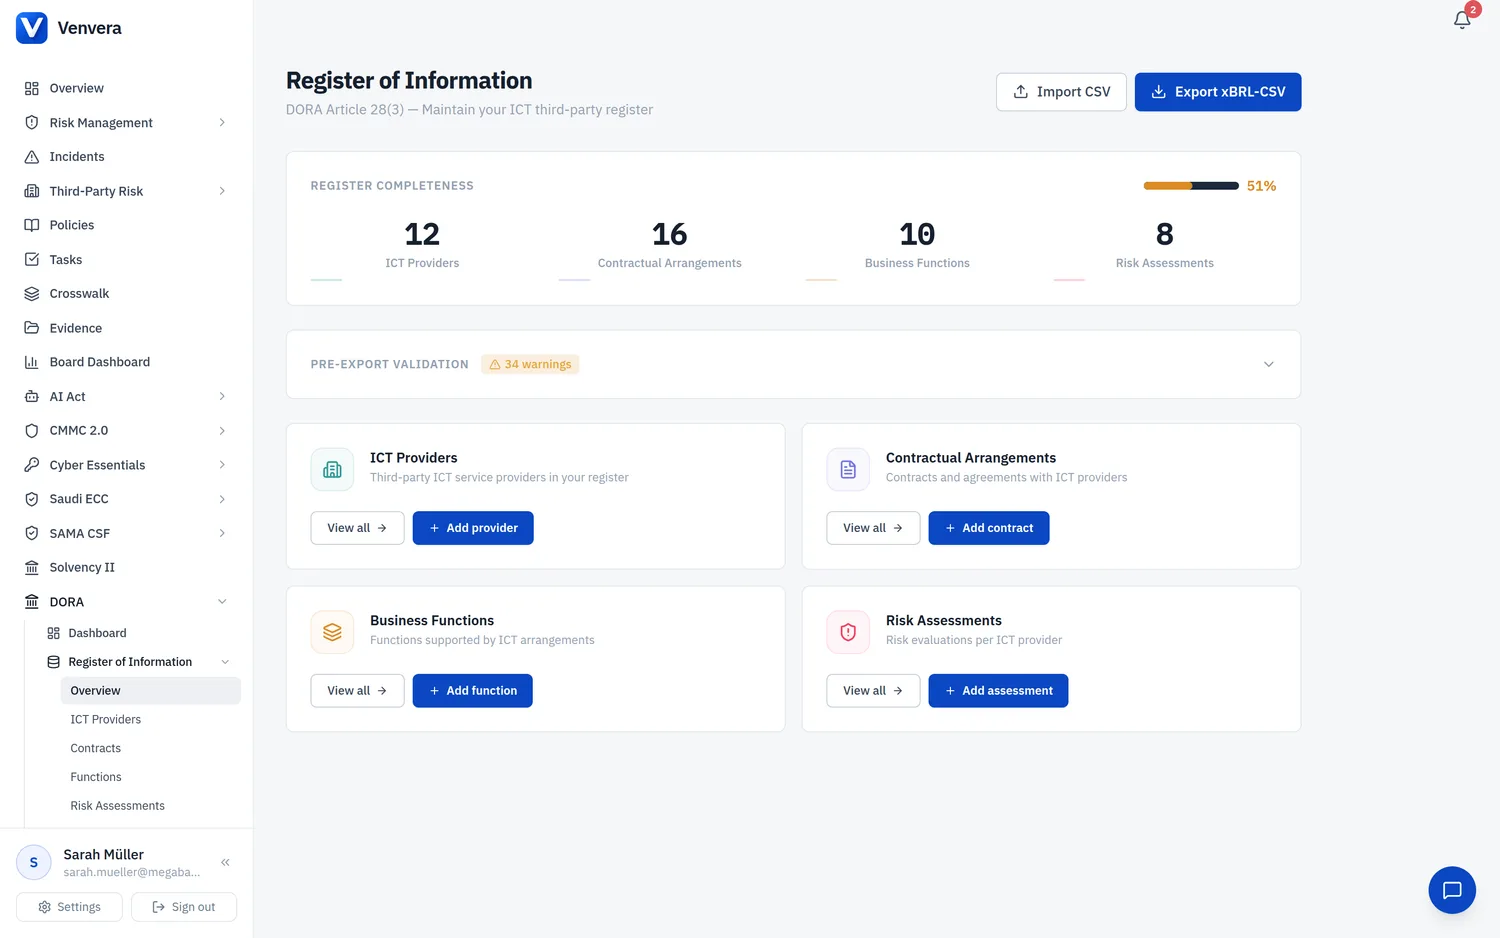
通过 xBRL-CSV 导出页面,您可以生成金融实体根据 DORA 必须向其国家主管当局 (NCA) 提交的监管报送包。导出功能会将您的信息登记册数据转换为 EBA 实施技术标准 (ITS) 2024/2956 所定义的结构化格式。
监管背景
什么是 xBRL-CSV?
xBRL-CSV(CSV 格式的可扩展商业报告语言,eXtensible Business Reporting Language)是欧洲银行管理局 (EBA) 规定用于提交 ICT 第三方登记册数据的数据格式。它使用标准 CSV 文件,并在文件中内嵌 XBRL 分类标准引用,使数据既便于人工阅读,又可由监管系统进行机器处理。
与格式自由的电子表格不同,xBRL-CSV 采用严格的数据结构。每个模板表都有明确规定的列名、数据类型、枚举值列表和交叉引用规则。这确保了 EU 境内的每家金融实体都以完全相同的结构提交数据,使 ESA 能够对整个金融行业的 ICT 第三方依赖进行汇总、比较和分析。
哪些机构必须提交?
所有属于 DORA(EU 2022/2554 号条例)适用范围的金融实体都必须维护信息登记册,并将其提交给所属 NCA。这包括:
- 信贷机构和支付机构
- 投资公司和基金管理人
- 保险和再保险企业
- 中央证券存管机构和交易场所
- 加密资产服务提供商
- 属于 DORA 第 2 条所界定适用范围的任何其他实体
提交流程
报送义务的履行流程如下:
- 金融实体全年持续维护其信息登记册。
- 在指定的报告日期,该实体从其登记册生成 xBRL-CSV 导出。
- 通过指定的报送渠道将导出文件提交给 NCA。
- NCA 验证数据后,将其转交给相关 ESA(根据实体类型为 EBA、EIOPA 或 ESMA)。
- ESA 利用汇总后的数据评估系统性集中度风险,并根据第 31 条识别潜在的 CTPP。
15 个模板表
ITS 定义了 15 个模板表,每个模板表记录您 ICT 第三方安排的一个特定维度。Venvera 会根据您在信息登记册各模块中录入的数据生成全部 15 个表。
| 模板 | 名称 | 用途 | Venvera 中的数据来源 |
|---|---|---|---|
| B_01.01 | 维护登记册的实体 | 将您的组织标识为报告实体。包含您的 LEI、实体名称、实体类型、母国成员国和主管当局。 | 组织设置 |
| B_01.02 | 范围内实体 | 列出您集团内使用第三方服务提供商 ICT 服务的所有法律实体。对于单一实体,此表只包含一行。 | 组织和集团设置(母/子实体) |
| B_01.03 | 分支机构 | 列出范围内实体的分支机构,包括其所在国家/地区、LEI(如适用)和地址详情。 | 信息登记册中的“分支机构”页面 |
| B_02.01 | 合同安排(一般) | 记录每项合同安排的一般信息:合同编号、安排类型、开始/结束日期、适用法律,以及该安排是否支持关键或重要职能。 | 信息登记册中的“合同”页面 |
| B_02.02 | 合同安排(具体) | 记录每项安排下提供的具体 ICT 服务,包括服务描述、数据处理地点和服务可用性水平。 | 信息登记册中的“合同”页面 |
| B_02.03 | 集团内部安排 | 识别同一集团内各实体之间的合同安排(集团内部外包),这类安排适用一套单独的要求。 | 标记为集团内部的合同 |
| B_03.01 | 签署安排的实体(接收方) | 映射在每项合同安排下,哪些范围内实体是 ICT 服务的接收方(使用方)。 | 合同与实体的关联 |
| B_03.02 | 签署安排的 ICT 服务提供商 | 映射在每项合同安排下,哪些 ICT 第三方服务提供商是服务供应方。 | 合同与服务提供商的关联 |
| B_03.03 | 提供 ICT 服务的实体(集团内部) | 对于集团内部安排,识别由哪个集团实体向其他集团实体提供 ICT 服务。 | 集团内部合同详情 |
| B_04.01 | 使用 ICT 服务的实体 | 列出实际使用 ICT 服务的下游实体,这些实体可能与签署合同的实体不同(例如共享服务安排)。 | 合同使用映射 |
| B_05.01 | ICT 第三方服务提供商 | 所有 ICT 服务提供商的主列表,包括其 LEI、名称、国家/地区、类型、关键性分类和 CTPP 指定状态。 | 信息登记册中的“服务提供商”页面 |
| B_05.02 | ICT 服务供应链 | 记录分包外包链条:哪些服务提供商将哪些服务分包外包给哪些分包服务提供商,以及这些分包服务提供商位于哪些国家/地区。 | 信息登记册中的“分包外包”页面 |
| B_06.01 | 职能识别 | 列出由 ICT 第三方服务支持的所有业务职能,包括其关键性认定及其所依赖的 ICT 服务。 | 信息登记册中的“职能”页面 |
| B_07.01 | ICT 服务评估 | 记录对 ICT 第三方服务所开展风险评估的结果,包括风险评级、上次评估日期和已识别的风险。 | 信息登记册中的“风险评估”页面 |
| B_99.01 | 内部引用定义 | 为其他模板中使用的内部引用代码提供查找定义,确保报送包内的交叉引用能够相互对应。 | 根据所有信息登记册数据自动生成 |
导出流程
在 DORA 仪表板或信息登记册模块中,点击 xBRL-CSV 导出按钮。您也可以通过仪表板右上角的操作按钮进入该页面。
页面会显示全部 15 个模板表及其代码和说明。这可作为导出前的核对清单:请查看该列表,确认您了解哪些数据将被包含在内。
点击标有生成 xBRL-CSV 导出的主按钮。系统将查询您的整个信息登记册,将数据转换为所需的 CSV 数据结构,并将结果打包。
在生成导出期间,按钮会显示加载动画和文字“正在生成导出...”。在此过程中,请勿离开该页面。
生成完成后,页面会显示成功确认信息及生成时间戳。您有两种下载方式:
- 下载 ZIP:将全部 15 个 CSV 文件打包在一个 ZIP 压缩包中下载。文件名格式为
dora-roi-export-YYYY-MM-DD.zip。 - 单个 CSV:每个模板表都会单独列出,并显示其文件名、所含数据行数和一个下载按钮。当您需要检查或提交单个表时,请使用此方式。
文件列表表格会显示每个模板的行数。请将这些数字与您已知的数据进行比较。例如,B_05.01 应为每家服务提供商各有一行,B_02.01 应为每份合同各有一行。如果出现意外的零值或偏低的行数,可能表明存在数据缺失。
如果您在查看导出结果后发现数据缺失,请更新您的登记册,返回导出页面,然后点击重新生成按钮,生成一份反映更正内容的新导出。
错误处理
如果导出失败,页面顶部的红色提示框中会显示错误信息。常见原因包括:
| 错误 | 原因 | 解决方法 |
|---|---|---|
| 导出失败 | 数据转换过程中发生服务器端错误 | 检查您的登记册数据是否完整,然后重试。如果错误仍然存在,请联系支持团队。 |
| 缺少 LEI | 您的组织或您的某个实体尚未记录法人机构识别编码 | 前往组织设置或“实体”页面并输入 LEI。 |
| 合同信息不完整 | 一项或多项合同安排缺少必填字段(例如开始日期、合同类型) | 在“合同”页面中打开被标记的合同,并填写所有必填字段。 |
| 未关联的职能 | 存在业务职能,但未链接到任何合同安排 | 在“职能”页面中,将每项职能链接到相关合同。 |
验证最佳实践
模板详情参考
B_01.xx:实体信息
前三个表确立报告实体的身份和组织架构。B_01.01 始终只有一行,用于标识您的组织。B_01.02 列出集团实体,B_01.03 则列举这些实体的分支机构。这些表为报送其余部分所使用的实体引用奠定了基础。
B_02.xx:合同安排
这些表记录每一份 ICT 第三方合同。B_02.01 记录“表头”信息(日期、适用法律、关键性),而 B_02.02 则深入记录每份合同下交付的具体 ICT 服务。B_02.03 处理集团实体之间的那部分合同。
B_03.xx:签署方
这些映射表标明每份合同的各方分别是谁。即使在复杂的集团架构中,例如由一个实体签署主合同、其他实体从中受益,NCA 也能借助这些表追溯哪些实体使用了哪些服务提供商。
B_04.01:ICT 服务使用
此表记录下游使用维度:无论合同由谁签署,哪些实体实际使用了 ICT 服务。它对于共享服务或集中式 ICT 采购模式尤为重要。
B_05.xx:服务提供商与供应链
B_05.01 是服务提供商主登记册。B_05.02 在此基础上记录分包外包链条,这对于识别供应链中隐藏的集中度风险至关重要。
B_06.01:职能
记录依赖 ICT 第三方服务的业务职能及其关键性认定。它将运营维度(实体做什么)与合同维度(由谁提供 ICT)联系起来。
B_07.01:风险评估
记录实体对 ICT 第三方服务的评估结果。监管机构借此了解实体如何评估和管理与其 ICT 依赖相关的风险。
B_99.01:内部引用
内部引用代码的查找表。它确保模板之间的交叉引用可以解析且保持一致。此表根据您的数据自动生成。