
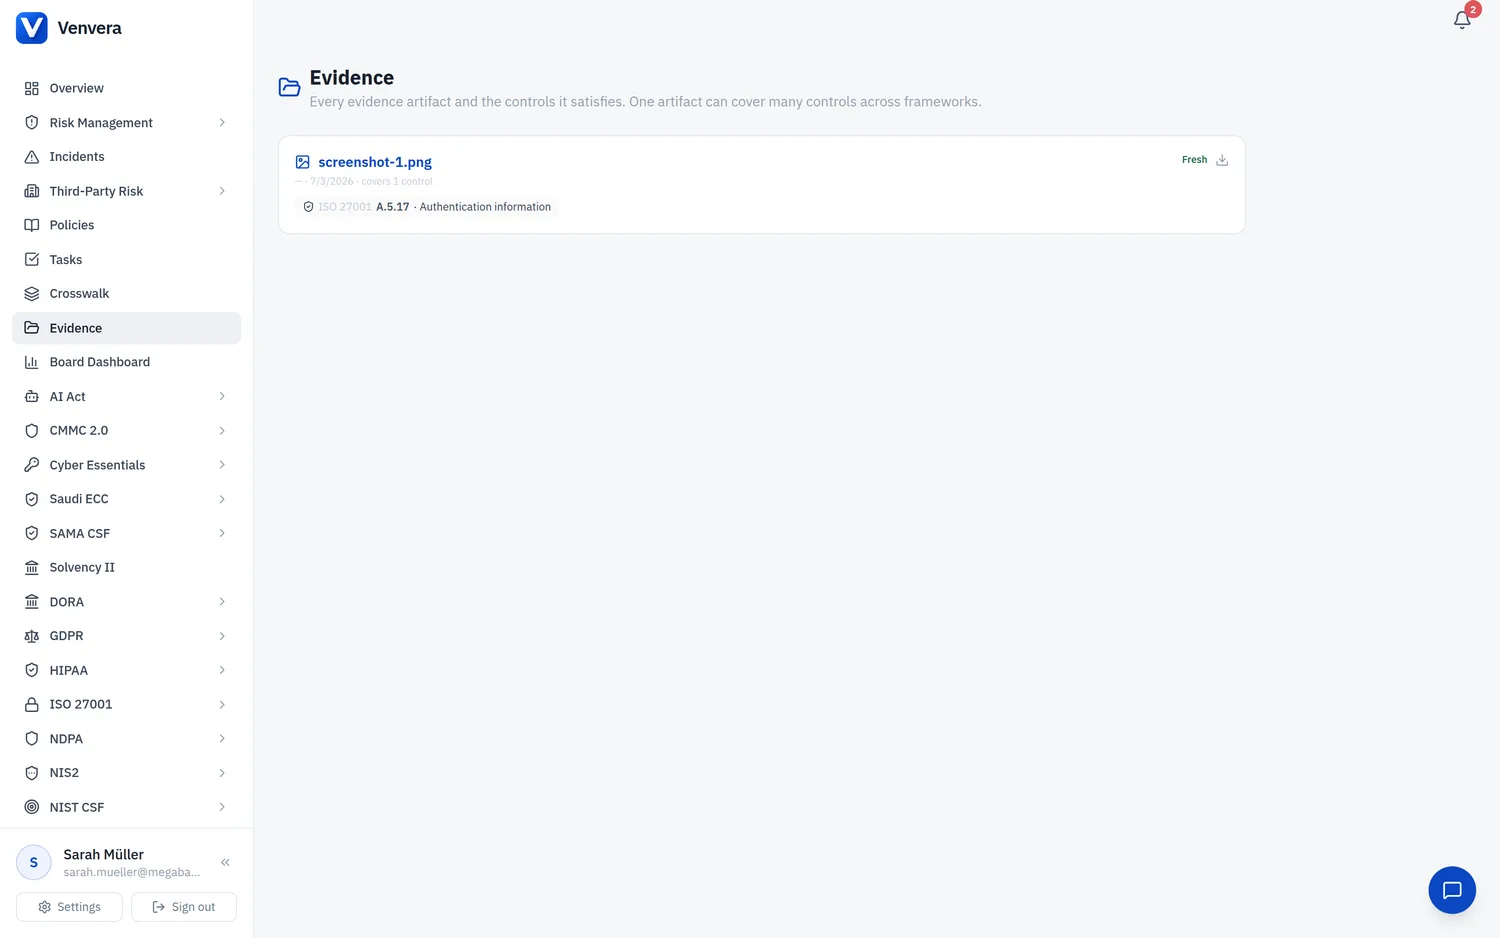
Viele Kontrollen verlangen Nachweise, die gar kein Dokument sind, sondern ein Datensatz: ein Lieferantenregister mit Kritikalität, ein Vorfallprotokoll, ein Asset-Inventar, ein in diesem Jahr überprüftes Risikoregister, Schulungsabschlüsse, eine abgeschlossene Zugriffsüberprüfung, ein Resilienztest. Liegt dieser Datensatz bereits in Venvera, wäre es reine Fleißarbeit, einen Screenshot davon hochzuladen. Erkannte Nachweise lesen stattdessen den Datensatz selbst.
So funktioniert es
- Jede Kontrolle führt eine Liste erwarteter Artefakte (die Registerkarte Nachweise zeigt sie als Nachweisplätze). Ist ein Artefakt ein Datensatz, den die Plattform führt, prüft ein Detektor diesen Datensatz jede Nacht um 06:20 UTC.
- Fällt die Prüfung positiv aus, wird der Nachweisplatz mit einem Eintrag Erkannt gefüllt, der genau angibt, was gefunden wurde, zum Beispiel 12 providers registered, 8 classified critical or important. Er wird bei jedem Lauf aktualisiert, solange der Datensatz aktuell bleibt.
- Sind alle erwarteten Artefakte einer Kontrolle abgedeckt, durch erkannte Einträge oder durch Nachweise, die eine Person angehängt hat, erhält die Kontrolle den Status Umgesetzt. Eine teilweise Abdeckung wird als Teilweise angezeigt. Status, die eine Person gesetzt hat, stuft der Detektor nie herab.
- Erkannte Einträge laufen im Rhythmus der Kontrolle ab (bei den meisten jährlich, bei kontinuierlichen Kontrollen vierteljährlich). Veraltet der zugrunde liegende Datensatz, zum Beispiel weil es in den letzten zwölf Monaten keine Schulungsabschlüsse oder in diesem Jahr keine Zugriffsüberprüfung gab, wird der Eintrag nicht mehr aktualisiert und läuft ab, und der nächtliche Ablaufjob setzt die Kontrolle zurück, genau wie bei jedem anderen abgelaufenen Nachweis.
Was heute erkannt wird
- Drittparteienregister: Dienstleister mit Kritikalität, Risikobewertungen der Dienstleister in den letzten zwölf Monaten, Ausstiegsstrategien für kritische Dienstleister, Konzentrationsbewertungen, Ketten der Unterauftragsvergabe.
- DORA-Informationsregister: erfasste Dienstleister, vertragliche Vereinbarungen und Geschäftsfunktionen; Vereinbarungen, die kritischen oder wichtigen Funktionen zugeordnet sind; abgeschlossene Prüfungen der Klauseln nach Artikel 30.
- Vorfälle: das Register, Klassifizierungen, Meldungen an Behörden mit Zeitstempel, Ursachenanalysen.
- Assets und Risiken: das Asset-Register mit Kritikalität, Abhängigkeiten zwischen Assets und Funktionen, ein bewertetes Risikoregister, das im letzten Jahr überprüft wurde, Behandlungsentscheidungen, Schwellenwerte des Risikoappetits, gemessene KRIs.
- Personen: Schulungsabschlüsse und Kampagnen im letzten Jahr, Schulung des Leitungsorgans (NIS2), abgeschlossene Zyklen der Zugriffsüberprüfung.
- Tests und Änderungen: im letzten Jahr abgeschlossene Resilienztests, Schwachstellentests und bedrohungsorientierte Tests, das Testprogramm, Änderungsanträge mit Risikobewertungen.
- Governance: freigegebene Richtlinien, die der Kontrolle zugeordnet sind, im letzten Jahr durchgeführte Managementbewertungen, bewertete regulatorische Updates, der Audit-Trail.
- Datenschutz und Branche: in diesem Jahr überprüfte Verzeichnisse von Verarbeitungstätigkeiten, Datenschutz-Folgenabschätzungen, abgeschlossene Business-Associate-Vereinbarungen (HIPAA), abgeschlossene Risikoanalysen (HIPAA), das Inventar und die Klassifizierung der KI-Systeme, POA&M-Einträge (CMMC).
Ein Praxisbeispiel: DORA und kritische IKT-Dienstleister
DORA enthält zwei Kontrollen, die kritische Dienstleister erwähnen. Artikel 28 (IKT-Drittparteienrisiko, allgemeine Grundsätze) erwartet, dass das Informationsregister kennzeichnet, welche Vereinbarungen kritische oder wichtige Funktionen unterstützen; sobald Ihre Dienstleister erfasst, klassifiziert und Funktionen zugeordnet sind, wird dieser Nachweisplatz erkannt, und die Kontrolle füllt sich. Artikel 31 (Benennung kritischer IKT-Drittdienstleister) betrifft die Benennung von Dienstleistern durch die Europäischen Aufsichtsbehörden auf ihrer jährlichen Liste; das Register ist eine der Eingangsgrößen dafür und wird erkannt, aber der Abgleich mit der ESA-Liste ist eine Beurteilung, die die Plattform nicht treffen kann, sodass dieser Nachweisplatz beim Prüfer bleibt.
Jetzt ausführen
Administratoren können einen Erkennungslauf für die Organisation über die API auslösen (POST /api/evidence/system/run) oder den nächtlichen Lauf abwarten. Erkannte Einträge erscheinen auf der Registerkarte Nachweise der Kontrolle mit dem Etikett Erkannt; der Bereitschaftsbalken auf der Registerkarte Übersicht bewegt sich, während sich die Nachweisplätze füllen.