
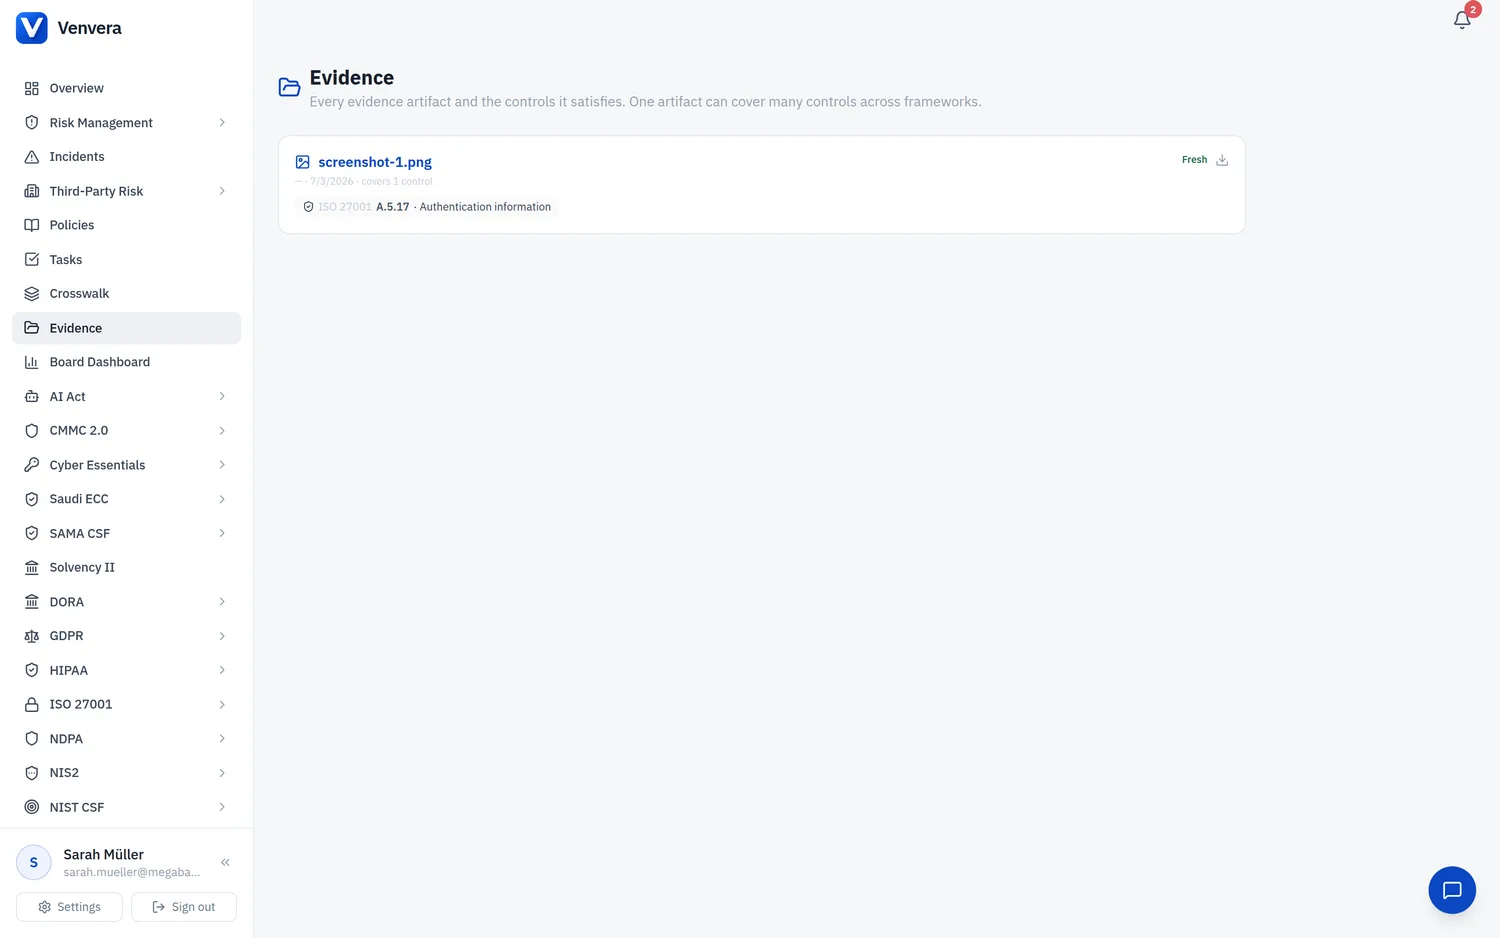
许多控制措施要求的证据根本不是文档,而是一条记录:标明关键性的供应商登记册、事件日志、资产清单、今年审查过的风险登记册、培训完成记录、已完成的访问权限审查、一次韧性测试。如果这些记录已经保存在 Venvera 中,再上传它们的截图就是徒劳的重复工作。检测到的证据功能会直接读取这些记录。
工作原理
- 每项控制措施都带有一份预期证据清单(“证据”选项卡将其显示为一个个槽位)。如果某项预期证据是平台本身保存的记录,检测器会在每晚 06:20 UTC 检查该记录。
- 如果检查通过,该槽位会填入一个已检测到证据项,准确说明发现了什么,例如已登记 12 家服务提供商,其中 8 家被归类为关键或重要。只要记录保持最新,该证据项就会在每次运行时刷新。
- 当控制措施的每项预期证据都已覆盖时(无论是由检测到的证据项覆盖,还是由人员附加的证据覆盖),该控制措施的状态就会变为已实施。部分覆盖时显示为部分实施。检测器绝不会降低由人员设置的状态。
- 检测到的证据项按控制措施的周期到期(大多数为每年,持续运行的控制措施为每季度)。如果底层记录变得陈旧,例如过去十二个月内没有任何培训完成记录,或今年没有进行访问权限审查,该证据项就会停止刷新并到期,随后每晚运行的到期作业会回退该控制措施的状态,与处理其他任何过期证据的方式完全相同。
检测内容刻意只看字面事实。检测器只确认某条记录存在、已分类或是近期的。它不会判断记录的质量是否良好;这仍由审核人决定,控制措施也仍由其负责人负责。
目前可检测的内容
- 第三方登记册:标明关键性的服务提供商、过去十二个月内的服务提供商风险评估、关键服务提供商的退出策略、集中度评估、分包外包链。
- DORA 信息登记册:已记录的服务提供商、合同安排和业务职能;已映射到关键或重要职能的合同安排;已完成的第 30 条条款检查。
- 事件:事件登记册、事件分类、带时间戳的主管机构通知、根本原因分析。
- 资产和风险:标明关键性的资产登记册、资产与职能之间的依赖关系、过去一年内审查过的已评分风险登记册、处置决定、风险偏好阈值、已测量的 KRI。
- 人员:过去一年内的培训完成记录和培训活动、管理机构培训(NIS2)、已完成的访问权限审查周期。
- 测试与变更:过去一年内完成的韧性测试、漏洞测试和威胁导向测试、测试计划、附有风险评估的变更请求。
- 治理:已映射到该控制措施的已批准策略、过去一年内召开的管理评审、已评估的监管动态、审计追踪。
- 隐私与行业:今年审查过的处理活动记录、DPIA、已签署的业务伙伴协议(HIPAA)、已完成的风险分析(HIPAA)、AI 系统清单及其分类、POA&M 事项(CMMC)。
示例:DORA 与关键 ICT 服务提供商
DORA 有两项控制措施提到了关键服务提供商。第 28 条(ICT 第三方风险,一般原则)要求信息登记册标明哪些合同安排支持关键或重要职能;一旦您的服务提供商完成登记、分类并映射到职能,该槽位就会被检测到,控制措施也随之得到填充。第 31 条(关键 ICT 第三方服务提供商的指定)涉及欧洲监管机构(ESA)将服务提供商列入其年度名单;信息登记册是其输入之一,也会被检测到,但与 ESA 名单进行核对属于平台无法作出的判断,因此该槽位仍交由审核人处理。
立即运行
管理员可以通过 API(POST /api/evidence/system/run)为组织触发一次检测运行,也可以等待每晚的自动运行。检测到的证据项会显示在控制措施的“证据”选项卡中,并带有已检测到标签;随着槽位逐步填满,“概览”选项卡上的就绪度进度条也会随之推进。