
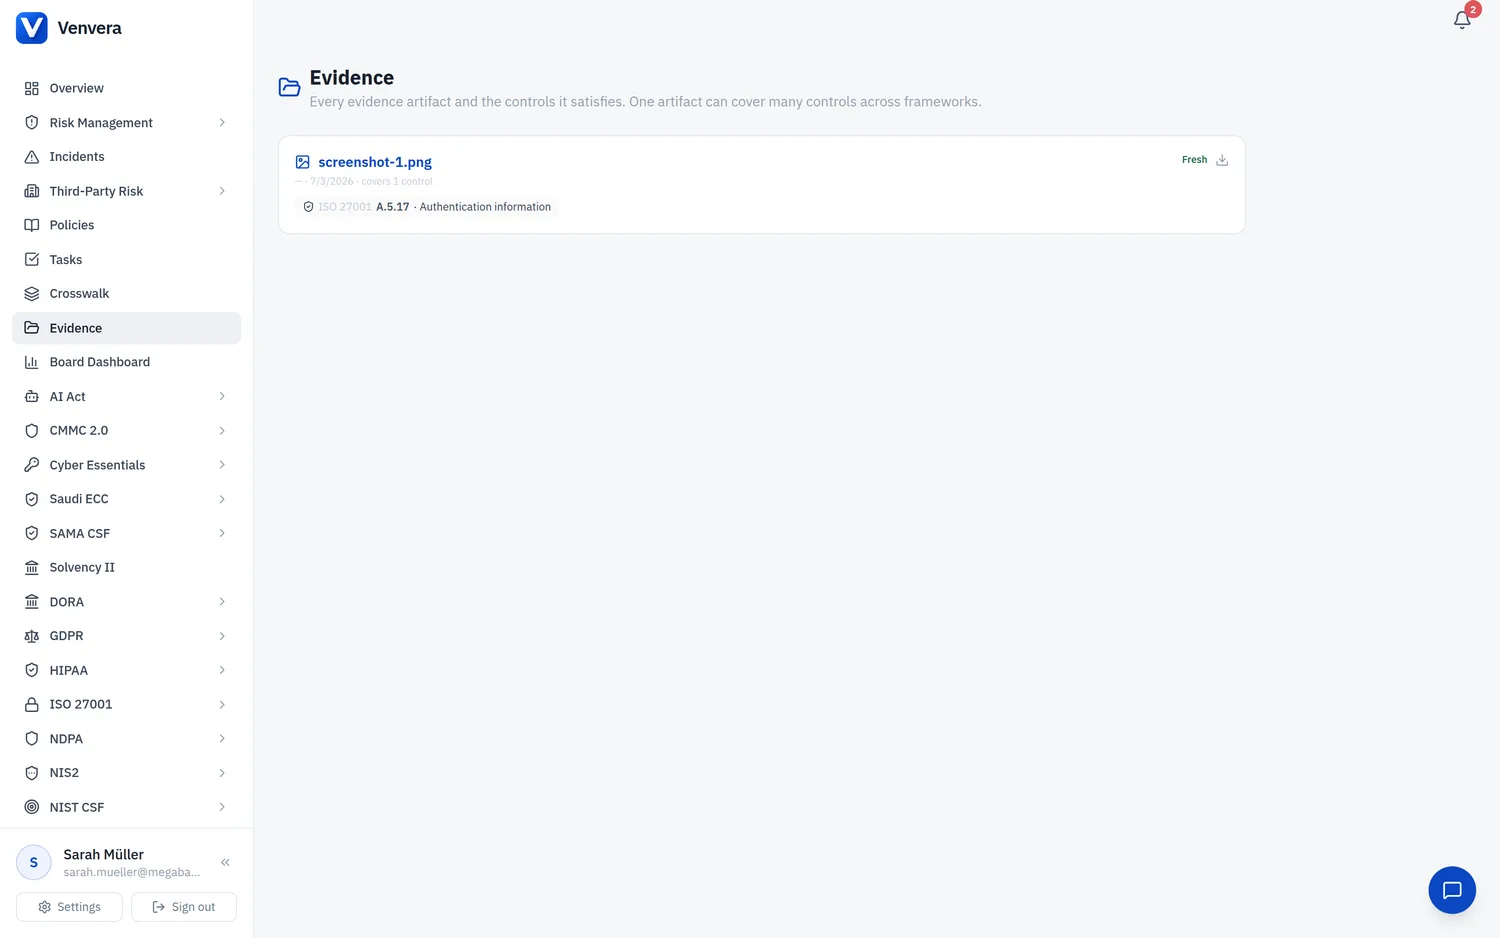
Много контроли изискват доказателство, което изобщо не е документ, а запис: регистър на доставчиците с критичност, дневник на инцидентите, инвентар на активите, регистър на рисковете, прегледан тази година, завършени обучения, приключен преглед на достъпа, тест за устойчивост. Ако този запис вече се намира във Venvera, качването на негова екранна снимка би било излишен труд. Вместо това откритите доказателства четат самия запис.
Как работи
- Всеки контрол има списък с очаквани артефакти (разделът „Доказателства“ ги показва като места за доказателства). Когато артефактът е запис, който платформата поддържа, детектор проверява записа всяка нощ в 06:20 UTC.
- Ако проверката премине, мястото се запълва с елемент Открито, който казва точно какво е намерено, например 12 providers registered, 8 classified critical or important. Той се обновява при всяко изпълнение, докато записът остава актуален.
- Когато всеки очакван артефакт на даден контрол е покрит, от открити елементи или от доказателства, прикачени от човек, статусът на контрола става Приложено. Частичното покритие се показва като Частично. Детекторът никога не понижава статуси, зададени от човек.
- Откритите елементи изтичат според периодичността на контрола (годишно за повечето, на тримесечие за непрекъснатите контроли). Ако основният запис остарее, например няма завършени обучения през последните дванадесет месеца или няма преглед на достъпа тази година, елементът спира да се обновява, изтича и нощната задача за изтичане връща контрола в предишното му състояние, точно както при всяко друго изтекло доказателство.
Какво се открива днес
- Регистър на третите страни: доставчици с критичност, оценки на риска на доставчиците през последните дванадесет месеца, стратегии за изход за критичните доставчици, оценки на концентрацията, вериги на подизпълнение.
- Регистър на информацията по DORA: записани доставчици, договорни споразумения и бизнес функции; споразумения, съпоставени с критични или важни функции; завършени проверки на клаузите по член 30.
- Инциденти: регистърът, класификациите, уведомленията до органите с времеви печати, анализите на първопричините.
- Активи и рискове: регистърът на активите с критичност, зависимостите между активи и функции, оценен регистър на рисковете, прегледан през последната година, решенията за третиране, праговете на апетита за риск, измерените KRI.
- Хора: завършени обучения и кампании през последната година, обучение на ръководния орган (NIS2), приключени цикли на преглед на достъпа.
- Тестване и промени: тестове за устойчивост, завършени през последната година, тестове за уязвимости и тестове, основани на заплахи, програмата за тестване, заявки за промяна с оценки на риска.
- Управление: одобрени политики, съпоставени с контрола, прегледи от ръководството, проведени през последната година, оценени регулаторни актуализации, одитната следа.
- Поверителност и сектор: регистри на дейностите по обработване, прегледани тази година, DPIA, сключени споразумения с бизнес партньори (HIPAA), завършени анализи на риска (HIPAA), инвентарът и класификацията на AI системите, елементи от POA&M (CMMC).
Пример: DORA и критичните ИКТ доставчици
DORA има два контрола, в които се споменават критични доставчици. Член 28 (ИКТ риск от трети страни, общи принципи) очаква регистърът на информацията да отбелязва кои споразумения поддържат критични или важни функции; щом вашите доставчици са регистрирани, класифицирани и съпоставени с функции, това място се открива и контролът се запълва. Член 31 (определяне на критични трети страни доставчици на ИКТ услуги) се отнася до това, че Европейските надзорни органи определят доставчици в своя годишен списък; регистърът е един от входовете за него и се открива, но съпоставянето със списъка на ЕНО е преценка, която платформата не може да направи, затова това място остава за проверяващия.
Стартиране сега
Администраторите могат да стартират откриване за организацията от API (POST /api/evidence/system/run) или да изчакат нощното изпълнение. Откритите елементи се появяват в раздела „Доказателства“ на контрола с етикет Открито; лентата за готовност в раздела „Преглед“ се придвижва със запълването на местата.