
Интеграцията с Google Workspace извършва сканиране на състоянието само за четене на вашата директория чрез Admin SDK и съпоставя резултатите с изискванията на вашите рамки. Тя се свързва със сервизен акаунт, хостван от Venvera, чрез делегиране в целия домейн: не се съхранява нито парола, нито тайна за отделния клиент, а Venvera чете от името на администратор, когото посочите.
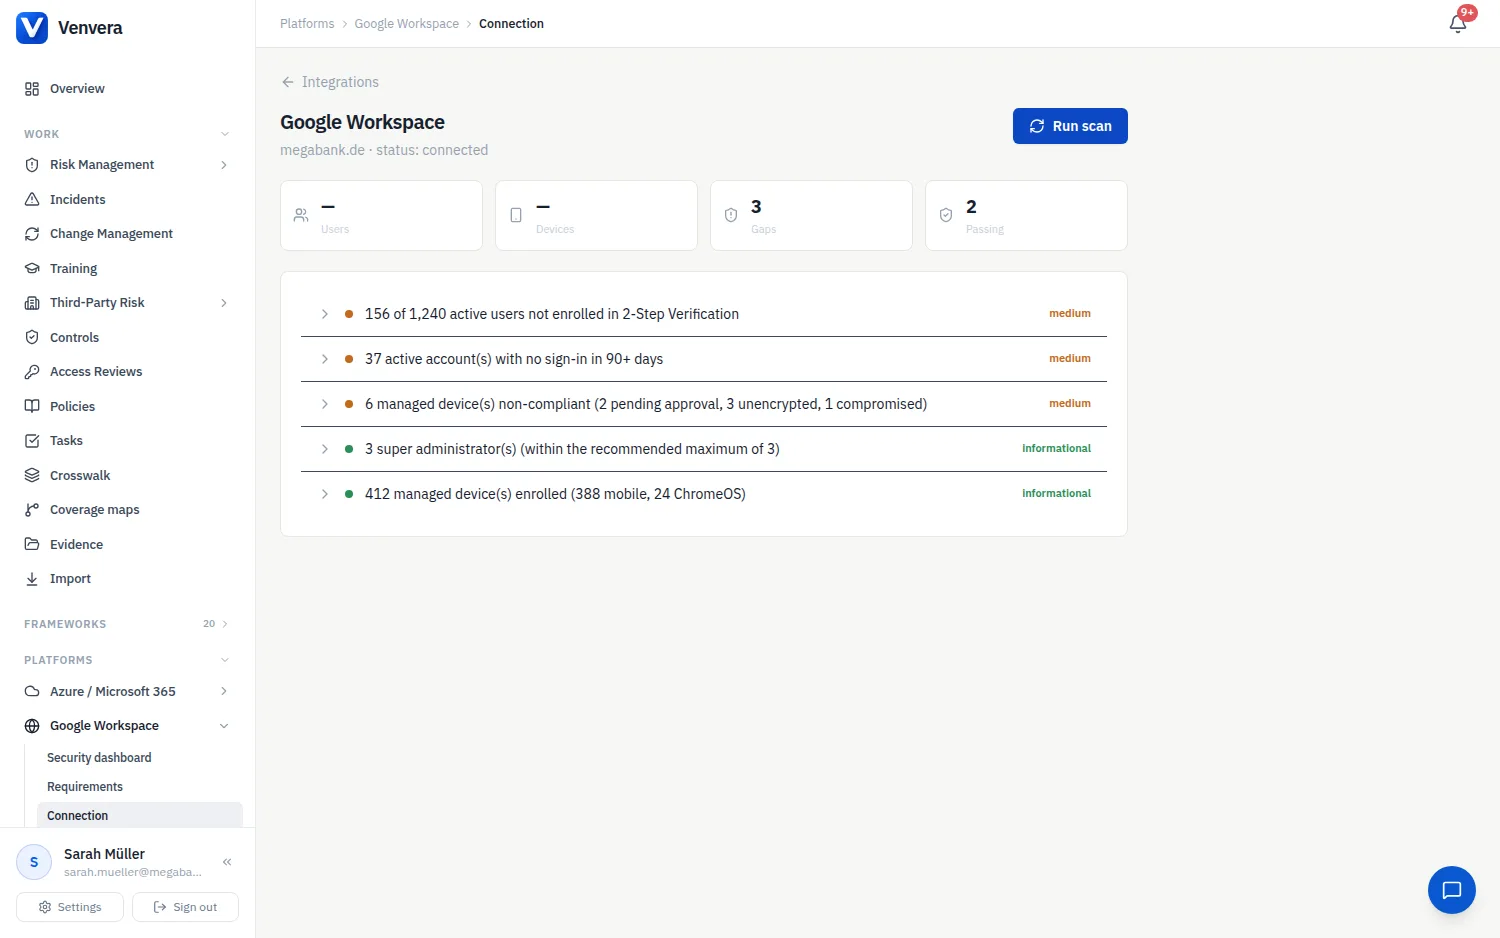
Свързване на вашия Workspace
От центъра за интеграции отворете картата Google Workspace и изберете Настрой. Страницата показва сервизния акаунт на Venvera, неговия ID на клиента и точните OAuth обхвати само за четене, които са му нужни. Копирайте ID на клиента и обхватите.
Супер администратор на Workspace отива в Admin Console › Security › Access and data control › API controls › Domain-wide delegation, добавя нов клиент с този ID на клиента и предоставя точно изброените обхвати. Нищо друго в Admin Console не трябва да се променя.
Обратно във Venvera въведете имейла на супер администратор (или на делегиран администратор с привилегията Admin SDK) и по желание основния си домейн. Сервизният акаунт чете директорията от името на този администратор.
Щракнете върху Тествай и свържи. Venvera извършва реално четене от вашата директория, преди да запази връзката, така че липсващ обхват или грешен адрес на администратор води до грешка тук, а не по време на сканиране.
Какво проверява сканирането
| Проверка | Какво търси |
|---|---|
| Потвърждаване в 2 стъпки (2-Step Verification) | Записване и налагане на 2SV за активните потребители |
| Супер администратори | Не повече от три акаунта на супер администратори |
| Неактивни акаунти | Акаунти без влизане повече от 90 дни |
| Съответствие на устройствата | Състояние на управляваните устройства; потребителите, мобилните устройства и устройствата с ChromeOS се записват като ресурси |
Скенерът за Google оценява всяка проверка, така че успешно преминала проверка се показва като информационен резултат, а не като мълчание. Всяка констатация съдържа насоки за отстраняване и контролите, с които е съпоставена, и може да бъде прикачена като доказателство с едно щракване, а съответствията между рамките едновременно отбелязват еквивалентните контроли в другите ви рамки.
Секцията Google Workspace
След свързването Google Workspace се появява под Платформи в страничната лента със собствен дашборд за сигурността, изискванията на рамките, които сканирането доказва, карта на покритието, констатациите и историята на сканиранията. Вижте Дашбордове за сигурността на Azure / Microsoft 365 и Google Workspace.
Прегледи на достъпа
Същата връзка позволява на Прегледи на достъпа да открива кой може да влиза в Google Workspace и на какво ниво (супер администраторите и делегираните администратори постъпват като привилегировани, а MFA се взема от потвърждаването в 2 стъпки) и да чете всяка сутрин състоянието и последното влизане на всеки свързан акаунт, докато тече преглед. За акаунт, който никога не е влизал, периодът се брои от деня на създаването му. Отнеманията на достъп до Google Workspace се потвърждават ръчно.