
Активираните ви рамки определят кои секции се показват в страничната лента: всяка от тях носи собствен дашборд, оценка на пропуските, библиотека с контроли и отчети. В плановете „Базов“ и „Професионален“ ги избирате сами от пълния каталог, до броя, който планът ви включва. В план „Корпоративен“ (Enterprise) Venvera ги задава заедно с вас за всяко юридическо лице.
| План | Рамки |
|---|---|
| Базов | 2 по ваш избор от пълния каталог |
| Професионален | 5 по ваш избор от пълния каталог |
| Корпоративен | Неограничен брой, задават се от Venvera за всяко юридическо лице |
Избор на вашите рамки
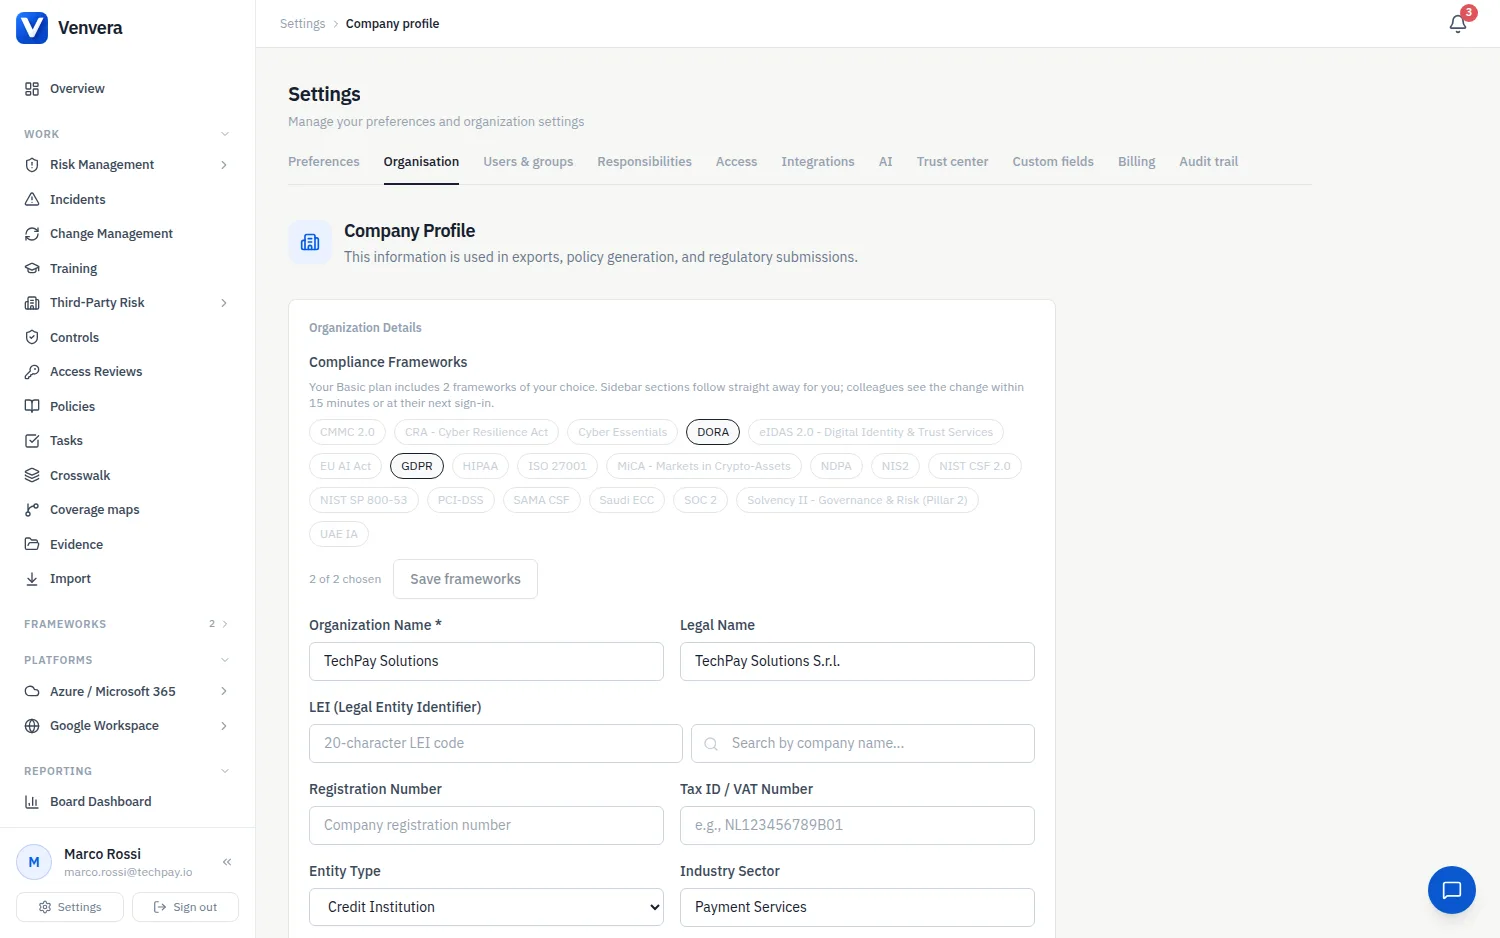
Отидете в Настройки › Профил на компанията. Блокът Рамки за съответствие в горната част показва всяка рамка от каталога, като текущо избраните са откроени и има брояч, например „2 от 2 избрани“. Нужна ви е роля на администратор.
Щракнете върху рамка, за да я изберете, и щракнете отново, за да я премахнете. Когато достигнете броя на вашия план, останалите рамки се показват в сиво, докато не премахнете някоя.
Натиснете Запази рамките. Страничната лента се обновява за вас веднага; колегите виждат промяната до 15 минути или при следващото си влизане. За рамка, която активирате за първи път, библиотеката с контроли се създава в същия момент, така че страниците ѝ са готови, когато ги отворите.
Когато организацията е нова
Новата организация започва без рамки. Страницата „Преглед“ показва подкана Изберете рамките си, която води към „Профил на компанията“; дашбордовете, оценките и библиотеките с контроли се появяват веднага щом бъде запазена първата рамка.
Смяна на плана
Преминаването към по-висок или по-нисък план никога не променя избраните от вас рамки. Ако след преминаване към по-нисък план имате повече рамки, отколкото новият план включва, запазвате всичките; просто не можете да добавите нова, докато броят им не се върне в позволения от плана. Ако искате повече рамки, отколкото планът ви включва, сменете плана в Настройки › Фактуриране или се свържете с Venvera.
Поддържани рамки
Каталогът съдържа 20 рамки:
- DORA - Digital Operational Resilience Act
- NIS2 - Network and Information Security Directive
- ISO 27001 - международен стандарт за СУИС (ISMS)
- GDPR - General Data Protection Regulation
- EU AI Act - Artificial Intelligence Act
- SOC 2, NIST CSF 2.0, NIST SP 800-53, Cyber Essentials, CMMC 2.0, HIPAA, PCI-DSS
- NDPA (Нигерия), UAE IA, Saudi ECC, SAMA CSF
- Solvency II (управление по Стълб 2), eIDAS 2.0, CRA (Cyber Resilience Act), MiCA (Markets in Crypto-Assets)
Всяка рамка има собствен раздел в този помощен център, който описва какво обхваща модулът.