
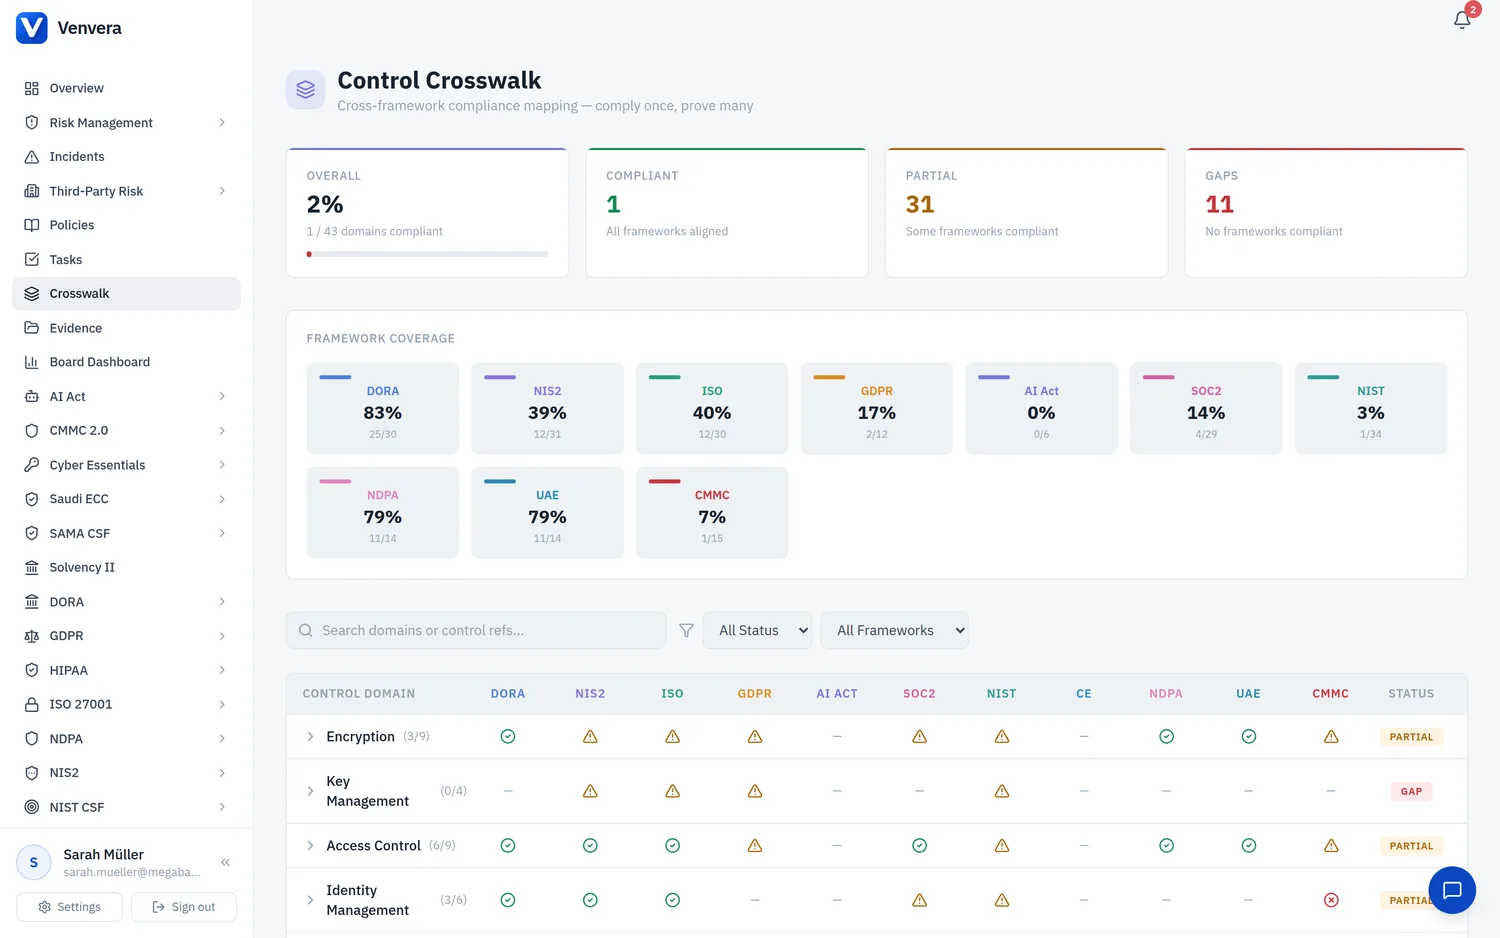
控制措施框架映射:您运行的每个框架都对照同一套共享的控制措施域进行评分,因此只需提供一次证据,即可同时在每个框架中关闭它所满足的每项控制措施。(57 秒)
Venvera 会在相互重叠的框架之间自动传播合规状态。当您在一个框架中将某项控制措施标记为已实施时,您已启用的其他框架中的等效控制措施会自动更新。这消除了重复工作,并确保整个合规计划保持一致。
工作原理
许多监管框架都有共同的要求。例如,ISO 27001(A.8.24)和 SOC 2(CC6.1)都要求加密控制措施,DORA(ICT-10)也涵盖同一领域。Venvera 通过 43 个控制措施映射组来映射这些重叠之处,每个映射组代表一个特定的合规领域。
当您更新控制措施状态时:
例如,您将 ISO 27001 控制措施 A.8.24(加密)标记为已实施。
系统会在您已启用的其他框架中,查找属于同一映射组(“加密”)的所有控制措施。
SOC 2 CC6.1、NIST CSF PR.DS-01,以及任何进行中的 DORA 差距评估里针对 ICT-10 的问题,都会自动标记为已实施(差距评估则记为 4 分)。
每次传播都会被记录,包括来源框架、目标框架、旧值、新值和时间戳。
传播规则
| 规则 | 说明 |
|---|---|
| 只升不降 | 传播绝不会降低控制措施的状态。如果目标控制措施已标记为“已实施”,或已明确标记为“不适用”(这是有意做出的范围界定决定),则即使来源发生变化,它也会保持不变。 |
| 双向 | 任何框架都可以作为来源或目标。更新 SOC 2 可以传播到 ISO 27001,反之亦然。 |
| 阈值 | 对于控制措施类框架(ISO 27001、SOC 2、NIST CSF、CMMC、Solvency II、Saudi NCA ECC、PCI DSS、HIPAA、Cyber Essentials),只有“已实施”状态才会触发传播。对于差距评估类框架(DORA、NIS2、GDPR、AI Act、NDPA、UAE IA),得分达到 3 分或以上即会触发传播。 |
| 仅限进行中的评估 | 对于差距评估类框架,传播只针对状态为“进行中”的评估。已完成的评估不会被修改。 |
| 无循环 | 如果 ISO 27001 传播到 SOC 2,该更新不会触发 SOC 2 再传播回 ISO 27001。 |
状态转换
控制措施类框架和差距评估类框架使用不同的状态体系。Venvera 会在两者之间进行转换:
| 来源 | 目标 |
|---|---|
| 控制措施“已实施” | 差距评分 4(已优化/已管理) |
| 差距评分 ≥ 3 | 控制措施“已实施” |
“自动映射”徽章
通过传播更新的控制措施和差距评估答复会显示一个蓝色的小徽章“从 [框架] 自动映射”。该徽章表明:
- 该控制措施是自动设置的,而不是由用户手动设置的
- 是哪个来源框架触发了此次更新
- 是哪个映射组将这两项控制措施关联起来
如果您手动更改某项经传播设置的控制措施的状态,该徽章会自动移除:您的手动评估优先。
启用框架时的回填
当平台管理员为您的组织启用新框架时,Venvera 会根据您现有的框架自动回填合规状态。例如,如果您已有标记为“已实施”的 ISO 27001 控制措施,当您启用 SOC 2 时,相应的 SOC 2 准则会根据您现有的 ISO 27001 数据预先填充为“已实施”状态。
支持的映射组
这 43 个映射组涵盖所有主要的合规领域:
| 领域 | 涵盖的框架 |
|---|---|
| 加密与密钥管理 | ISO 27001, SOC 2, NIST CSF, DORA, NIS2, GDPR |
| 访问控制与身份 | ISO 27001, SOC 2, NIST CSF, DORA, NIS2, GDPR |
| 事件管理 | ISO 27001, SOC 2, NIST CSF, DORA, NIS2, GDPR |
| 业务连续性 | ISO 27001, SOC 2, NIST CSF, DORA, NIS2, GDPR |
| 第三方与供应链 | ISO 27001, SOC 2, NIST CSF, DORA, NIS2, GDPR |
| 风险与治理 | ISO 27001, SOC 2, NIST CSF, DORA, NIS2 |
| 漏洞与安全测试 | ISO 27001, SOC 2, NIST CSF, DORA, NIS2, GDPR, AI Act |
| AI 专用控制措施 | AI Act, NIST CSF, DORA, NIS2, GDPR |
| 网络与配置 | ISO 27001, SOC 2, NIST CSF, DORA, NIS2 |
| 日志记录与监控 | ISO 27001, SOC 2, NIST CSF, DORA, NIS2 |
| 培训与意识 | ISO 27001, SOC 2, NIST CSF, DORA, NIS2 |