
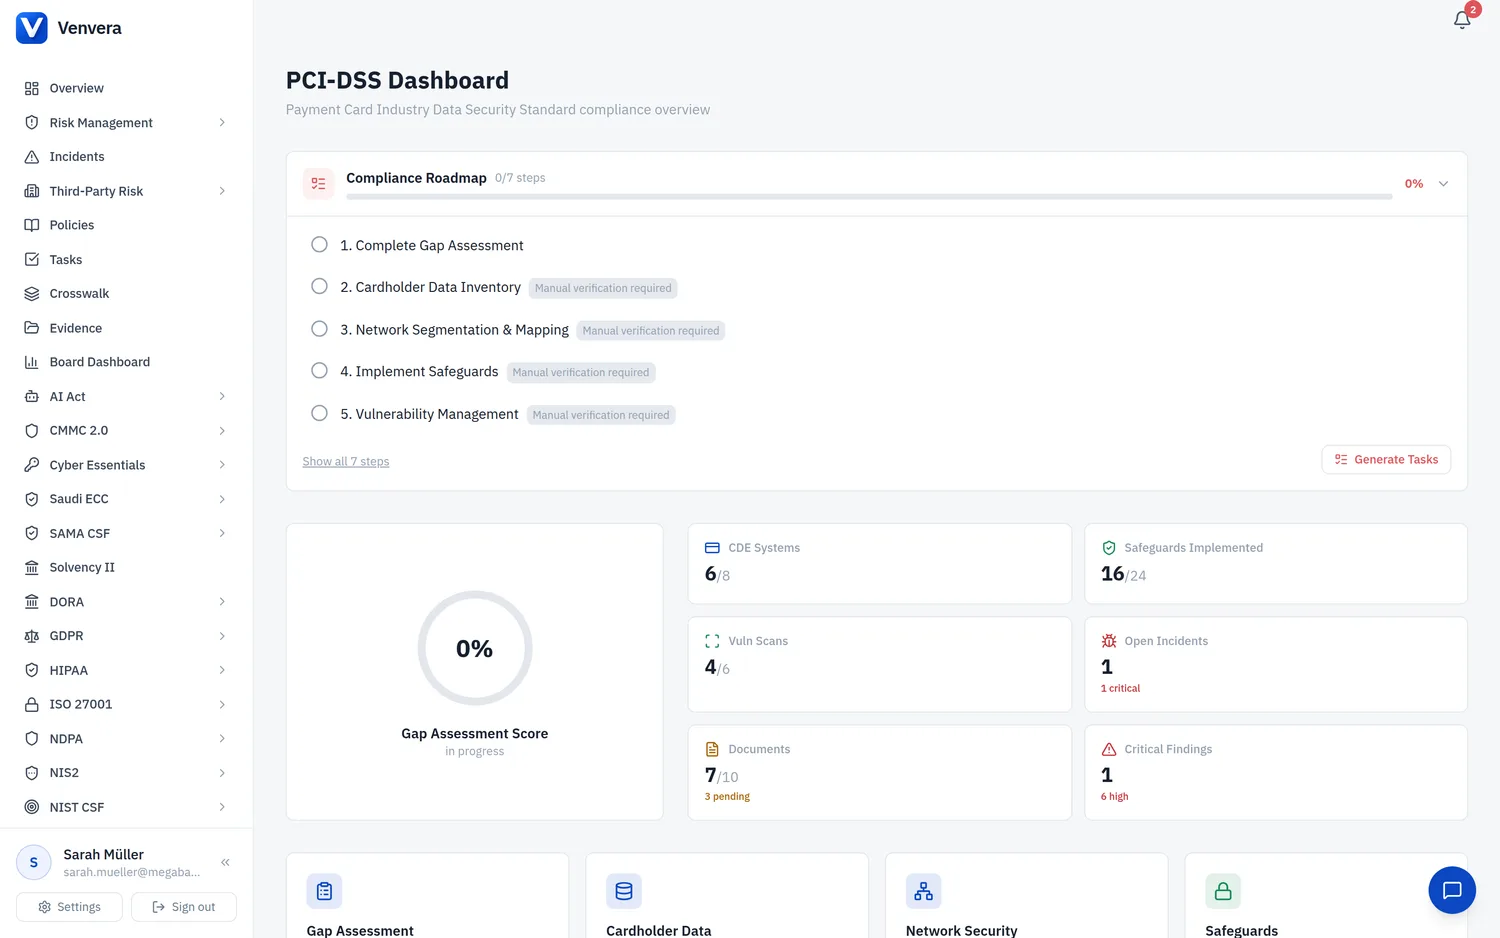
支付卡行业数据安全标准(PCI-DSS)是由 PCI 安全标准委员会(PCI SSC)制定的全球信息安全标准,该委员会由 Visa、Mastercard、American Express、Discover 和 JCB 共同创立。当前版本 PCI-DSS v4.0.1 于 2024 年 6 月发布,自 2025 年 3 月 31 日起强制适用。
PCI-DSS 适用于所有存储、处理或传输持卡人数据(CHD)或敏感认证数据(SAD)的实体,包括:
- 商户:任何受理支付卡的企业(门店、线上、邮购/电话订购)
- 服务提供商:代表其他实体处理、存储或传输持卡人数据的实体(支付网关、托管服务提供商、托管安全服务)
- 处理机构/收单机构:处理支付卡交易的金融机构
- 发卡机构:向消费者发行支付卡的银行和金融机构
12 项要求与 6 大目标
PCI-DSS 将其要求归纳为六大总体目标:
| 目标 | 要求 | 说明 |
|---|---|---|
| 构建并维护安全的网络 | 1 | 安装并维护网络安全控制措施 |
| 2 | 对所有系统组件应用安全配置 | |
| 保护账户数据 | 3 | 保护存储的账户数据 |
| 4 | 在传输过程中使用强加密保护持卡人数据 | |
| 维护漏洞管理计划 | 5 | 保护所有系统和网络免受恶意软件侵害 |
| 6 | 开发并维护安全的系统和软件 | |
| 实施强有力的访问控制措施 | 7 | 按业务知情需要限制对系统组件和持卡人数据的访问 |
| 8 | 识别用户并认证对系统组件的访问 | |
| 定期监控和测试网络 | 9 | 限制对持卡人数据的物理访问 |
| 10 | 记录并监控对系统组件和持卡人数据的所有访问 | |
| 维护信息安全策略 | 11 | 定期测试系统和网络的安全性 |
| 12 | 通过组织策略和计划支持信息安全 |
合规级别与验证方法
验证合规的方式取决于您的交易量和风险状况:
| 方法 | 说明 |
|---|---|
| SAQ A | 将持卡人数据完全外包给符合 PCI 要求的第三方的无卡交易商户 |
| SAQ A-EP | 部分外包支付处理、但其网站会影响交易安全的电子商务商户 |
| SAQ B | 仅使用压印机或独立拨号终端的商户(不以电子方式存储 CHD) |
| SAQ C | 支付应用系统连接到互联网、但不以电子方式存储 CHD 的商户 |
| SAQ D | 所有其他商户和所有服务提供商:涵盖全部 12 项要求的完整自评估 |
| ROC | 合规报告(Report on Compliance):由合格安全评估师(QSA)针对 1 级商户和服务提供商开展的现场评估 |
| AOC | 合规证明(Attestation of Compliance):由实体和/或 QSA 签署、确认合规状态的正式声明 |
关键概念
| CDE | 持卡人数据环境(Cardholder Data Environment):存储、处理或传输持卡人数据或敏感认证数据的人员、流程和技术,包括任何与之连接的系统组件 |
| PAN | 主账号(Primary Account Number):唯一的支付卡号(最多 19 位),用于识别发卡机构和持卡人账户。PAN 是决定 PCI-DSS 是否适用的关键因素 |
| SAD | 敏感认证数据(Sensitive Authentication Data):完整磁道数据、卡验证码(CVV2/CVC2)以及 PIN/PIN 块。SAD 在授权后绝不能存储 |
| 令牌化 | 用无法用于发起支付交易的替代值(令牌)替换 PAN。令牌化可以缩小 CDE 范围 |
| P2PE | 点对点加密(Point-to-Point Encryption):从交互点(例如支付终端)到安全解密环境全程加密持卡人数据。经 PCI 验证的 P2PE 解决方案可以显著缩小范围 |
| ASV | 授权扫描服务商(Approved Scanning Vendor):经 PCI SSC 批准、可对面向互联网的环境开展外部漏洞扫描的公司 |
| QSA | 合格安全评估师(Qualified Security Assessor):经 PCI SSC 认证、可开展现场 PCI-DSS 评估并出具合规报告的个人 |
不合规的处罚
PCI-DSS 合规由支付卡组织通过收单银行强制执行。不合规可能导致:
- 按月罚款:卡组织每月处以 $5,000 至 $100,000 的罚款,直至实现合规
- 交易手续费上涨:收单机构提高处理费率
- 承担欺诈损失责任:不合规实体可能须对欺诈交易承担责任
- 卡组织限制:暂停或终止受理支付卡的资格
- 泄露成本:取证调查、重新发卡、通知和监管处罚(支付卡数据泄露的平均成本超过 400 万美元)
Venvera 如何提供帮助
Venvera 提供一个集中化平台,帮助您管理 PCI-DSS 合规的方方面面:
- 全面的仪表板,展示全部 12 项要求的合规态势
- CDE 清单,包含加密状态、令牌化跟踪和范围分类
- 网络分段映射及数据流文档
- 映射到具体 PCI-DSS 要求的保障措施管理
- ASV 扫描、渗透测试和应用程序扫描的漏洞评估跟踪
- 事件管理,支持卡组织通知跟踪和 PFI 聘请
- SAQ、AOC、ROC、策略和证据的文档管理
- 结构化差距评估,成熟度评分与 PCI-DSS v4.0.1 保持一致
- 与 ISO 27001、NIST CSF、SOC 2 及其他已启用框架的跨框架映射