
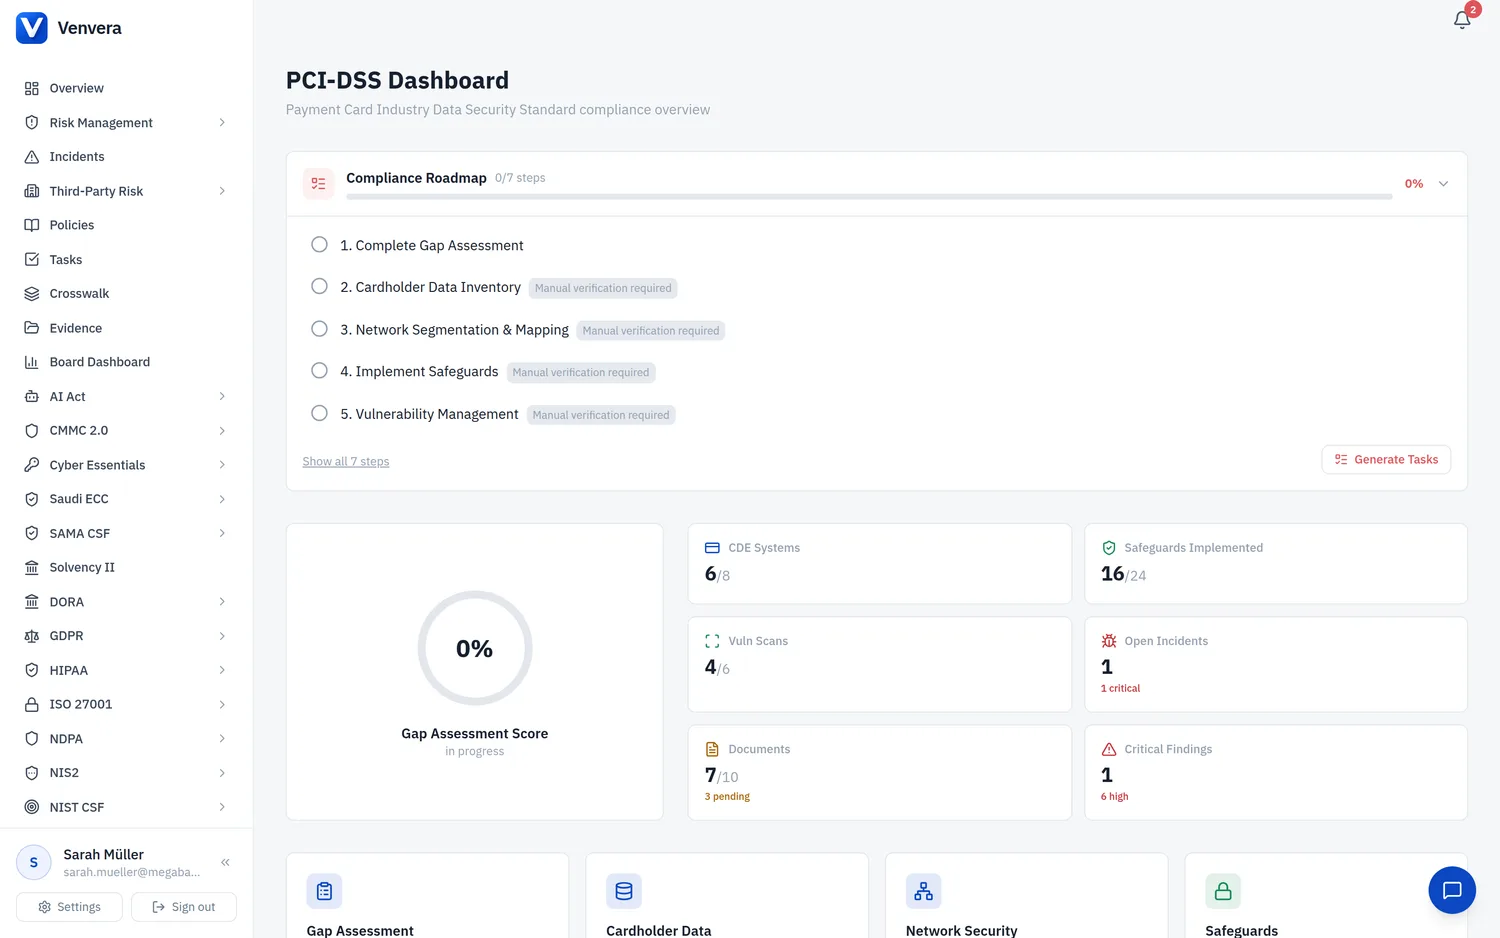
PCI-DSS 要求 1 规定必须安装和维护网络安全控制措施(以前称为“防火墙和路由器”),以保护持卡人数据环境。适当的网络分段是缩小 PCI-DSS 范围、限制潜在泄露影响的最有效方法。
CDE 边界
CDE 边界界定了一个范围,所有存储、处理或传输持卡人数据的系统都位于其中。此边界内的一切都须遵守全部 PCI-DSS 要求。Venvera 中的网络安全模块可帮助您记录和管理这些边界。
网络分段
分段将 CDE 与其他网络隔离,从而减少须遵守 PCI-DSS 要求的系统数量。Venvera 支持记录以下分段类型:
| CDE | 持卡人数据环境本身:直接处理 CHD/SAD 的系统 |
| 已连接到 CDE | 与 CDE 有网络连接、但不直接处理 CHD 的系统 |
| DMZ | 非军事区:位于公共互联网与内部网络之间、托管面向公众服务的缓冲网络 |
| 不在范围内 | 通过经验证的分段控制措施与 CDE 完全隔离的网络 |
| 无线 | 无线网络;如果它们与 CDE 相连或毗邻,则需要特别关注 |
添加网络分段
要记录网络分段:
- 导航至 PCI-DSS → 网络安全
- 点击添加分段
- 输入分段名称和描述
- 选择分段类型(CDE、已连接到 CDE、DMZ、不在范围内、无线)
- 记录 IP 范围和 VLAN ID
- 记录管控进出该分段流量的防火墙规则
- 描述进出该分段的数据流
- 选择隔离方法(防火墙、VLAN、物理隔离、云 VPC、微分段)
- 设置上次验证日期和负责人
- 保存该条目
分段验证
PCI-DSS 要求 11.4.5 规定,必须通过渗透测试验证分段控制措施:服务提供商至少每六个月一次,商户至少每年一次。分段验证必须确认:
- 不在范围内的网络无法访问 CDE
- CDE 与 CDE 之间的流量仅限于必要的流量
- 已连接到 CDE 的系统具有适当的访问限制
- 无线网络已与 CDE 进行适当分段
防火墙规则与数据流映射
请为每个网络分段记录:
- 入站规则:允许哪些流量从哪些来源、通过哪些端口进入该分段
- 出站规则:允许哪些流量离开该分段、去往哪些目的地
- 默认拒绝:所有未经明确允许的流量都必须被拒绝(要求 1.2.1)
- 业务理由:每条允许规则都必须有书面的业务理由
DMZ 架构
PCI-DSS 要求实施 DMZ,将入站流量仅限于提供经授权的公开访问服务的系统组件(要求 1.4)。DMZ 的关键原则:
- 仅向公共互联网公开必要的服务
- 入站互联网流量仅限于 DMZ 内的 IP 地址
- 内部地址不能从互联网传入 CDE
- 已实施防欺骗措施
- 从 CDE 到互联网的出站流量须经明确授权
无线安全
如果在 CDE 内部或毗邻 CDE 的区域使用无线网络:
- 更改无线设备供应商的默认设置(密钥、密码、SNMP 团体字符串)
- 对无线认证和传输使用行业标准加密(WPA3 或 WPA2 Enterprise)
- 必须实施非法无线接入点检测(要求 11.2.1)
- 记录无线环境及其与 CDE 的分段情况
- 每季度使用无线分析器扫描,以检测未经授权的无线接入点