
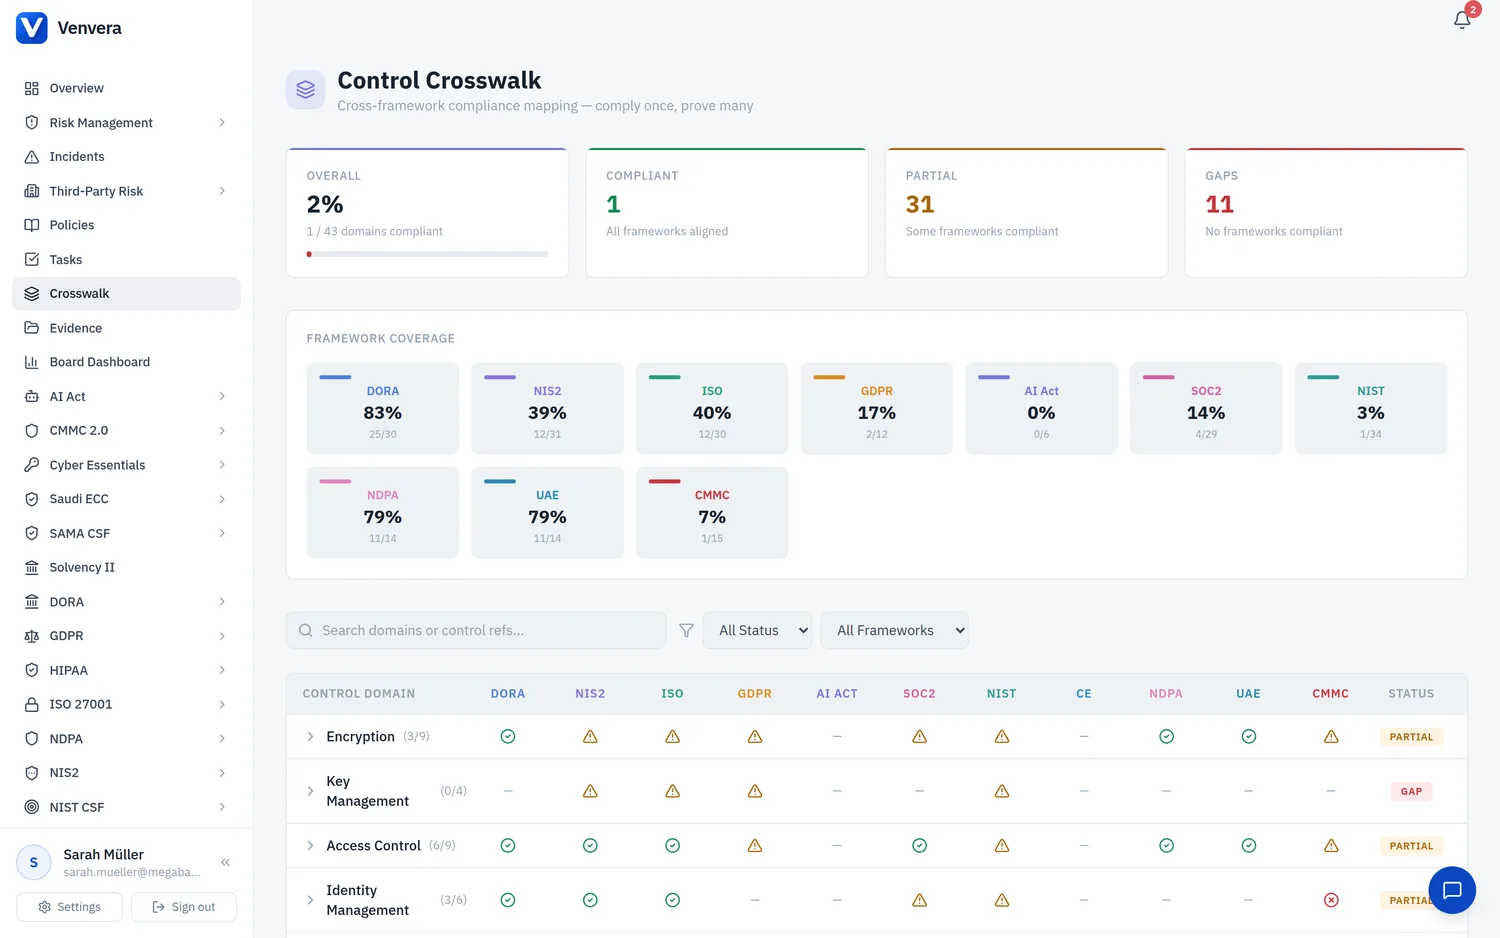
Venvera 中的每个框架现在都包含一个专门的控制措施页面,您可以在其中查看、跟踪并记录监管标准所要求的每项控制措施的实施状态。控制措施会从 Venvera 的内置目录中自动填充,该目录涵盖 13 个框架的 500 多项控制措施。
访问框架控制措施
在侧边栏中进入任一框架,然后点击控制措施。首次访问时,该页面会自动为该框架预置所有标准控制措施,无需手动设置。
控制措施页面布局
统计栏
顶部的五张摘要卡片显示:
- 控制措施总数:所跟踪的控制措施数量
- 已实施:已全面实施的控制措施
- 部分:已部分实施的控制措施
- 未实施:尚未处理的控制措施
- 覆盖范围 %:已实施或不适用的控制措施所占百分比
类别分组
控制措施按各框架特有的类别进行组织(例如 PCI DSS 的“网络安全”“访问控制”,或 NIST CSF 的“治理”“识别”“保护”)。每个类别都会显示进度条和已实施控制措施的数量。
筛选器
| 筛选器 | 说明 |
|---|---|
| 搜索 | 按控制措施编号、标题、描述或实施详情搜索 |
| 类别 | 筛选出特定类别 |
| 状态 | 按实施状态筛选(未实施、部分实施、已实施、不适用) |
实施详情字段
每项控制措施上最重要的字段是“实施详情:此控制措施如何实施?”。您可以在此准确记录您的组织如何满足每项要求。例如:
示例:对于“多因素认证”控制措施(PCI DSS R8.4),实施详情可以这样写:“所有 CDE 访问都要求使用带 TOTP 的 Okta Verify。Azure AD 中的条件访问策略对企业网络之外的所有登录强制执行 MFA。服务账户使用基于证书的身份认证。”
该字段与策略管理模块直接关联:当 AI 策略审核分析某项策略时,会读取您的实施详情,检查该策略是否准确反映了控制措施的实际实施方式。
控制措施字段
| 字段 | 说明 |
|---|---|
| 控制措施编号 | 标准编号(例如 R8.4、A.8.24、GV.RM-01) |
| 标题 | 对该控制措施要求内容的简短描述 |
| 描述 | 完整的监管条文或解释 |
| 类别 | 框架特定的分组 |
| 实施状态 | 未实施、部分实施、已实施或不适用 |
| 实施详情 | 该控制措施在您的组织中如何实施 |
| 实施日期 | 该控制措施的落实时间 |
| 证据 URL | 证据文档或截图的链接 |
| 证据描述 | 对证据的描述(例如“防火墙规则集导出”) |
| 负责人 | 负责该控制措施的团队成员 |
| 审查日期 | 下一次计划审查的日期 |
| 备注 | 其他备注 |
框架特定字段
每个框架都会添加量身定制的元数据字段。例如:
- PCI DSS:要求编号(1-12)、SAQ 适用性、补偿性控制措施
- HIPAA:HIPAA 规则、保障措施类型、实施规范(必需/可处理)
- NIST CSF:CSF 职能、当前层级、目标层级
- DORA:ICT 风险类别、监管引用
- CMMC:领域、NIST SP 800-171 引用、是否需要 POA&M
框架映射集成
控制措施框架映射中的控制措施编号均为可点击的链接。在框架映射中点击某个控制措施编号,即可直接跳转到该框架的控制措施页面,相应的控制措施会被突出显示并展开以供编辑。这样,您在审查跨框架合规情况时,可以轻松更新实施详情。
从目录自动预置
Venvera 维护着一个目录,涵盖所有受支持框架的 500 多项标准控制措施。当您首次访问某个框架的控制措施页面时,系统会自动为您的组织创建所有适用的控制措施。您也可以随时点击“生成标准控制措施”重新预置(现有控制措施不会被覆盖)。
添加自定义控制措施
点击“添加控制措施”,即可在标准目录之外创建自定义控制措施。这适用于组织特有的要求,或超出框架最低要求的内部策略。