
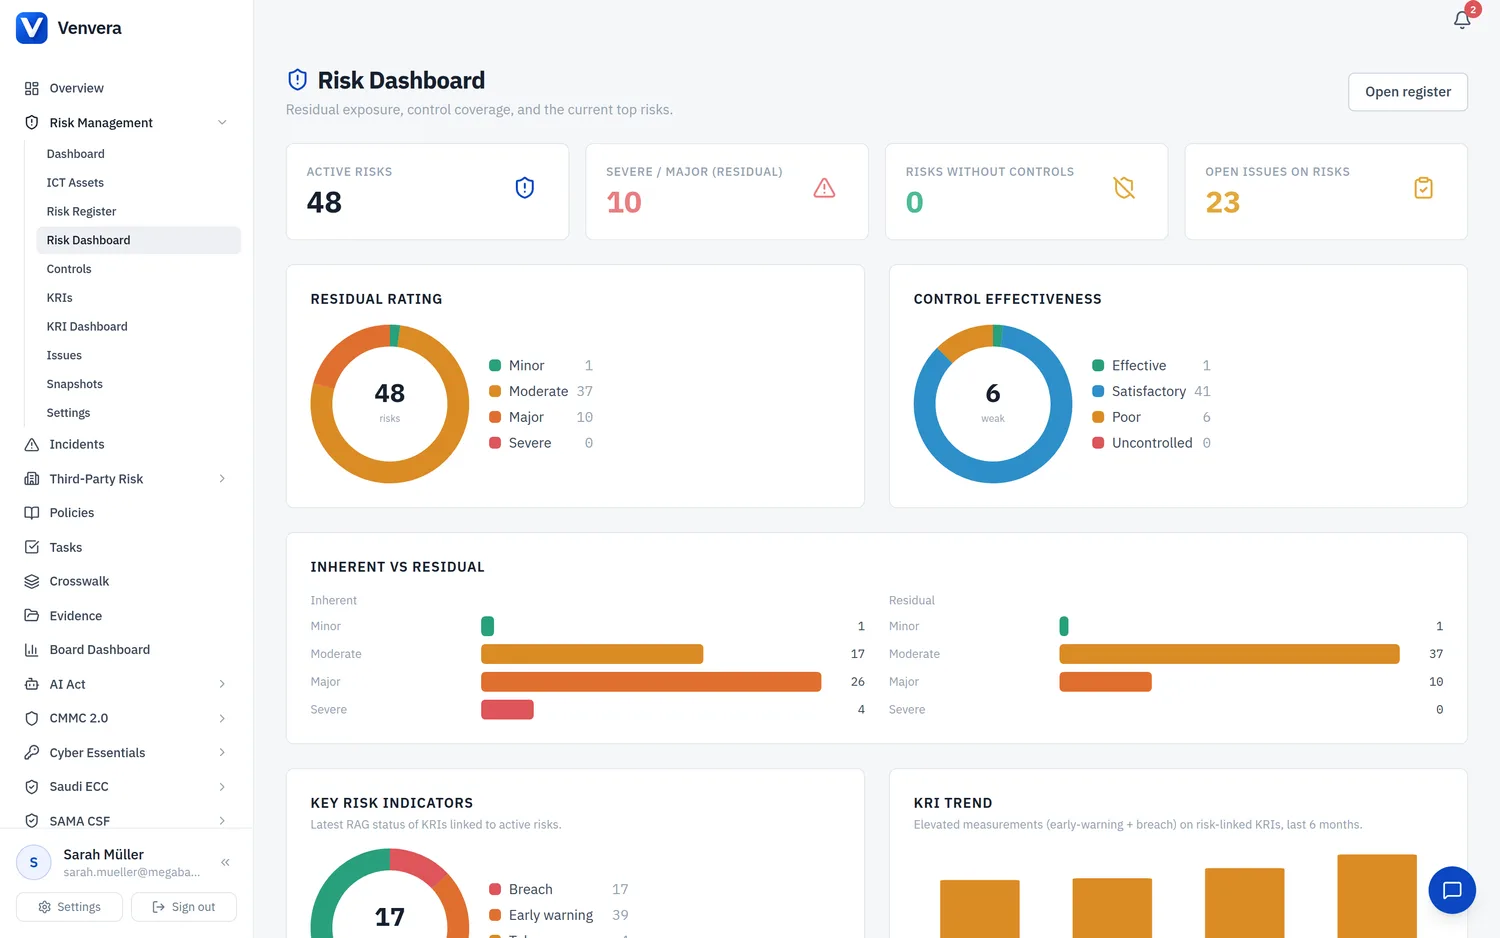
关键风险指标 (KRI) 是一种量化指标,用于持续监控风险水平,并在阈值被突破时触发升级。Venvera 将 KRI 与监管框架(DORA Art. 6/9、NIS2 Art. 21、ISO 27001 6.1.3、AMLD6 等)关联,根据系统数据自动计算其中的大部分指标,并允许您将每项 KRI 关联到其所监控的具体控制措施和风险。
在哪里找到 KRI
从侧边栏打开风险管理 → 关键风险指标。主页面会显示目录中的每项 KRI、最新测量值、绿色 / 琥珀色 / 红色状态、近期趋势以及每项指标的监管锚定。
填充目录
在新组织中,KRI 列表为空。点击“填充目录”,即可实例化包含 21 项 KRI 的标准入门集,涵盖网络、第三方、金融犯罪、行为、韧性和监管等类别。填充操作现在还会为每项 KRI 写入一个初始测量值,因此只需一次点击,仪表板就能从空白变为显示各色状态。重新运行填充操作绝不会覆盖现有的测量值。
定义 KRI
点击进入任意 KRI 即可编辑:
- 单位:百分比、数量、天、评分、比率或货币。
- 方向:越低越好(例如平均修复时间)或越高越好(例如控制措施覆盖率 %)。
- 目标 / 绿色 / 黄色阈值:决定每次测量交通灯状态的区间。
- 频率:您期望的测量频率(每日、每周、每月、每季度、每年)。
- 负责人:对该 KRI 负责的角色(例如 CISO、CRO、DPO)和具体用户。
- 计算方法:显示在审计资料包中的自由文本描述。
- 自动计算键:如已填写,当您点击自动计算时,Venvera 会根据系统数据计算该值。
记录测量值
KRI 详情页面上有一个“记录测量”表单。输入一个值(还可以选择添加备注),Venvera 就会写入一条新的测量记录,其状态根据阈值得出。列表页面上还有一个“自动计算”按钮,它会针对当前系统数据(未关闭的事件、逾期的策略、供应商覆盖情况等)运行每一项带有 auto_compute_key 的 KRI,并写入新的测量值。
向负责人请求测量值
许多 KRI 的负责人并不在合规团队中,例如安全负责人、供应商经理或财务主管。您无需通过电子邮件反复催促他们,而是可以让 Venvera 替您收集数值。
在 KRI 详情页面上,使用请求更新,通过电子邮件向负责人发送针对所选报告期间的一次性魔法链接。对方无需登录 Venvera 即可回复。
在 KRI 列表中,批量请求会为一整组 KRI 发送更新链接。您可以按每项 KRI 的频率选择默认周期,或设置一个明确的期间,并决定链接的有效天数(默认为 14 天)。
该链接会打开一个简单的页面,显示 KRI 和期间。负责人输入数值、添加评论后提交。Venvera 会记录该测量值并应用阈值区间,标记违规的方式与内部录入的数值完全相同。
每个链接只能使用一次,并会在所选时限后过期。KRI 还可以设置订阅者,让他们随时了解最新情况;KRI 仪表板包含一个更新请求周期面板,让您一眼看出哪些请求仍未完成。
已关联控制措施
在详情页面上,您可以通过“已关联控制措施”卡片从 ICT 控制措施库中关联一项或多项控制措施。当某项已关联控制措施被标记为未实施,或其有效性降至“部分有效”以下时,Venvera 会在仪表板上将该 KRI 标记为存在风险,即使下一次测量尚未到来也是如此。这为您提供了一条从控制措施失效到 KRI 的传导路径,使单项失效的控制措施无需等待新的数据点,就能将 KRI 推入琥珀色状态。
已关联风险
您可以通过“已关联风险”卡片从企业风险登记册中关联一个或多个条目。每个已关联风险都会显示风险负责人、当前的剩余 / 固有风险级别、类别和状态。借此可以明确哪些 KRI 在监控哪些战略风险,这对于向董事会报告以及向审计师展示风险登记册与 KRI 仪表板之间的关联都很有用。
违规事件
如果您勾选“违规时自动创建监管事件”,任何进入红色状态的 KRI 都会创建一个新事件,并根据该 KRI 的框架锚定附上相应的法定时钟(DORA Art. 19 4 小时 / 24 小时 / 72 小时,或 NIS2 Art. 23 24 小时 / 72 小时 / 1 个月)。您可以为每项 KRI 选择分类(重大 / 非重大)。
董事会资料包
KRI 列表上的“董事会资料包”按钮会导出一份 PDF,汇总每项 KRI 的当前状态、最近几次测量的趋势、监管锚定以及任何尚未确认的违规。您可以将其用于每月的风险委员会会议,或附在董事会会议纪要中。