
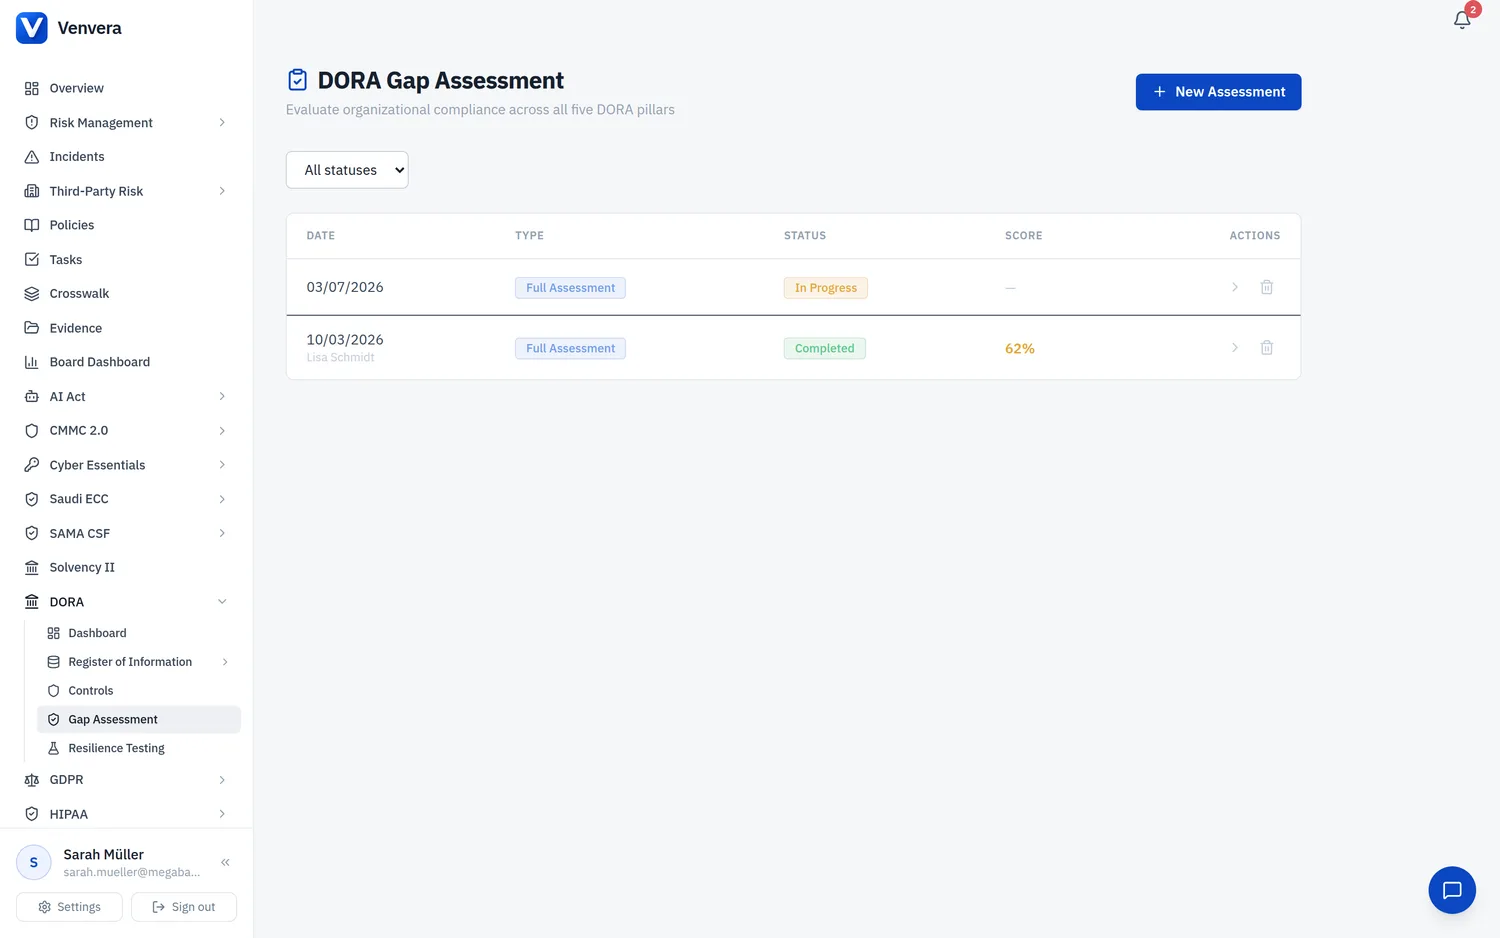
El módulo Evaluación de brechas de DORA permite a su organización evaluar de forma sistemática su cumplimiento de cada requisito del Reglamento de Resiliencia Operativa Digital en los cinco pilares. Utiliza un cuestionario estructurado con un sistema de puntuación de madurez ponderada que produce resultados cuantificados y accionables, y una hoja de ruta de remediación generada automáticamente.
Contexto normativo
Una evaluación de brechas es el paso fundamental de cualquier programa de cumplimiento de DORA. Antes de poder elaborar un plan de remediación, usted necesita saber exactamente en qué punto se encuentra su organización respecto de cada artículo del reglamento. DORA no prescribe una metodología de autoevaluación concreta, pero las ESA esperan que las entidades financieras conozcan con claridad su situación de cumplimiento y puedan demostrar sus avances a lo largo del tiempo.
La evaluación de brechas de Venvera asocia cada pregunta con el artículo concreto de DORA al que responde. Esto significa que los resultados de su evaluación remiten directamente al reglamento, lo que facilita presentar los hallazgos al órgano de dirección, a los auditores o a la autoridad competente.
Tipos de evaluación
Al crear una nueva evaluación, usted elige entre dos tipos:
| Tipo | Preguntas | Alcance | Cuándo usarlo |
|---|---|---|---|
| Evaluación completa | 69 preguntas | Los 5 pilares de DORA, con preguntas de todos los niveles de peso (Crítico, Importante, Estándar) | Para una evaluación integral del cumplimiento. Recomendada para la mayoría de las entidades financieras. |
| Microentidad | 31 preguntas | Solo las preguntas de mayor peso (Crítico, W3). Nota: el pilar Intercambio de información no tiene preguntas W3, por lo que una evaluación de Microentidad cubre 4 de los 5 pilares. | Para las entidades más pequeñas que pueden acogerse al principio de proporcionalidad (artículo 4). Cubre únicamente los requisitos regulatorios fundamentales. |
Página de lista de evaluaciones
La página de lista muestra todas las evaluaciones de brechas creadas por su organización. Ofrece:
- Un desplegable de filtro por estado para mostrar solo las evaluaciones con el estado En curso, Completada o Archivada
- Un botón Nueva evaluación para iniciar una evaluación desde cero
- Una tabla de datos con las columnas Fecha, Tipo (insignia Evaluación completa o Microentidad), Estado (insignia En curso / Completada / Archivada), Puntuación (porcentaje codificado por colores) y Acciones (abrir o eliminar)
Las puntuaciones están codificadas por colores: verde por encima del 70%, ámbar entre el 40-70% y rojo por debajo del 40%. Las evaluaciones que aún no se han completado muestran un guion en lugar de una puntuación.
Interfaz del cuestionario
Al abrir una evaluación, el cuestionario presenta un diseño de dos paneles.
Barra lateral izquierda: navegación por pilares
La barra lateral enumera los cinco pilares de DORA con indicadores visuales:
| Icono | Pilar | Artículos | Preguntas (completa) |
|---|---|---|---|
| Escudo | Gestión de riesgos de TIC | Art. 5-14 | 19 preguntas |
| Alerta | Gestión de incidentes | Art. 17-23 | 14 preguntas |
| Matraz | Pruebas de resiliencia | Art. 24-27 | 12 preguntas |
| Apretón de manos | Riesgo de terceros | Art. 28-44 | 20 preguntas |
| Satélite | Intercambio de información | Art. 45 | 4 preguntas |
Cada botón de pilar muestra:
- Una insignia con el porcentaje de finalización (verde al 100%, ámbar cuando está parcialmente completo, gris cuando no hay respuestas)
- Una barra de progreso de la puntuación (en cuanto se responde alguna pregunta) codificada en rojo/ámbar/verde según la puntuación actual del pilar
Al hacer clic en un botón de pilar, el panel principal pasa a mostrar las preguntas de ese pilar. Al cambiar de pilar se guardan automáticamente los cambios pendientes del pilar anterior.
Vista previa de la puntuación del pilar
En la parte superior del panel principal, una tarjeta de resumen muestra el nombre del pilar actual, su rango de artículos, su descripción, la puntuación porcentual actual, la etiqueta de valoración (Brechas significativas / Cumplimiento parcial / Conforme), una barra de progreso y el número de preguntas respondidas sobre el total.
Tarjetas de pregunta
Cada pregunta se muestra como una tarjeta con los siguientes elementos:
- Número de pregunta: una etiqueta secuencial (Q1, Q2, etc.) dentro del pilar
- Insignia de referencia al artículo: muestra el artículo concreto de DORA (p. ej., "Art. 5(1)-(2)")
- Insignia de peso, que indica la importancia de la pregunta:
- Crítico (W3): insignia roja. Requisitos regulatorios fundamentales. Se incluyen tanto en la Evaluación completa como en la de Microentidad.
- Importante (W2): insignia naranja. Requisitos significativos que refuerzan el cumplimiento.
- Estándar (W1): insignia gris. Requisitos de apoyo que demuestran madurez.
- Texto de la pregunta: la pregunta de evaluación en sí, redactada en lenguaje sencillo
- Conmutador de orientación: haga clic en "Mostrar orientación" para desplegar el contexto normativo y el texto de ayuda que explican qué significa la pregunta y qué evidencia podría demostrar el cumplimiento
- Botones de madurez (0-4): cinco botones para puntuar el nivel de madurez de la organización
- Campo de notas Opcional: área de texto libre para añadir contexto u observaciones
- Campo de URL de evidencia Opcional: enlace a la documentación de respaldo
Guardado automático
Las respuestas se guardan automáticamente 1,5 segundos después del último cambio (el guardado espera a que usted deje de escribir). Durante las operaciones de guardado aparece un indicador "Guardando..." en la barra superior. No necesita hacer clic en ningún botón de guardar: basta con responder a las preguntas y el sistema registra sus respuestas.
Escala de madurez
La evaluación utiliza una escala de madurez de 5 niveles (0-4) que ofrece un marco coherente para evaluar cada requisito:
| Puntuación | Etiqueta | Descripción | Qué significa en la práctica |
|---|---|---|---|
| 0 | No implementado | No existen controles ni procesos | La organización no ha abordado este requisito en absoluto. No hay políticas, procedimientos, herramientas ni responsabilidades asignadas. |
| 1 | Inicial | Procesos ad hoc y reactivos, sin documentación formal | Puede que se realicen algunas actividades, pero son informales, irregulares y dependen del conocimiento de personas concretas. No existe documentación. |
| 2 | En desarrollo | Parcialmente documentado, aplicado de forma irregular | Se han redactado políticas o procedimientos, pero aún no están plenamente implementados. Su aplicación varía según los equipos o los sistemas. |
| 3 | Definido | Documentado, aplicado de forma coherente y revisado periódicamente | Existen políticas y procedimientos formales, el personal está formado y el proceso se aplica de forma coherente. Esta es la madurez objetivo para el cumplimiento de DORA. |
| 4 | Optimizado | Mejorado de forma continua, medido y alineado con las mejores prácticas | Los procesos se miden activamente, se automatizan cuando es posible y se perfeccionan de forma continua a partir de métricas, lecciones aprendidas y mejores prácticas emergentes. |
Fórmula de puntuación
El motor de puntuación utiliza una fórmula ponderada para garantizar que los requisitos críticos tengan más peso en la puntuación global:
Puntuación del pilar = (Suma de puntuación x peso) / (Suma de 4 x peso) x 100%
Por ejemplo, si un pilar tiene tres preguntas con pesos 3, 2 y 1, y usted las puntúa con 4, 3 y 2 respectivamente:
- Numerador: (4 x 3) + (3 x 2) + (2 x 1) = 12 + 6 + 2 = 20
- Denominador: (4 x 3) + (4 x 2) + (4 x 1) = 12 + 8 + 4 = 24
- Puntuación del pilar: 20 / 24 x 100 = 83%
La puntuación global es la media de las puntuaciones de todos los pilares. Los umbrales de puntuación son: menos del 40% = Rojo (Brechas significativas), 40-70% = Ámbar (Cumplimiento parcial), más del 70% = Verde (Conforme).
Áreas de preguntas de los cinco pilares
Gestión de riesgos de TIC (Art. 5-14): 19 preguntas
Abarca la gobernanza (Art. 5), el marco de gestión de riesgos (Art. 6), los sistemas de TIC (Art. 7), la identificación y el inventario de activos (Art. 8), la protección, incluidas las políticas de seguridad, el cifrado, la gestión de identidades y la gestión de parches y de cambios (Art. 9), la detección (Art. 10), la respuesta y los BCP/DRP (Art. 11), las copias de seguridad (Art. 12), el aprendizaje (Art. 13) y la comunicación de crisis (Art. 14).
Gestión de incidentes (Art. 17-23): 14 preguntas
Abarca el proceso de gestión de incidentes (Art. 17), los criterios de clasificación alineados con los umbrales de DORA, incluidos los siete factores cuantitativos (Art. 18), los plazos de notificación regulatoria, es decir, notificación inicial en 4 horas, informe intermedio en 72 horas e informe final en 1 mes (Art. 19), la notificación a los clientes (Art. 19(3)), las revisiones posteriores a los incidentes (Art. 17(3)), la preparación del equipo de respuesta a incidentes, el registro de incidentes y la notificación voluntaria de ciberamenazas (Art. 19(2)).
Pruebas de resiliencia (Art. 24-27): 12 preguntas
Abarca el programa de pruebas de resiliencia (Art. 24), la metodología de pruebas, las evaluaciones y los escaneos de vulnerabilidades (Art. 25), las pruebas de penetración, las revisiones de código fuente, las pruebas basadas en escenarios, los requisitos de TLPT para las entidades significativas (Art. 26), el seguimiento de la remediación, la inclusión de los proveedores terceros en el alcance de las pruebas (Art. 24(2)(b)) y los requisitos de independencia y cualificación de los probadores (Art. 27).
Riesgo de terceros (Art. 28-44): 20 preguntas
Abarca la estrategia de riesgo de terceros de TIC (Art. 28(2)), el Registro de información (Art. 28(3)), la diligencia debida precontractual (Art. 28(4)), la supervisión continua (Art. 28(5)), la evaluación del riesgo de concentración (Art. 29), las cláusulas contractuales clave, incluidos los SLA, los derechos de auditoría, las estrategias de salida, la ubicación de los datos, los controles de subcontratación, la notificación de incidentes y los requisitos de BCP (Art. 30), las pruebas de la estrategia de salida (Art. 28(8)), la evaluación de la proporcionalidad, la notificación a la autoridad competente y la clasificación de la criticidad de los proveedores (Art. 31).
Intercambio de información (Art. 45): 4 preguntas
Abarca la participación en el intercambio de inteligencia sobre ciberamenazas, la documentación formal de los acuerdos de intercambio, los procesos para incorporar la inteligencia compartida y actuar en consecuencia, y la aprobación por el órgano de dirección de la participación en dicho intercambio.
Página de resultados
Tras completar todas las preguntas y hacer clic en Completar evaluación, se le lleva a la página de resultados, que muestra:
- Anillo de puntuación global: un indicador circular animado que muestra la puntuación agregada codificada por colores (verde/ámbar/rojo) y una etiqueta de valoración (Conforme / Cumplimiento parcial / Brechas significativas)
- Barras de puntuación por pilar: cinco barras horizontales que muestran el porcentaje de puntuación de cada pilar con el nombre del pilar y su rango de artículos
- Desglose detallado: para cada pilar se enumeran todas las preguntas con su insignia de puntuación individual (0-4, codificada por colores), el texto de la pregunta, la referencia al artículo, la etiqueta de madurez y la clasificación de peso. Las preguntas con una puntuación inferior a 3 se resaltan con un borde izquierdo de color (rojo para 0-1, ámbar para 2) para llamar la atención sobre las brechas de cumplimiento.
- Un botón destacado Hoja de ruta de remediación para ir a la página de planificación de acciones
Hoja de ruta de remediación
La Hoja de ruta de remediación se genera automáticamente a partir de todas las preguntas con una puntuación inferior a 3 (Definido). Ofrece un plan de acción estructurado para cerrar las brechas de cumplimiento.
Cuadrícula de estadísticas de resumen
Una cuadrícula de estadísticas de 7 columnas en la parte superior muestra: Total de elementos, Crítica (prioridad), Alta (prioridad), Media (prioridad), Abierto (estado), En curso (estado) y Completado (estado). Cada celda muestra un número grande con una etiqueta, codificado por colores para una lectura rápida.
Asignación de prioridades
Los pesos de las preguntas se convierten automáticamente en prioridades de remediación:
- El peso 3 (Crítico) corresponde a la prioridad Crítica: insignia roja
- El peso 2 (Importante) corresponde a la prioridad Alta: insignia naranja
- El peso 1 (Estándar) corresponde a la prioridad Media: insignia ámbar
Barra de filtros
Dos filtros desplegables le permiten acotar la vista por prioridad (Crítica / Alta / Media) y por estado (Abierto / En curso / Completado / Aplazado). Un enlace "Borrar filtros" restablece ambos.
Tabla de remediación
La tabla tiene seis columnas:
| Columna | Tipo | Descripción |
|---|---|---|
| Acción | Texto | La acción de remediación generada automáticamente, que describe qué debe mejorar |
| Artículo de DORA | Referencia | La referencia al artículo concreto al que corresponde la brecha |
| Prioridad | Insignia | Crítica / Alta / Media, codificada por colores |
| Estado | Selector en línea | Desplegable editable: Abierto, En curso, Completado, Aplazado. Los cambios se guardan de inmediato. |
| Responsable | Campo en línea | Campo de texto editable para asignar un responsable. Se guarda al salir del campo o al pulsar la tecla Enter. |
| Fecha límite | Fecha en línea | Selector de fecha editable. Los cambios se guardan de inmediato. |
Crear una nueva evaluación
Desde el Panel de DORA, haga clic en la tarjeta de módulo Evaluación de brechas, o use la navegación de la barra lateral para llegar a la página de lista de Evaluación de brechas.
Haga clic en el botón Nueva evaluación en la esquina superior derecha de la página de lista.
La página Nueva evaluación presenta dos tarjetas de selección, una junto a la otra. Haga clic en la tarjeta Evaluación completa para una evaluación integral de 69 preguntas, o en la tarjeta Microentidad para una evaluación específica de 31 preguntas. La tarjeta seleccionada se resalta con un anillo de color.
Haga clic en el botón Iniciar evaluación. El sistema crea el registro de la evaluación y le redirige a la interfaz del cuestionario, comenzando por el primer pilar (Gestión de riesgos de TIC).
Responda a las preguntas haciendo clic en los botones de nivel de madurez (0-4). Añada notas opcionales y URL de evidencia a cada pregunta. Use la barra lateral de pilares para desplazarse entre ellos. Sus respuestas se guardan automáticamente a medida que trabaja.
Una vez respondidas todas las preguntas de todos los pilares, el botón Completar evaluación se activa. Haga clic en él para finalizar la evaluación. Se guardan todas las respuestas de los pilares, se calculan las puntuaciones globales y se le redirige a la página de resultados.
Ciclo de vida de la evaluación
Una evaluación pasa por los siguientes estados:
| Estado | Color de la insignia | Descripción |
|---|---|---|
| En curso | Ámbar | La evaluación está activa. Se pueden añadir o modificar respuestas. |
| Completada | Verde | Todas las preguntas están respondidas y finalizadas. Las puntuaciones se han calculado y están bloqueadas. |
| Archivada | Gris | Archivada como referencia histórica. Se puede consultar, pero no modificar. |
Usted puede eliminar evaluaciones desde la página de lista con el icono de la papelera. Un cuadro de diálogo de confirmación evita las eliminaciones accidentales.