
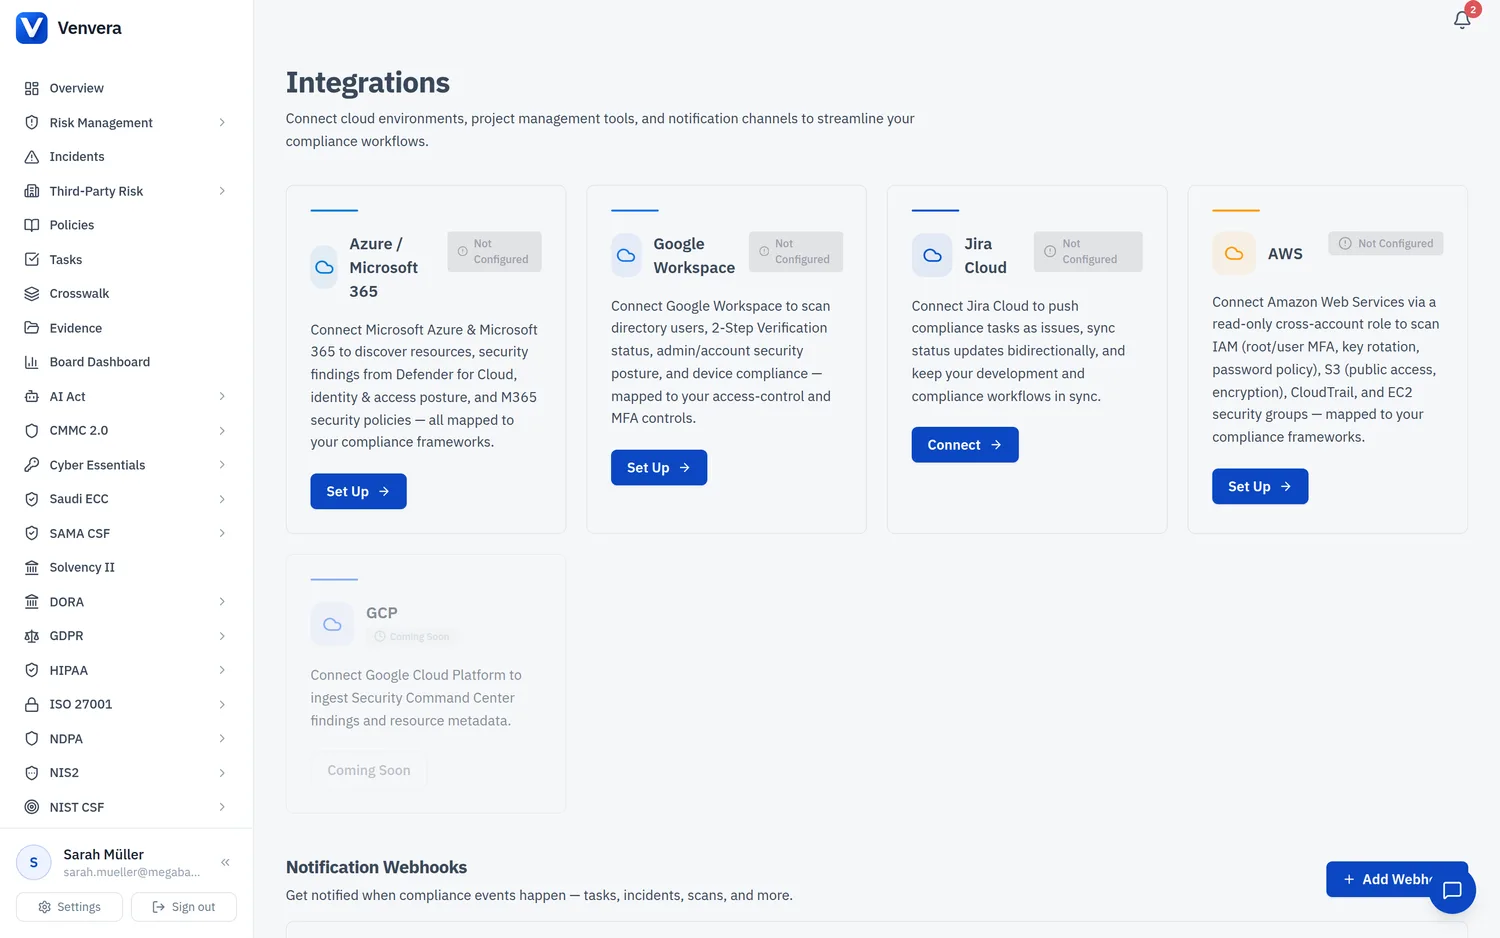
Integrationen verbinden Venvera mit den Systemen, die Sie bereits betreiben, damit Compliance-Nachweise automatisch statt von Hand gesammelt werden. Öffnen Sie den Hub über Integrationen in der Seitenleiste. Es gibt drei Arten von Integrationen: schreibgeschützte Scanner für die Sicherheitslage (Microsoft 365 / Azure, AWS und Google Workspace), eine Aufgabensynchronisierung (Jira Cloud) und den Endpunkt-Agenten für Windows-Geräte.
integrations.view erforderlich und zum Verbinden oder zum Ausführen eines Scans die Berechtigung integrations.edit. Jede Integrations-API prüft die Berechtigung auf dem Server, sodass ein Betrachter keinen Scan starten kann.Wie Cloud-Feststellungen zu Nachweisen werden
Wenn ein Scanner für die Sicherheitslage läuft, wird jede Feststellung einer Kategorie zugeordnet (Identität und Zugriff, Datenschutz, Verschlüsselung, Protokollierung und Überwachung, Netzwerksicherheit oder Konfiguration) und automatisch den passenden Kontrollen in Ihren aktiven Rahmenwerken zugeordnet. Cloud-Feststellungen werden Kontrollen in ISO 27001, SOC 2, NIST CSF, DORA, NIS2 und GDPR zugeordnet. Eine Feststellung mit dem Schweregrad Informativ bedeutet, dass die Prüfung bestanden wurde. Sie gilt daher als Nachweis der Compliance und kann direkt an die zugeordnete Kontrolle angehängt werden.
Die fünf Anbieter
| Anbieter | Typ | Verbindungsmethode | Was geprüft wird |
|---|---|---|---|
| Microsoft 365 / Azure | Scan der Sicherheitslage | OAuth-Administratorzustimmung | Identität und MFA, Conditional Access, App-Hygiene, M365-Konfiguration, E-Mail-Sicherheit sowie Empfehlungen von Defender for Cloud und die Erkennung von Azure-Ressourcen |
| AWS | Scan der Sicherheitslage | Kontoübergreifende IAM-Rolle | Sicherheitslage von IAM, S3, CloudTrail und EC2 |
| Google Workspace | Scan der Sicherheitslage | Dienstkonto mit domänenweiter Delegierung | Bestätigung in zwei Schritten, Anzahl der Super-Administratoren, inaktive Konten, Gerätekonformität |
| Jira Cloud | Aufgabensynchronisierung | OAuth (3-legged) | Kein Scanner: überträgt Venvera-Aufgaben als Vorgänge nach Jira |
| Endpunkt-Agent | Endpunkt-Agent | Registrierungsschlüssel auf einem Windows-Gerät | BitLocker, Defender, Firewall, Windows Update, TPM und Kontohygiene |