
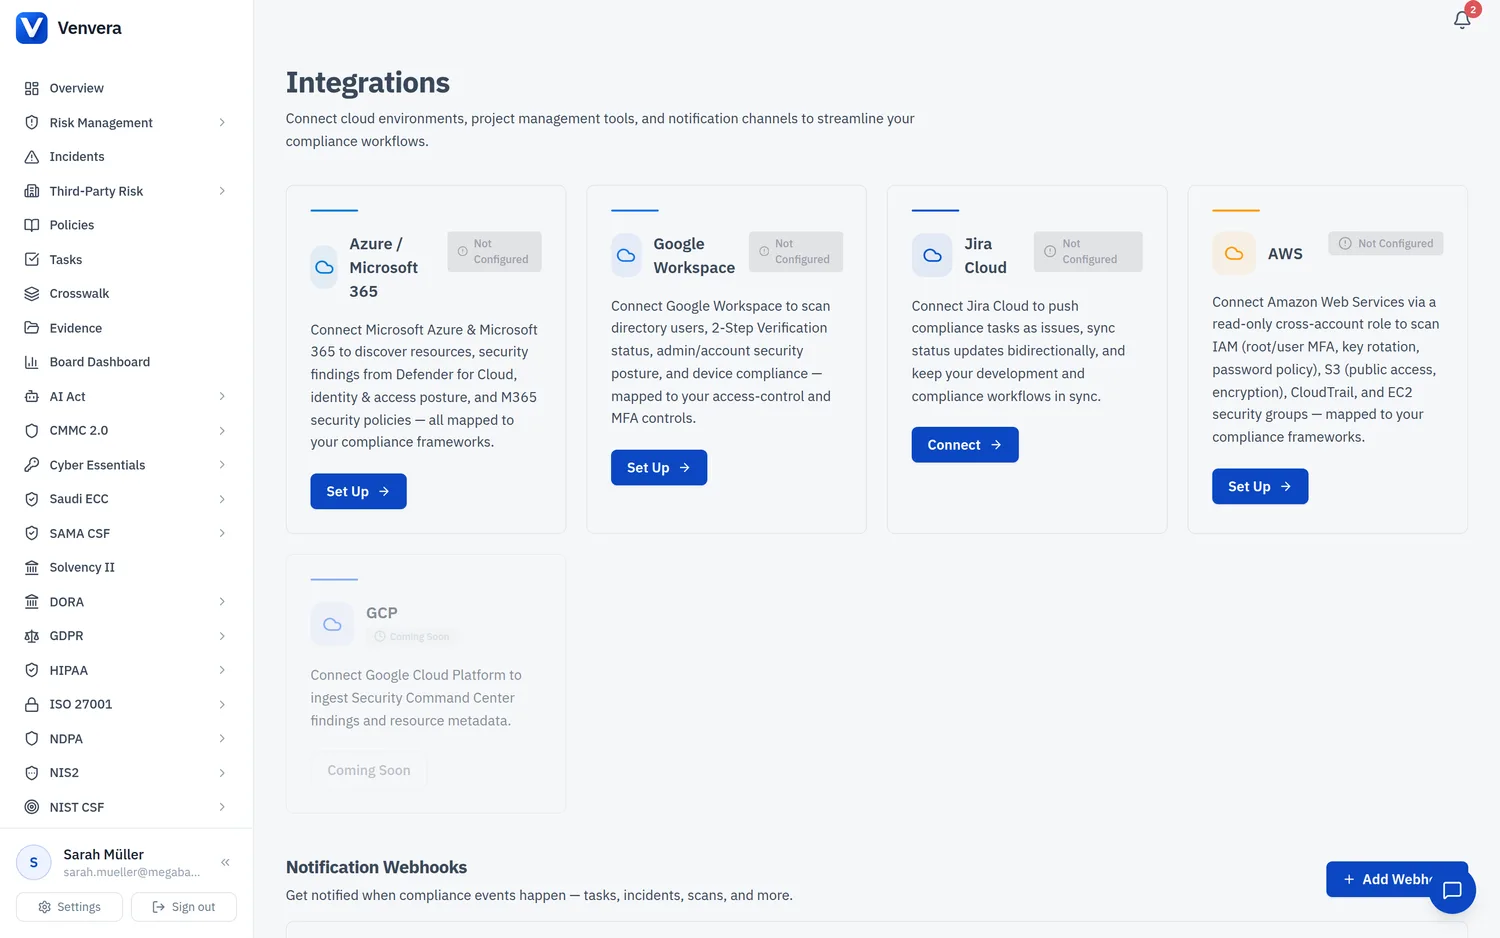
集成将 Venvera 与您已在运行的系统相连接,从而自动收集合规证据,而无需手动收集。从侧边栏中的集成打开集成中心。集成分为三类:只读安全态势扫描器(Microsoft 365 / Azure、AWS 和 Google Workspace)、任务同步(Jira Cloud),以及面向 Windows 设备的端点代理。
在集成区域中,查看需要
integrations.view 权限,连接或运行扫描需要 integrations.edit 权限。每个集成 API 都会在服务器端检查权限,因此查看者无法启动扫描。云端审计发现如何成为证据
安全态势扫描器运行时,每项审计发现都会按类别归类(身份与访问、数据保护、加密、日志记录与监控、网络安全或配置),并自动映射到您已启用框架中的相应控制措施。云端审计发现会映射到 ISO 27001、SOC 2、NIST CSF、DORA、NIS2 和 GDPR 中的控制措施。严重性为信息的审计发现表示该项检查已通过,因此会被视为合规证据,并可直接附加到已映射的控制措施上。
五个服务提供商
| 服务提供商 | 类型 | 连接方式 | 检查内容 |
|---|---|---|---|
| Microsoft 365 / Azure | 安全态势扫描 | OAuth 管理员同意 | 身份与 MFA、条件访问、应用卫生、M365 配置、电子邮件安全,以及 Defender for Cloud 建议和 Azure 资源发现 |
| AWS | 安全态势扫描 | 跨账户 IAM 角色 | IAM、S3、CloudTrail 和 EC2 的安全态势 |
| Google Workspace | 安全态势扫描 | 具有全域委派权限的服务账户 | 两步验证、超级管理员数量、休眠账户、设备合规性 |
| Jira Cloud | 任务同步 | OAuth(三方授权) | 不是扫描器:将 Venvera 任务作为问题推送到 Jira |
| 端点代理 | 端点代理 | Windows 设备上的注册密钥 | BitLocker、Defender、防火墙、Windows Update、TPM 和账户卫生 |
AWS、Google Workspace 和 Jira 需要平台级凭据,Venvera 必须先启用这些凭据,它们的“连接”流程才能正常工作。在此之前,开始设置时会返回“未配置”错误。Microsoft 365 / Azure 和端点代理现已可用。