
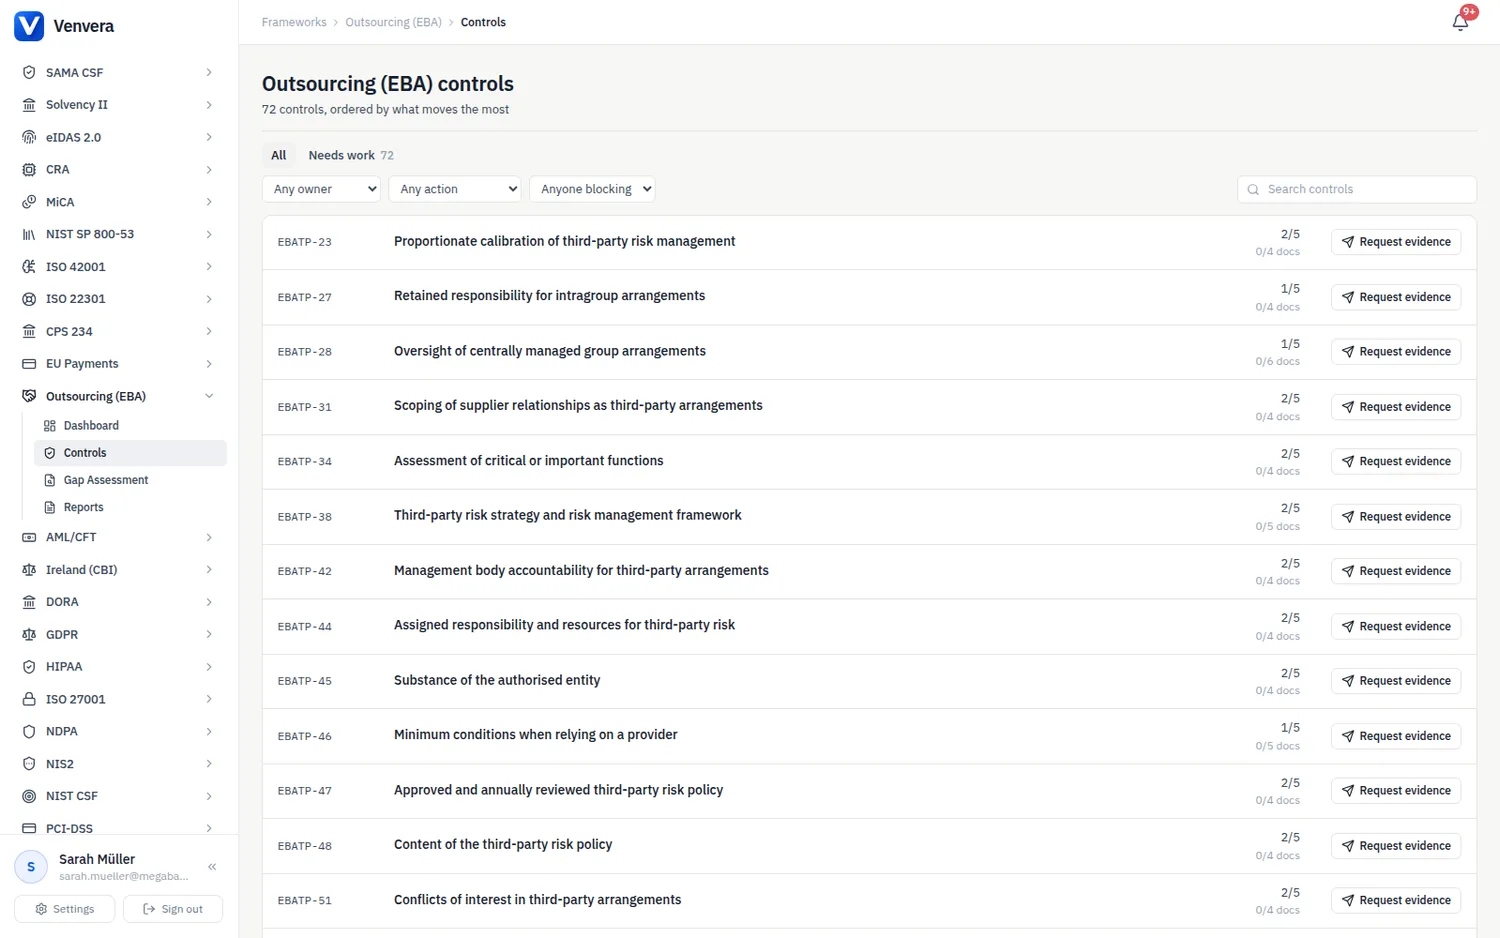
要求页面列出全部 72 项职责:53 项来自 EBA 指引,19 项来自爱尔兰中央银行指引。每一项都带有实施状态、负责人、实施说明、证据和审核日期,并配有专门编写的指南,说明监管机构的审核人会要求提供的证据材料、实际会出现的差距,以及一份检查清单。
状态值
与 Venvera 所有框架通用的四个值相同:未实施、部分实施、已实施和不适用。“不适用”在这里有实际用途。不受爱尔兰中央银行监管的公司将十九项 CBIOUT- 条目标记为不适用并附理由,适用性声明会在每项旁边显示该理由。对于特定公司,还有两项 EBATP- 条目可能不在适用范围内:在没有任何服务提供商开展须持牌活动时,须持牌活动的监管条件(EBATP-69);以及 EBATP-96 中对 BRRD 和 CRD 调查权力的援引,它仅约束 CRD 项下的机构。
登记册条目
EBATP-58 有意成为本模块中最长的要求。它的文本列出了 EBA 指引第 61 和 62 段要求的每一个字段,因为字段列表本身就是职责:参考编号和安排类型、日期和结束原因、使用该服务提供商的实体、集团内部标志、职能及其类别、关键或重要标志及理由、服务提供商的识别码和最终母公司、履约所在国家,以及对于关键或重要职能的适用法律、审计日期、分包商及其层级和所在地、可替代性结论、附有恢复目标的重新整合评估、退出计划标志、替代服务提供商和年度成本。CBIOUT-10.2 列出了爱尔兰中央银行的补充内容,包括其申报所要求的公司层面信息块。
这些字段本身位于第三方风险模块的供应商登记册中,该登记册是记录系统。因此,EBATP-58 的证据是登记册的导出文件、核对记录以及每个仅适用于关键安排的字段的负责人,而不是将登记册的副本粘贴到要求中。
合同条目
有十一项条目描述合同必须包含的内容。实际的证据材料是每份已签署合同一份条款检查清单,这正是 EBATP-84 和 EBATP-85 的专门指南所要求的,其中每项要素都标记为已包含,或作为偏差附理由予以接受。在按服务提供商合同文本签署时最常不满足的条目是:分包通知期和异议权(EBATP-90)、终止未经授权的分包(EBATP-95)、无论关键性如何在每份合同中援引监管权力(EBATP-96),以及与退出计划相匹配的过渡期(EBATP-109)。
| 要求 | 职责 |
|---|---|
| EBATP-84 | 每份合同的最低内容,包括破产或终止时的数据返还以及与主管机构的合作 |
| EBATP-85 | 关键或重要职能的附加条款:量化的服务水平、报告、保险、应急测试、审计权、退出过渡 |
| EBATP-87 至 95 | 分包条件、附通知期的通知、批准或异议,以及服务提供商未经许可分包时的终止 |
| EBATP-98 | 公司、主管机构和处置机构不受限制的访问、信息和审计权 |
| CBIOUT-7.1 | 爱尔兰中央银行的补充内容:处置韧性、城镇层级的所在地、SLA 中的 KPI、退出测试支持、根据爱尔兰中央银行指示终止 |
事件触发时限
有八项职责由事件触发。它们保留在各自的要求条目上,而不是放在日历上,因此证据是一份注明日期的日志:
| 要求 | 触发条件 | 截止期限 |
|---|---|---|
| EBATP-65 | 计划中的关键或重要职能安排,或某项职能变为关键或重要职能 | 在安排开始之前及时通知主管机构,并附登记册数据集 |
| EBATP-66 | 影响关键或重要安排的重大变更或严重事件 | 及时通知;在策略中定义重大性和决策负责人 |
| EBATP-58 | 适用日期两年后,关键安排的审查仍未完成 | 告知主管机构计划采取的措施或退出策略;适用日期待 EBA 确认 |
| EBATP-90 | 服务提供商通知新增或变更分包商 | 在合同通知期结束前批准或提出异议;沉默视为不反对 |
| EBATP-101 | 计划中的现场审计 | 向服务提供商发出合理通知,紧急情况或通知会使审计失去意义时除外 |
| EBATP-113 | 未达标的服务水平或已发现的缺陷 | 及时采取纠正措施,不得无故拖延;持续存在时予以升级 |
| CBIOUT-10.1.1 | 拟议、变更、重新分类或终止的关键或重要外包,或离岸外包 | 在开始之前通知爱尔兰中央银行,并留出监管考量的时间 |
| CBIOUT-10.1.3 | 重大业务模式变更、服务提供商发生重大事件,或影响客户的重大 SLA 违约 | 按公司的升级程序及时报告 |
证据
请将证据附加到其所支持的要求上。每项要求的专门指南都列出了审核人会要求提供的证据材料,例如记录了拒绝情形的关口检查清单、注明日期的尽职调查档案、与登记册核对过的分包商清单、附有由此引起的计划变更的退出计划测试报告,以及记录了不予通知决定的通知日志。外包要求不在框架映射中:EBA/GL/2026/09 规范的是非 ICT 服务安排,而 DORA 第 28 至 30 条以及 ISO 27001、NIST、SOC 2 和 CPS 234 的供应商控制措施规范的是 ICT 和信息安全供应商,因此自动关联会让一项 ICT 评估被计入非 ICT 安排。如某项安排确实同时受两种制度约束,请将同一证据分别附加到两项要求上。
策略
本框架随附九个策略模板:第三方风险和外包策略、登记册和报告程序、关键性方法、尽职调查标准、合同最低条款标准、退出策略模板、集团内部标准、集中度风险标准和监管通知程序。每个章节都引用其所满足的要求,因此从策略页面生成策略包时,每项要求都会关联到回应它的段落。