
外包(EBA)模块用于跟踪金融实体在依赖第三方提供非 ICT 服务时所负有的职责,依据的是两份文件:于 2026 年 9 月 18 日以最终版本发布的欧洲银行管理局《关于非 ICT 服务第三方风险稳健管理的指引》(EBA/GL/2026/09),以及 2021 年 12 月发布的爱尔兰中央银行《跨行业外包指引》。EBA 指引在非 ICT 服务方面取代了 EBA/GL/2019/02,将规范对象从“外包”扩展为“第三方安排”,并使其登记册、策略和合同条款与 DORA 保持一致,从而使建立一个整体性的第三方框架成为可能。爱尔兰中央银行指引是在 2019 年指引的基础上编写的,仍然引用后者的段落编号;本模块为您提供了段落对照。
适用对象:EBA 指引项下的信贷机构、投资公司、支付机构和电子货币机构,以及 EBA 指引列明的其他类别;爱尔兰指引项下所有开展外包的受爱尔兰中央银行监管的公司。ICT 服务完全不在本模块之内。它们由 DORA 第五章规范并在 DORA 模块中跟踪,EBA 指引明确允许在两者之间使用一份整合的登记册和一份整合的策略。
框架是规则手册,登记册在 TPRM 模块中
Venvera 已经在第三方风险模块中保存了您的供应商登记册、DORA 信息登记册、问卷、分包外包和集中度分析。本框架不会重复其中的任何内容。它是规则手册:72 项要求,规定登记册、合同、尽职调查和退出计划必须包含什么内容,以及每项职责的重复频率,每项要求都有自己的状态、负责人和证据。当某项要求需要一个登记册字段时,TPRM 模块中的登记册是您填写该字段的地方;而要求条目则是您向监管机构证明该字段存在的地方。
Venvera 跟踪的内容
两类前缀。EBATP- 条目带有 2026 年指引中某项职责起始的段落编号(EBATP-87 涵盖第 87 至 89 段),因为 EBA、您的内部审计职能和监管机构都以这种方式引用它们。CBIOUT- 条目带有爱尔兰中央银行指引 B 部分的章节编号,仅在爱尔兰中央银行增加了 EBA 指引所没有的步骤、阈值、频率、数据项或通知对象时才存在。受爱尔兰监管的公司需回答两类条目;其他所有公司回答 EBATP- 条目,并将 CBIOUT- 条目标记为不适用并附理由。
| 领域 | 来源 | 涵盖内容 |
|---|---|---|
| 适用范围和关键性 | EBA 第 31 至 37 段;CBI 第 1 节 | 界定每项供应商关系的适用范围、DORA 边界、三项损害检验以及关键或重要职能的推定 |
| 治理和策略 | EBA 第 23 至 24、38 至 52 段;CBI 第 4.1 节 | 相称性、战略、管理机构问责、问责角色、实质、策略及其内容、利益冲突 |
| 合同前分析和尽职调查 | EBA 第 67 至 82 段;CBI 第 5、6 节 | 五步关口、须持牌活动的监管条件、风险评估、所在地分析、两种深度的尽职调查、数据保护、行为和 ESG |
| 合同和分包 | EBA 第 83 至 100、108 至 109 段;CBI 第 5.1、5.2、7 节 | 合同最低内容、关键职能的附加条款、访问和审计权、分包条件和异议、终止和过渡 |
| 监督、审计和监控 | EBA 第 56 至 57、101 至 113 段;CBI 第 5.4、8 节 | 内部审计覆盖和后续跟进、审计权的行使、对认证的依赖、持续监控、集中度、绩效和纠正措施 |
| 业务连续性和退出 | EBA 第 54 至 55、114 至 116 段;CBI 第 9 节 | 连续性计划和业务影响分析、有书面记录并经过测试的退出策略、退出触发条件和介入 |
| 登记册和监管报告 | EBA 第 58 至 66 段;CBI 第 10 节 | 登记册及其字段、应要求提供、计划中的关键安排的通知、重大变更和严重事件、爱尔兰中央银行申报 |
| 集团、集团内部和爱尔兰特有要求 | EBA 第 27 至 28、53 段;CBI 第 2、4.4、5.5 节 | 集团内部的严格程度、当地实体必须从集团中央职能部门收到的内容、客观定价、外包的控制职能、离岸外包 |
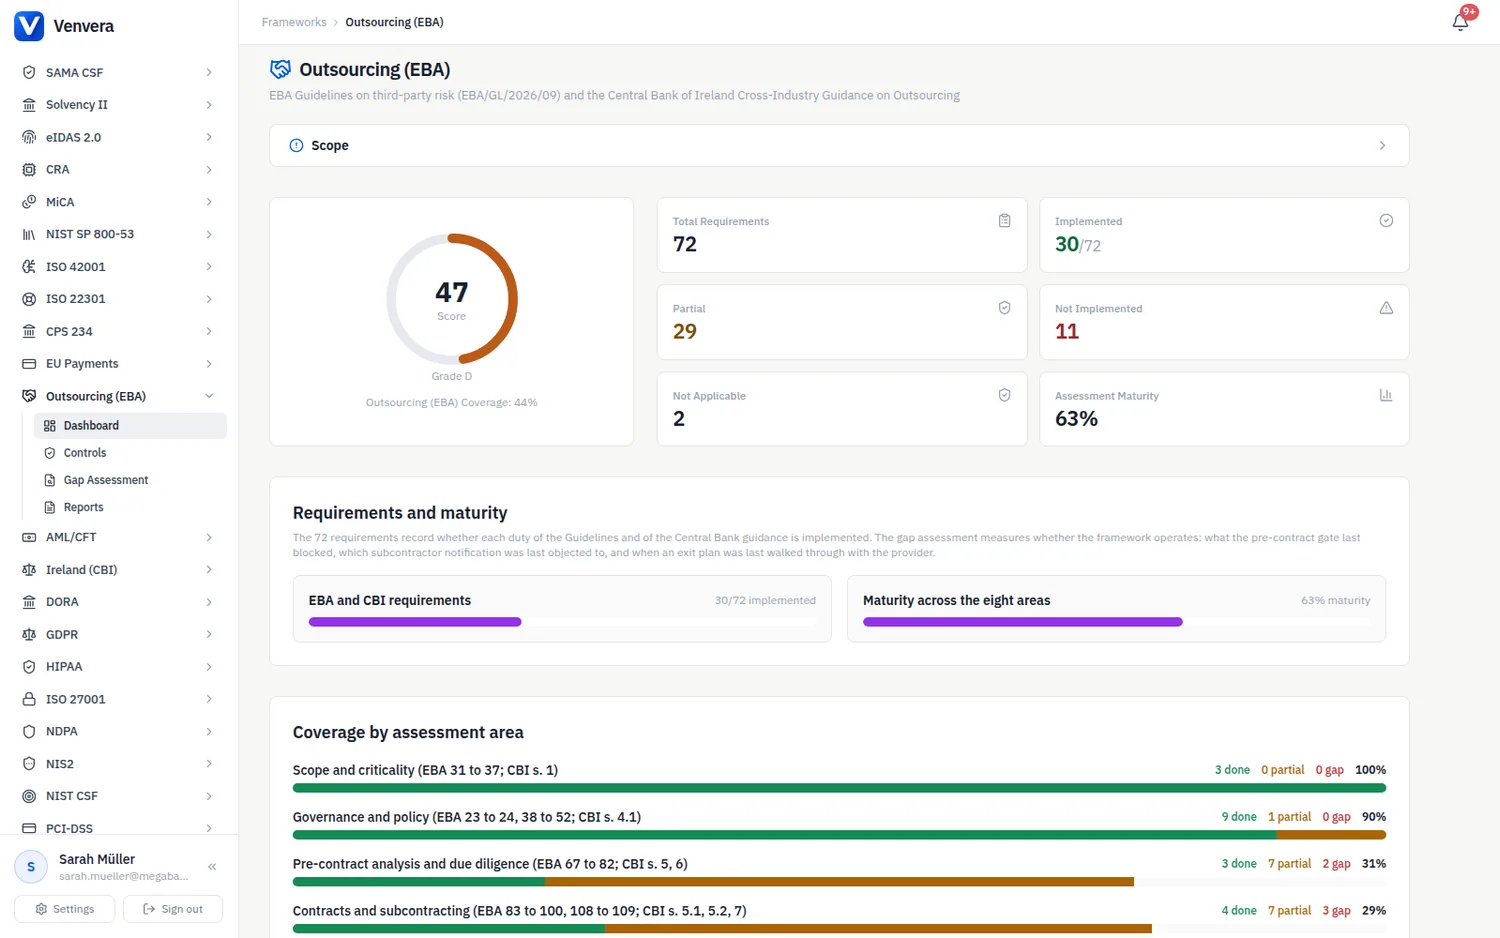
仪表板
仪表板显示 72 项要求的实施覆盖范围、按八个领域划分的明细,以及差距评估得出的成熟度评分(如果已完成差距评估)。覆盖范围和成熟度回答的是不同的问题:覆盖范围说明某项职责是否已实施,成熟度则说明该框架是否切实运作,而后者正是监管机构所检验的。标记为不适用并附理由的条目计为已覆盖,非爱尔兰公司的 CBIOUT- 条目就是这样处理的。
周期性职责
有十二项义务会连同负责人、日期和提醒一起出现在合规日历上。其中十一项为每年一次,一项为每季度一次;法律没有将任何一项固定在某个日历日,因此每项义务都以您首次完成的日期为基准。主要包括:
每年一次,对应第 47 段以及爱尔兰中央银行要求的至少每年一次的董事会审查。记录包括经批准的版本、会议纪要以及此次更新所触发的合同清单。
每年一次,对应第 38、110 和 111 段。包含集中度风险暴露和未关闭纠正措施的报告材料,以及讨论的会议纪要。
每年一次,对应第 58 至 62 段。与应付账款、合同库和 DORA 信息登记册进行核对并签署的核对记录。
每年一次,对应第 110 段以及 CBI 第 1 和 5 节。在登记册中更新关键性、风险、集中度和分包情况并注明日期。
每年一次,对应第 54 和 115 段以及 CBI 第 9 和 9.1 节。由高级管理层质询的推演,以及一次连续性测试并取得服务提供商自身的测试结果。
每季度一次,对应第 112 和 113 段。对照服务水平的报告和 KPI、缺陷以及已采取的纠正措施。
对于范围内的爱尔兰公司每年一次,对应 CBI 第 10.2 节。下一周期的基准日期为 2026 年 12 月 31 日,截止日期为 2027 年 2 月 28 日。
事件触发时限
有八项职责由事件而非日期触发,并保留在各自的要求条目上:在计划中的关键或重要安排开始之前通知监管机构(EBATP-65 和 CBIOUT-10.1.1)、报告重大变更和严重事件(EBATP-66 和 CBIOUT-10.1.3)、在合同通知期内批准新增分包商或提出异议(EBATP-90)、在现场审计之前发出合理通知(EBATP-101)、对未达标的服务水平及时采取纠正措施,不得无故拖延(EBATP-113),以及在适用日期两年后关键安排的审查仍未完成时的过渡期通知(在 EBATP-58 上)。要求文章对每一项都有说明。