
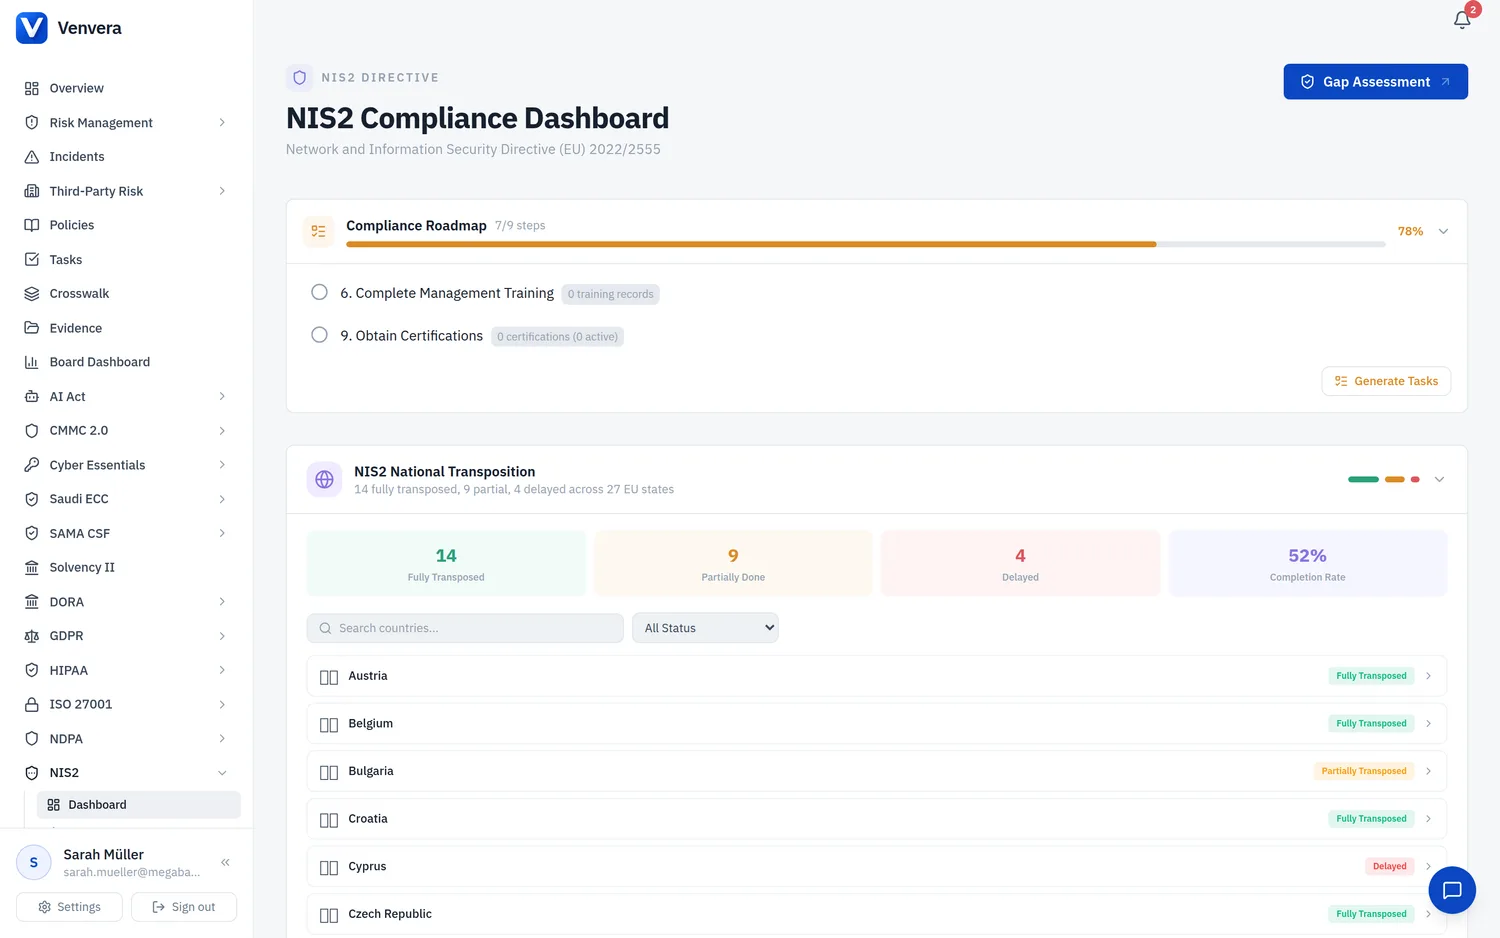
Venvera 中的 NIS2 模块为您的组织提供了一个针对《网络与信息安全指令》(EU) 2022/2555(通常称为 NIS2)的集中式合规中心。本文介绍其监管背景,逐一讲解 NIS2 合规仪表板的各个组成部分,并说明如何开启您的合规之旅。
监管背景
什么是 NIS2?
NIS2(指令 (EU) 2022/2555)是欧盟关于网络和信息系统安全的更新版指令。它取代并废止了原有的 NIS 指令 (2016/1148),即通常所说的 NIS1。该指令于 2022 年 12 月 27 日在《欧盟官方公报》上发布,于 2023 年 1 月 16 日生效,各成员国须在 17 October 2024 之前将其转置为国内法。
NIS2 显著扩大了适用范围,统一了各项要求,并加强了执法力度。其核心目标是提升整个 EU 的网络安全总体水平,减少各成员国之间的不一致,并改进事件响应方面的跨境合作。
适用范围扩大:基本实体与重要实体
NIS2 对适用范围内的实体引入了两级分类:
| 层级 | 行业 | 最高罚款 |
|---|---|---|
| 基本实体 | 能源、交通运输、银行业、金融市场基础设施、卫生、饮用水、污水、数字基础设施、ICT 服务管理 (B2B)、公共行政、航天 | 最高 EUR 10 000 000 或全球年营业总额的 2%(以较高者为准) |
| 重要实体 | 邮政和快递服务、废物管理、化学品、食品生产和分销、制造业、数字服务提供商(在线市场、搜索引擎、社交网络)、研究机构 | 最高 EUR 7 000 000 或全球年营业总额的 1.4%(以较高者为准) |
转置为国内法
每个 EU 成员国都会将 NIS2 转置为本国的法律框架。这意味着罚款幅度、监管机构的指定以及特定行业的要求可能各不相同。Venvera 跟踪指令层面的义务,并允许您使用具体条款标记风险和控制措施,因此无论处于哪个司法管辖区,您的合规态势都可供审计。
Art. 21(2):十项网络安全措施
Article 21(2) 列出了基本实体和重要实体必须采取的十项最低网络安全风险管理措施。Venvera 会将每一道 NIS2 差距评估问题和每一项支柱得分都映射到这十项措施之一:
| Art. 21(2) | 措施 | 说明 |
|---|---|---|
| (a) | 风险分析与信息安全策略 | 关于风险分析和信息系统安全的策略,包括风险评估和风险处置计划。 |
| (b) | 事件处理 | 检测、报告和响应网络安全事件的流程,包括 Art. 23 规定的通知义务。 |
| (c) | 业务连续性与危机管理 | 业务连续性规划、灾难恢复、备份管理以及危机管理流程。 |
| (d) | 供应链安全 | ICT 供应链的安全措施,包括与直接供应商和服务提供商之间的关系及其风险概况。 |
| (e) | 网络与信息系统安全 | 网络与信息系统在获取、开发和维护过程中的安全,包括漏洞处理和披露。 |
| (f) | 有效性评估 | 用于评估网络安全风险管理措施有效性的策略和程序,包括测试、审计和 KPI 跟踪。 |
| (g) | 网络卫生与培训 | 面向全体员工的基本网络卫生实践和网络安全培训计划,包括安全意识宣传活动。 |
| (h) | 密码学 | 关于使用密码学以及在适当情况下使用加密来保护传输中数据和静态数据的策略和程序。 |
| (i) | 人力资源安全与访问控制 | 人力资源安全、访问控制策略和资产管理,以确保对人员和身份进行妥善管理。 |
| (j) | 多因素认证与安全通信 | 使用多因素认证或持续认证解决方案、安全的语音/视频/文本通信,以及安全的紧急通信系统。 |
NIS2 合规仪表板
在侧边栏中点击 NIS2,即可进入 NIS2 合规仪表板。该仪表板汇总 Venvera 所有模块中的数据,实时呈现您的 NIS2 合规态势总览。
合规评分环
左侧的大型环形仪表显示您的 NIS2 合规评分(0-100)。该评分由五个加权支柱计算得出:
| 支柱 | 最高分值 | 衡量内容 |
|---|---|---|
| 风险覆盖范围 | 30 | 已标记 NIS2 且已分配处置计划和控制措施的风险 |
| 差距评估 | 30 | NIS2 Art. 21(2) 差距评估的完成情况和得分 |
| 事件就绪度 | 15 | NIS2 Art. 23 通知合规情况和事件处理成熟度 |
| 供应链 | 15 | 已完成的 TPRM 评估活动和已最终确定的服务提供商评估 |
| 策略覆盖范围 | 10 | 已批准并落实到位的 NIS2 框架策略 |
环的颜色随评分变化:绿色(≥70)、琥珀色(40-69)或红色(<40)。每个支柱都以水平进度条的形式显示在环的下方。
统计卡片
合规评分环上方有四张可点击的统计卡片:
- 标记 NIS2 的风险:标记了 NIS2 条款的风险总数,以及当前未关闭的风险数量。点击可跳转到风险管理中的风险登记册。
- NIS2 控制措施:映射到 NIS2 条款的控制措施数量。点击可跳转到控制措施列表。
- 未关闭事件:当前未关闭的事件数量,并附有事件总数。点击可跳转到事件登记册。
- 已评估供应商:已完成 TPRM 问卷的服务提供商数量,以及评估活动的数量。点击可跳转到 TPRM 模块。
Art. 23 事件通知状态
当您的组织存在被标记为 NIS2 重大的事件时,会显示一个专门的通知状态面板。该面板跟踪 Art. 23 规定的三个强制报告时限:
| 通知 | 截止期限 | 跟踪的状态 |
|---|---|---|
| 早期预警 | 知悉事件后 24 小时内 | 已发送数量、逾期数量、待处理数量 |
| 事件通知 | 72 小时内 | 已发送数量、逾期数量、待处理数量 |
| 最终报告 | 1 个月内 | 已发送数量、逾期数量、待处理数量 |
如有任何通知逾期,面板边框会变为红色,逾期数量也会突出显示。点击“查看所有事件”可直接跳转到事件管理模块。
10 项支柱评估明细
完成 NIS2 差距评估后,仪表板会显示全部十个 Art. 21(2) 支柱的详细明细。每个支柱显示为带名称的进度条,并附有百分比得分(根据差距评估各问题的得分计算,每个问题的评分为 0-4)。总体评估百分比徽章显示在右上角。
显示的十个支柱为:
- 风险分析与安全(紫色)
- 事件处理(琥珀色)
- 业务连续性(绿色)
- 供应链安全(红色)
- 系统安全(蓝绿色)
- 有效性评估(紫罗兰色)
- 网络卫生与培训(青色)
- 密码学(粉色)
- 人力资源安全与访问权限(橙色)
- 多因素认证(蓝色)
如果尚未完成任何差距评估,仪表板会显示一张提示卡片,邀请您开始评估。
NIS2 专属模块
四张模块卡片可让您快速访问 NIS2 专属功能:
- 事件就绪度:Art. 23 通知跟踪和就绪度评估
- 管理层培训:Art. 20 管理机构培训记录
- 认证:Art. 24 EU 网络安全认证计划跟踪
- 有效性 KPI:Art. 21(2)(f) 绩效指标与衡量
共享模块
另外四张模块卡片链接到共享的 Venvera 模块,这些模块会直接计入您的 NIS2 合规评分:
- 风险管理:使用 NIS2 条款标记风险和控制措施
- 事件:事件处理和 NIS2 通知报告
- 第三方风险:供应链评估活动
- 策略:策略库和生命周期管理
开始 NIS2 合规工作
NIS2 模块位于侧边栏的“NIS2”部分下。前往该部分即可访问仪表板。如果您的组织同时适用 DORA 和 NIS2,这两个模块会各自独立运行,但共享底层数据(风险、事件、策略、TPRM 评估活动)。
点击仪表板页头中的差距评估按钮,或前往 NIS2 → 差距评估。新建一项评估,对照全部十项 Art. 21(2) 措施评估您的组织。每个问题的评分范围为 0(未实施)到 4(已优化)。评估结果会直接计入仪表板上的合规评分和支柱明细。
根据您所在的行业和规模,确定您的实体属于基本实体层级还是重要实体层级。这会影响您面临的罚款风险以及受监管监督的程度。在风险管理模块中,使用相关的 NIS2 条款(Art. 21(2)(a) 至 (j))标记您的风险和控制措施。
逐一处理这十项措施。利用差距评估结果找出薄弱环节。针对每个得分较低的支柱,创建有针对性的风险并分配控制措施。使用 NIS2 事件就绪度模块,确认您的 Art. 23 通知流程已经到位。根据 Art. 20 记录管理层培训,并根据 Art. 24 跟踪认证。
使用差距评估的补救视图制定按优先级排序的行动计划。优先处理得分最低的支柱。设定目标日期、指派负责人并跟踪进度。定期(建议每季度一次)重新开展差距评估,以衡量改进情况,并向监管机构证明您已履行尽职调查义务。