
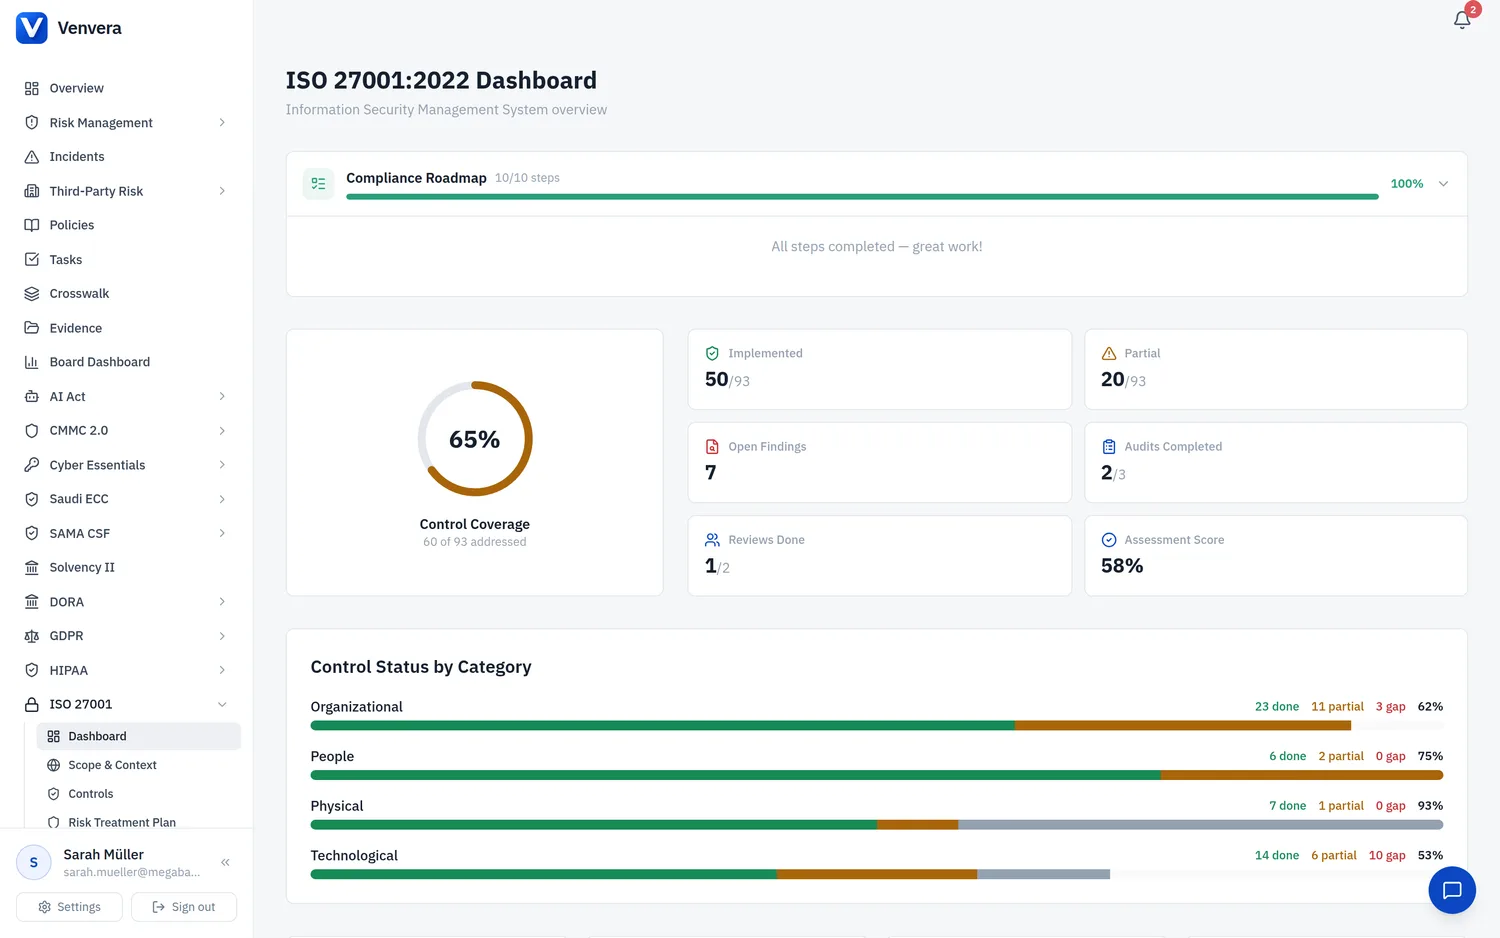
适用性声明 (SoA) 是 ISO 27001 ISMS 中最关键的文件之一。根据条款 6.1.3(d) 的要求,SoA 列出 ISO/IEC 27001:2022 中全部 93 项 Annex A 控制措施,说明每项控制措施是否适用,给出纳入或排除的理由,并记录适用控制措施的实施状态。
Annex A 控制措施类别
ISO/IEC 27001:2022 将 93 项控制措施分为四个类别:
A.5 组织控制措施(37 项)
与信息安全策略、角色、资产管理、访问控制、供应商关系、事件管理、业务连续性和合规相关的控制措施:
- A.5.1 信息安全策略
- A.5.2 信息安全角色和职责
- A.5.3 职责分离
- A.5.4 管理职责
- A.5.5 与主管部门联系
- A.5.6 与特殊利益团体联系
- A.5.7 威胁情报
- A.5.8 项目管理中的信息安全
- A.5.9 信息及其他相关资产清单
- A.5.10 信息及其他相关资产的可接受使用
- A.5.11 资产归还
- A.5.12 信息分类
- A.5.13 信息标记
- A.5.14 信息传输
- A.5.15 访问控制
- A.5.16 身份管理
- A.5.17 认证信息
- A.5.18 访问权限
- A.5.19 供应商关系中的信息安全
- A.5.20 供应商协议中的信息安全要求
- A.5.21 ICT 供应链中的信息安全管理
- A.5.22 供应商服务的监控、评审与变更管理
- A.5.23 云服务使用中的信息安全
- A.5.24 信息安全事件管理规划和准备
- A.5.25 信息安全事项的评估与决策
- A.5.26 信息安全事件响应
- A.5.27 从信息安全事件中学习
- A.5.28 证据收集
- A.5.29 中断期间的信息安全
- A.5.30 业务连续性的 ICT 就绪度
- A.5.31 法律、法规、监管和合同要求
- A.5.32 知识产权
- A.5.33 记录保护
- A.5.34 隐私和 PII 保护
- A.5.35 信息安全独立评审
- A.5.36 遵守信息安全策略、规则和标准
- A.5.37 成文的操作程序
A.6 人员控制措施(8 项)
与人力资源安全相关的控制措施:
- A.6.1 背景筛查
- A.6.2 雇佣条款和条件
- A.6.3 信息安全意识、教育和培训
- A.6.4 纪律处分流程
- A.6.5 雇佣终止或变更后的职责
- A.6.6 保密或不披露协议
- A.6.7 远程办公
- A.6.8 信息安全事项报告
A.7 物理控制措施(14 项)
与物理和环境安全相关的控制措施:
- A.7.1 物理安全边界
- A.7.2 物理进入
- A.7.3 办公室、房间和设施安全
- A.7.4 物理安全监控
- A.7.5 防范物理和环境威胁
- A.7.6 在安全区域工作
- A.7.7 清桌和清屏
- A.7.8 设备安置和保护
- A.7.9 场外资产安全
- A.7.10 存储介质
- A.7.11 配套公用设施
- A.7.12 布线安全
- A.7.13 设备维护
- A.7.14 设备的安全处置或再利用
A.8 技术控制措施(34 项)
与技术和系统安全相关的控制措施:
- A.8.1 用户终端设备
- A.8.2 特权访问权限
- A.8.3 信息访问限制
- A.8.4 源代码访问
- A.8.5 安全认证
- A.8.6 容量管理
- A.8.7 恶意软件防护
- A.8.8 技术漏洞管理
- A.8.9 配置管理
- A.8.10 信息删除
- A.8.11 数据脱敏
- A.8.12 数据泄露防护
- A.8.13 信息备份
- A.8.14 信息处理设施的冗余
- A.8.15 日志记录
- A.8.16 监控活动
- A.8.17 时钟同步
- A.8.18 特权实用程序的使用
- A.8.19 在运行系统上安装软件
- A.8.20 网络安全
- A.8.21 网络服务安全
- A.8.22 网络隔离
- A.8.23 Web 过滤
- A.8.24 密码技术的使用
- A.8.25 安全开发生命周期
- A.8.26 应用程序安全要求
- A.8.27 安全系统架构和工程原则
- A.8.28 安全编码
- A.8.29 开发和验收中的安全测试
- A.8.30 外包开发
- A.8.31 开发、测试和生产环境分离
- A.8.32 变更管理
- A.8.33 测试信息
- A.8.34 审计测试期间的信息系统保护
评估每项控制措施
对于 93 项 Annex A 控制措施中的每一项,SoA 界面都会显示以下字段:
| 字段 | 类型 | 描述 |
|---|---|---|
| 控制措施编号 | 只读 | Annex A 控制措施编号(例如 A.5.1、A.8.24)。系统已预先填写,不可编辑。 |
| 控制措施标题 | 只读 | ISO 27001:2022 Annex A 中的官方控制措施名称。系统已预先填写。 |
| 适用性 | 切换开关 | 设置为适用或不适用,决定此控制措施是否纳入您的 ISMS 范围。 |
| 理由 | 文本字段 | 适用性决定的理由,必须填写。对于“不适用”的控制措施,请说明排除原因(例如“组织没有实体办公场所,员工完全远程办公”)。对于“适用”的控制措施,请简要说明需要该控制措施的原因。 |
| 实施状态 | 下拉列表 | 仅针对适用的控制措施。选项:未开始(控制措施尚未实施)、部分实施(控制措施已部分实施或执行不一致)、完全实施(控制措施已完全实施、记录在案并投入运行)。 |
| 证据参考 | 文本字段 | 证明控制措施已实施的策略、程序、系统或文件的引用。示例:“IS-POL-001 信息安全策略 v3.2”或“已通过 Intune 配置终端防护”。 |
从组织控制措施(A.5.1 至 A.5.37)开始 SoA 评估。这类控制措施数量最多,并为您的 ISMS 奠定治理基础。
针对每项控制措施,确定其是否适用于您组织的范围。请考虑风险评估结果、业务背景和监管要求。对大多数组织而言,大多数控制措施都是适用的。
无论控制措施是否适用,都要为每一项写明清晰的理由。审计师期望看到有实质内容的论证,而不是泛泛而谈。请具体说明某项控制措施为何适用,或者为何可以安全地排除。
针对每项适用的控制措施,如实评估其当前实施状态。“未开始”表示该控制措施尚不存在;“部分实施”表示部分要素已到位,但尚不完整或不一致;“完全实施”表示该控制措施已全面运行且有证据支持。
对于实施状态为“部分实施”或“完全实施”的控制措施,请引用具体的证据。这样可以在 SoA 与控制措施实施证据之间建立可追溯的关联。
对 A.6 人员、A.7 物理和 A.8 技术控制措施重复上述步骤。界面会在您操作过程中自动保存。
筛选和导航
SoA 界面提供筛选器,帮助您高效浏览 93 项控制措施:
- 按类别筛选:仅显示 A.5、A.6、A.7 或 A.8 控制措施
- 按适用性筛选:仅显示适用、仅显示不适用,或显示全部
- 按实施状态筛选:仅显示未开始、部分实施、完全实施,或显示全部
进度跟踪
SoA 页面顶部的进度条显示已完全实施的适用控制措施所占的百分比,直观地反映您的实施进度:
- 绿色条:实施状态为“完全实施”的适用控制措施所占百分比
- 黄色条段:实施状态为“部分实施”的控制措施所占百分比
- 灰色条段:状态为“未开始”的控制措施所占百分比
导出
SoA 可以导出为 PDF 或 Excel 格式,以便与审计师、管理层或认证机构共享。导出内容包括所有控制措施、适用性决定、理由、实施状态和证据参考,并采用专业的版式排版。