
Venvera 中的 ISO 27001 模块可全面管理您基于 ISO/IEC 27001:2022 的信息安全管理体系 (ISMS)。无论您是在准备首次认证、维持现有证书,还是将 ISO 27001 用作信息安全治理框架,本模块都涵盖该标准要求的各个方面。
仪表板
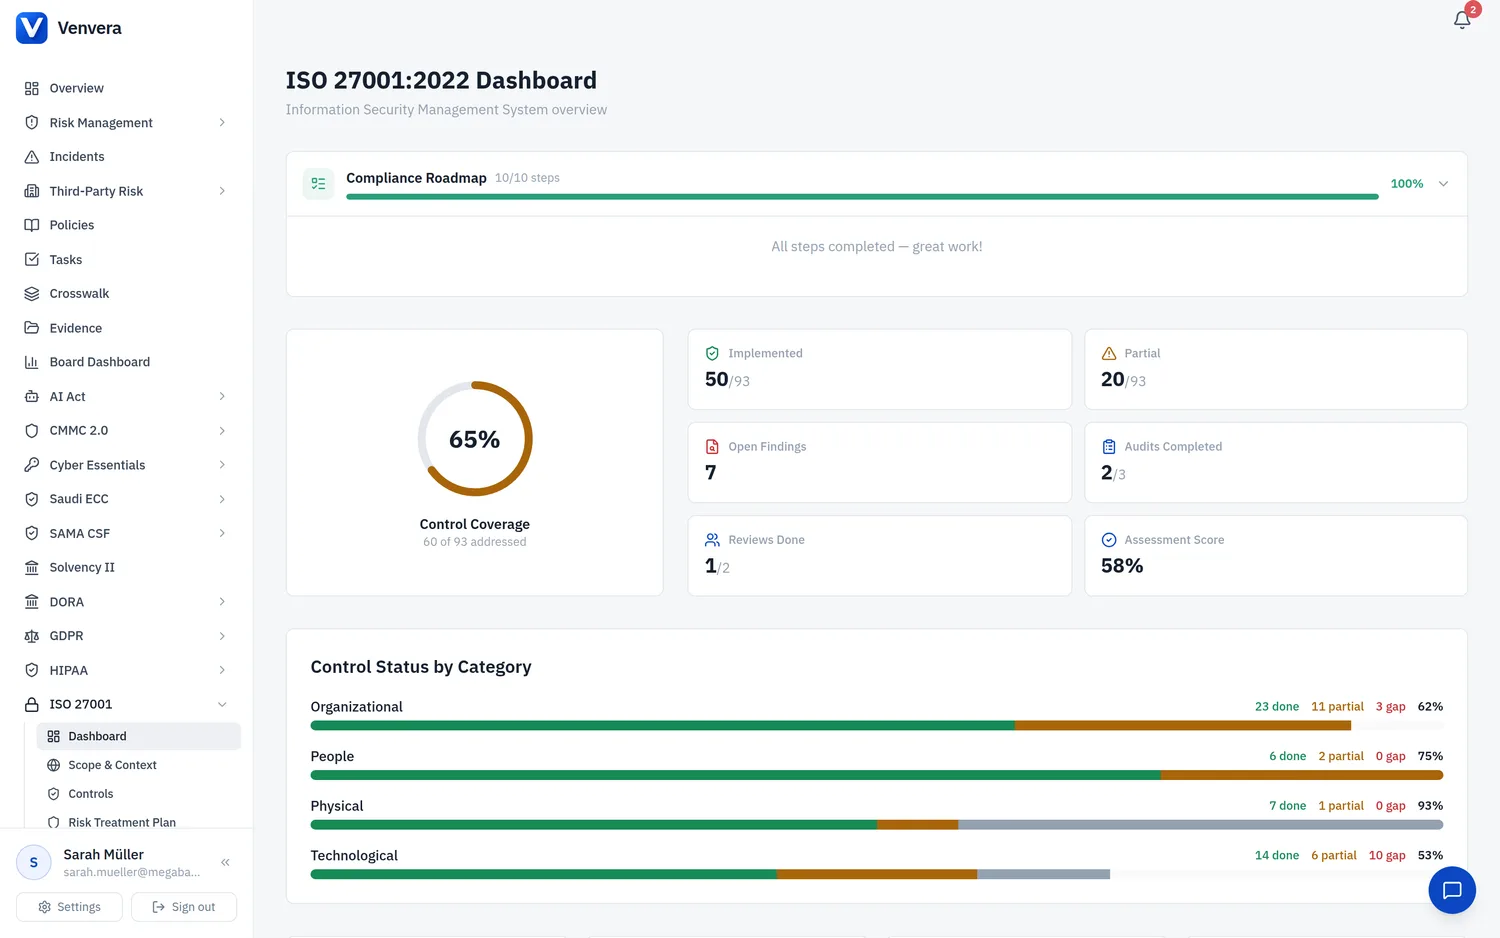
ISO 27001 仪表板集中展示您的 ISMS 健康状况和认证就绪度:
合规评分
醒目的环形图显示您的 ISO 27001 总体合规评分,该评分根据差距评估结果、SoA 实施进度和不符合项关闭率计算得出,可快速反映认证就绪度。
SoA 进度
进度条和统计面板显示适用性声明的完成情况:
- Annex A 控制措施总数:93
- 评估为“适用”与“不适用”的控制措施数量
- 实施状态细分:未开始 / 部分实施 / 完全实施
- 已完全实施的适用控制措施所占百分比
审计日程
即将进行的审计面板列出已安排的内部审计和外部审计,并显示日期、类型和状态。逾期审计以红色突出显示。
不符合项跟踪器
摘要面板显示:
- 未关闭的不符合项总数(重大和轻微)
- 按状态划分的不符合项(未处理、调查中、纠正措施已计划、纠正措施已实施、已验证、已关闭)
- 时效分析:即将达到或已超过目标关闭日期的不符合项
- 趋势图,显示 NC 随时间推移的新增和关闭速率
模块组成部分
ISO 27001 模块由以下部分组成,均可从模块导航中访问:
| 部分 | 用途 | ISO 27001 参考条款 |
|---|---|---|
| 适用性声明 | 评估并记录全部 93 项 Annex A 控制措施的适用性和实施状态 | 条款 6.1.3(d) |
| 差距评估 | 采用成熟度评分,对照 ISO 27001 条款 4-10 和 Annex A 控制措施评估您的 ISMS | 条款 4-10 + Annex A |
| 内部审计 | 策划、实施并记录 ISMS 内部审计 | 条款 9.2 |
| 不符合项 | 登记和管理不符合项,并开展根本原因分析、落实纠正措施 | 条款 10.1、10.2 |
| 管理评审 | 记录管理评审会议及其要求的输入和输出 | 条款 9.3 |
| 培训与意识 | 管理安全培训计划和意识提升活动 | 条款 7.2、7.3 |
| 文档登记册 | 跟踪该标准要求的强制性文档和记录 | 条款 7.5 |
| 认证跟踪器 | 跟踪第 1 阶段、第 2 阶段、监督审计和再认证审计 | 认证生命周期 |
入门
逐一处理全部 93 项 Annex A 控制措施,将每项标记为“适用”或“不适用”并说明理由。对于适用的控制措施,设置其实施状态。这是 ISO 27001 认证的基础文件。
对照条款 4 至 10 的要求以及适用的 Annex A 控制措施评估您的 ISMS。这可以在认证之前找出需要改进的领域。
根据差距评估结果制定补救行动。将发现的所有不符合项记录到不符合项登记册中,并规划纠正措施。
策划并执行覆盖所有 ISMS 过程和适用 Annex A 控制措施的内部审计。记录审计发现并跟踪纠正措施。
按照条款 9.3 的要求,安排并召开包含所有必要输入的管理评审会议。记录决策和行动项。
确保所有承担 ISMS 职责的人员具备相应的能力。记录培训活动和意识宣传活动。
确保所有强制性成文信息均为最新版本、已获批准且可供访问。使用文档登记册跟踪版本和评审日期。
如果您正在申请正式认证,请使用认证跟踪器管理第 1 阶段和第 2 阶段审计、监督审计以及再认证。