
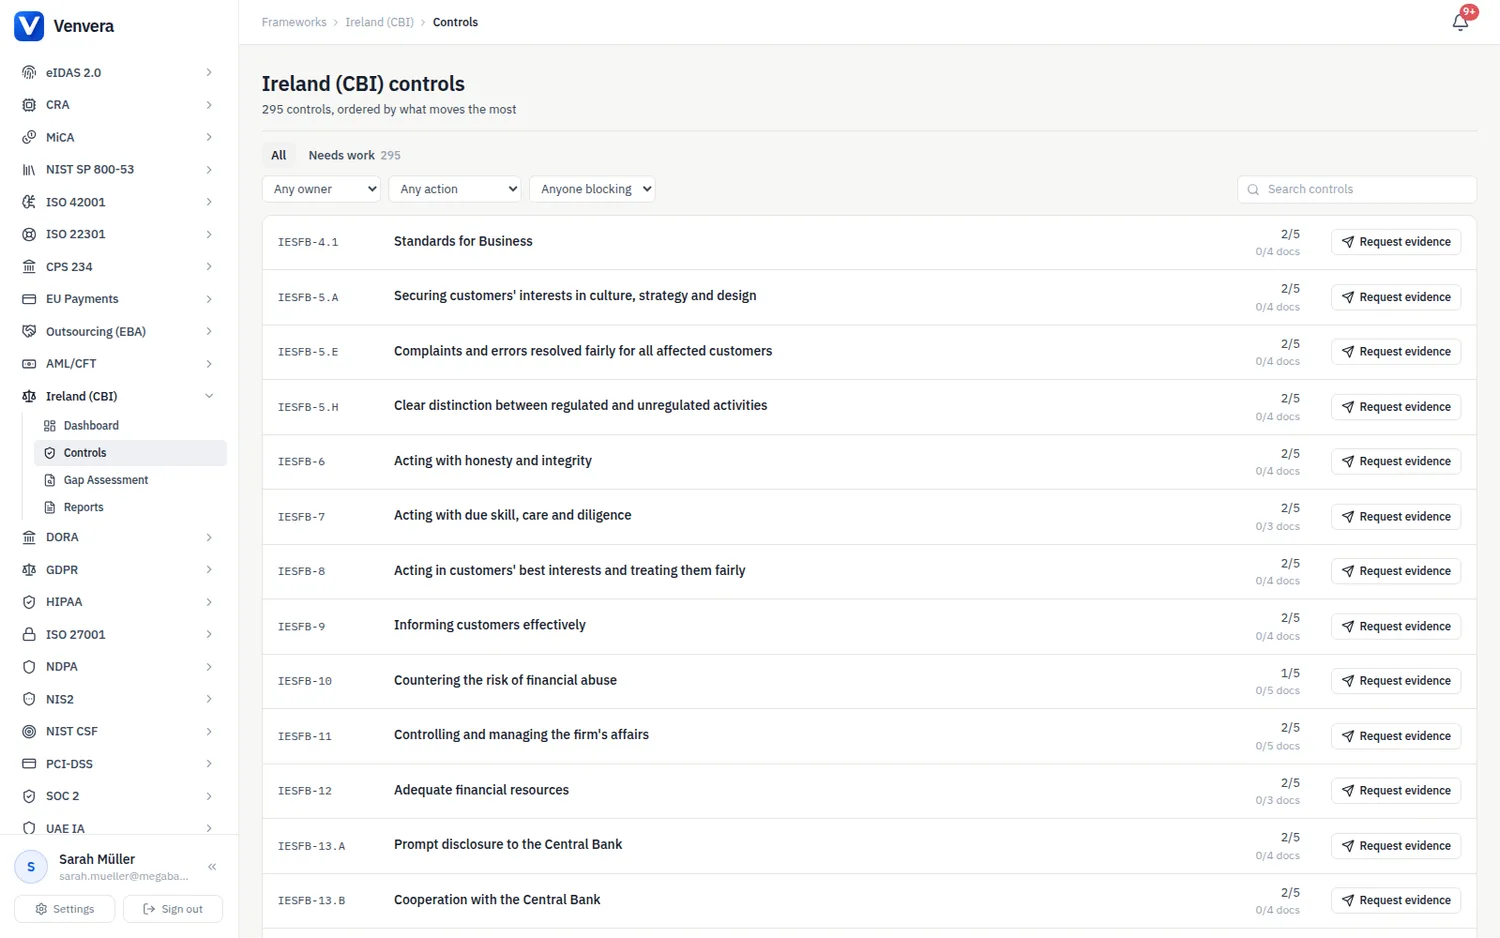
要求页面列出该框架的全部 295 个条目。每个条目都带有实施状态、负责人、实施说明、证据和审核日期,并配有专门编写的指南,说明中央银行审查人员会索取哪些材料、哪些内容会被否定、实践中常见的差距,以及对小型公司和集团而言怎样才算相称。
状态值
与 Venvera 所有框架通用的四个值相同:未实施、部分实施、已实施和不适用。与大多数框架不同,“不适用”在这里是正常且预期会出现的状态,因为各项法规文件对不同公司的约束程度各不相同。
“适用对象”句子
凡适用范围窄于全部受监管金融服务提供者的要求,都会以一句以“适用对象:”开头、摘自法规文件的句子结尾。对于《消费者保护条例》,该句说明该条款是否根据第 9(1) 条约束支付服务的提供和电子货币的发行。对于 SEAR 条目,该句为“仅限 SEAR 公司(第一阶段不包括支付机构或电子货币机构)”。对于最低胜任能力条目,该句列出该守则附录 1 中的零售产品。对于中介机构和产品生产商条目,该句说明该义务约束两者中的哪一方。
| 您的公司 | 通常会排除在范围之外的条目 |
|---|---|
| 支付机构或电子货币机构 | 第 9(1) 条范围以外的《消费者保护条例》条款(了解消费者、第 20 条、第 21 条和第 30 至 33 条、第 5 章和第 6 章、第 75 条、第 76 条、第 116 条和第 121 至 128 条)、八个 SEAR 条目、最低胜任能力条目(除非有员工从事零售产品相关工作)、中介机构条目 |
| 信贷机构或保险公司 | 中介机构和存款代理人条目、支付机构和电子货币机构的诚信证据条目、电子货币豁免条目、数字同意年龄条目(如未向儿童提供信息社会服务) |
| 零售中介机构 | 产品生产商条目、SEAR 条目(除非属于适用范围)、仅约束信贷机构和金融机构的反洗钱叠加要求条目 |
| 信用合作社 | 保险中介以外的商业标准(第 2(2) 条)、产品生产商条目、SEAR 条目 |
在生效日期最容易让公司措手不及的职责
《2025 年消费者保护守则》于 2026 年 3 月 24 日开始施行,远程营销规则于 2026 年 6 月 19 日开始施行。大多数公司仍在处理的条目,正是审查人员会最先查看的条目。
| 要求 | 职责 |
|---|---|
| IECPC-38.A、38.C 和 38.D | 数字平台的设计和测试以易于使用为目标、算法已形成文档并经过测试、在消费者作出承诺之前留出暂停时间 |
| IECPC-34 至 36 | 为处于弱势处境的消费者提供协助、培训、记录双方同意的可信联系人 |
| IECPC-96 至 98 | 错误治理、在发现后六个月内为所有受影响的消费者解决错误、及时退款 |
| IECPC-105.4A 至 105.4G | 投诉时限:五个工作日内确认收到,每二十个工作日更新一次进展,四十个工作日内解决,五个工作日内作出最终答复 |
| IECPC-72 和 73 | 为非受监管活动设置单独网页和控制措施,并附警示声明 |
| IEDM-11A、16A.5 和 16B | 在线取消功能、快速成交后的撤回权提醒、十四天的撤回权 |
| IEFP-22 和 IEFP-PIEMI | 与 2026 年 2 月替换后的附表 2 核对一致的 PCF 清单(包括客户资金保障负责人),以及中央银行期望支付机构或电子货币机构提供的诚信证据 |
证据
将证据附加到其所支持的要求上。每项要求的专门指南都列出了审查人员会索取的材料,并说明了哪些内容会被否定,因此在附加文件之前,请以该指南作为验收标准:缺少确认日期的投诉日志、缺少决策记录的认证登记册、缺少版本历史的管理职责图,都会被否定。爱尔兰的要求不在框架映射上:每一项都是爱尔兰中央银行或爱尔兰法定的职责,各有其自身的证据;如果将其与 MiCA、Solvency II、ISO 27001、SOC 2 或 GDPR 中听起来相似的控制措施相关联,就等于声称了中央银行审查人员不会认可的覆盖范围。如果某份文件确实能够同时满足两者,例如为两种制度编写的利益冲突策略,请将其分别附加到每一项要求上。
事件时限
五十四个由事件触发的期限记录在触发它们的要求上,从五个工作日内确认收到投诉,到消费者记录的六年保存期、合规证书的十二个月有效期、七天内确认收到举报以及数据保护委员会二十八天的通知期限。它们不属于日历条目,因为它们由事件而非日期触发;当某一时限开始计算时,请在实施说明中记录触发日期。