
爱尔兰(CBI)模块用于跟踪受爱尔兰中央银行监管的公司所承担的行为与治理要求:支付机构和电子货币机构、信贷机构、保险公司、投资公司、零售中介机构、信用合作社以及加密资产服务提供商,各类公司受约束的程度不同,每项要求都会注明。
其核心是《2025 年消费者保护守则》(Consumer Protection Code 2025),自 2026 年 3 月 24 日起施行:包括商业标准(S.I. 80/2025,规定了每家受监管公司必须始终遵守的九项标准)和《消费者保护条例》(经 S.I. 111/2026 修订的 S.I. 81/2025,规定了具体职责)。围绕其外的还有:《消费者保护风险评估指南》,即中央银行据以对照《守则》检查公司的方法;《2007 年消费者保护法》;自 2026 年 6 月 19 日起生效的远程营销规则;依据《2010 年中央银行改革法》(Central Bank Reform Act 2010)第 3 部分的适任与诚信制度,以及《认证条例》和《最低胜任能力守则》;包含行为标准和 SEAR 的个人问责框架;《2014 年受保护披露法》;《2018 年数据保护法》的爱尔兰特别规定;以及《2010 年刑事司法法》和中央银行的 AML/CFT 指引。
Venvera 跟踪的内容
该框架提供 295 项要求,每项要求都注明其出处所在的条例条款、法定条款、条文或指南要素,并按照各法规文件和《守则》的章节分为十九个领域。要求编号可告诉您其出处:IESFB 为商业标准,IECPC 为《消费者保护条例》,IECPRA 为 CPRA 指南,IECPA 为《消费者保护法》,IEDM 为远程营销,IEFP 为适任与诚信,IEIAF 为个人问责框架和 SEAR,IEPDA 为受保护披露,IEDPA 为《数据保护法》,IECJA 和 IECBI 分别为《刑事司法法》和中央银行的 AML/CFT 指引。
| 领域 | 条款 | 涵盖内容 |
|---|---|---|
| 商业标准 | SFB 2025 第 4 至 14 条 | 九项标准、保障客户利益、金融欺诈与滥用、财务资源、向中央银行披露及与其合作、系统和控制措施 |
| 了解消费者、利益冲突与薪酬 | CPC 2025 第 16 至 33 条 | 适当性、利益冲突、费用、佣金和激励、中介机构报酬披露 |
| 弱势处境及金融欺诈与滥用 | 第 34 至 37 条 | 协助、培训及其每两年一次的审查、可信联系人、员工报告 |
| 数字平台 | 第 38 至 43 条 | 可用性测试、形成文档的算法、节奏控制、不得预选确认项、指引、通知和提醒 |
| 有效告知与业务条款 | 第 44 至 53 条 | 产品名称、警示、通俗语言、清晰可读、电子通信安全、业务条款 |
| 披露、收费与受监管身份 | 第 54 至 73 条 | “独立”和“经纪人”称谓、关键信息、收费、监管披露声明、非受监管活动的区隔 |
| 广告 | 第 75 至 88 条、第 155 条和第 156 条 | 审查、清晰性、标明为广告、警示、比较、利率广告 |
| 捆绑销售与搭售 | 第 90 至 95 条 | 禁止搭售、成本节省、更换与退出、可选附加项 |
| 错误与投诉 | 第 96 至 107 条 | 错误治理、六个月内解决、日志、投诉时限、半年度分析 |
| 主动联系 | 第 108 至 114 条 | 拜访、电话、允许时段、开场披露、“请勿联系”指示 |
| 记录、外包与运营 | 第 115 至 128 条 | 必须保存的记录、六年保存期、外包、策略、指示、停止或转让业务 |
| 消费者保护风险评估 | CPRA 指南模块 1 至 5 | 该框架以及中央银行检查的三十个要素:治理、人员与文化、产品、销售、售后 |
| 《2007 年消费者保护法》 | CPA 2007 第 41 至 75 条 | 不公平、误导性和侵扰性行为、附加费、黑名单、合规通知 |
| 远程营销 | CRA 2022 第 5A 部分和第 115A 条 | 合同前信息、撤回权、在线取消功能、人工干预、禁止操纵性界面 |
| 适任与诚信 | CBRA 2010 第 3 部分、S.I. 2/2024、MCC 2017 | 受控职能映射、尽职调查、认证、PCF 核准、通知、年度确认、最低胜任能力 |
| 个人问责框架与 SEAR | CBRA 2010 第 3A 部分、S.I. 147/2024 | 行为标准的通知、培训和策略、合理措施、职责图和职责说明书 |
| 受保护披露 | PDA 2014 第 6 至 23 条 | 内部渠道、确认收到、指定人员、反馈、保密、记录、不受惩处 |
| 《2018 年数据保护法》 | DPA 2018 第 31 至 133 条 | 爱尔兰对 GDPR 的补充规定:同意年龄、适当且具体的措施、国内条件、第 60 条限制、DPC |
| 反洗钱叠加要求 | CJA 2010 第 4 部分、CBI AML/CFT Guidelines 2021 | 爱尔兰对反洗钱义务的强化规定以及中央银行的期望,在欧盟反洗钱条例于 2027 年 7 月开始适用之前有效 |
每项要求的适用对象
在本框架中,适用性比在其他任何框架中都更为重要。《消费者保护条例》第 9(1) 条明确列出了哪些条款约束支付服务的提供和电子货币的发行,因此大约五十个条目不约束支付机构或电子货币机构。八个 SEAR 条目仅约束 SEAR 公司,在第一阶段不约束支付机构或电子货币机构。最低胜任能力条目约束员工从事零售产品相关工作的公司,中介机构条目约束中介机构。凡适用范围窄于全部受监管公司的要求,都会以一句摘自法规文件、以“适用对象”开头的句子结尾。
仪表板
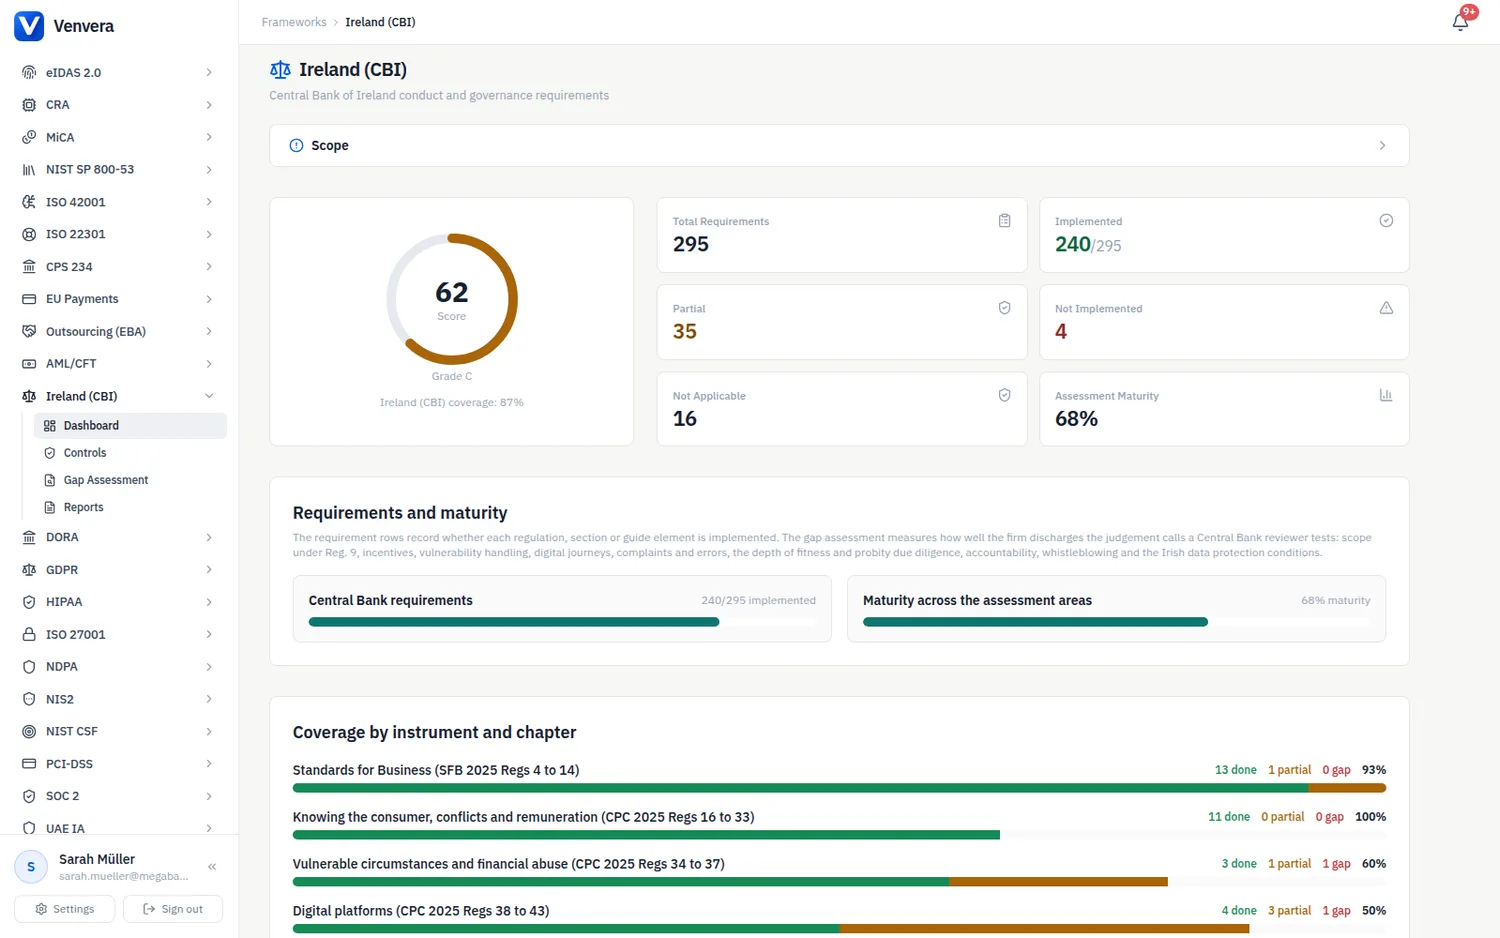
仪表板显示 295 项要求的实施覆盖范围、按上述十九个领域划分的明细,以及差距评估得出的成熟度评分(如果已完成差距评估)。覆盖范围说明某项要求是已实施还是已被合理地排除在范围之外;成熟度则说明公司在中央银行审查人员所检验的判断要点上履行得如何。范围横幅会重申哪些内容不作跟踪:该条例的第 3 部分(信贷、抵押贷款和欠款,第 155 条和第 156 条除外)、第 4 部分(保险)和第 5 部分(投资);而关于 Cookie 和电子营销的 ePrivacy 职责则归入 GDPR 框架。
周期性职责
有三十五项义务会连同负责人、提前期和提醒一起出现在合规日历上。其中一些由该条例在条文中明确规定,其余则是中央银行审查人员所期望的周期。
每六个月一次,对应第 107(2) 条和第 96(2) 条。向合规或风险职能以及董事会报告比率、规律和根本原因。
根据第 35 条每年开展培训,并根据第 35(4) 条每两年审查一次培训的有效性并向董事会提交报告。
每年对每位受控职能持有人进行重新认证、更新尽职调查、审查登记册、向中央银行提交年度 PCF 确认,并每两年对该流程进行一次独立审查。
每年的复训、对落实行为标准的策略的审查,以及 SEAR 公司对管理职责图和职责说明书的审查。
董事会批准业务风险评估、合规官报告、年度策略审查、全体员工培训、每半年审查一次交易监控规则,以及每季度重新筛查 PEP。
由事件触发的时限不属于日历条目。五个工作日内确认收到投诉、四十个工作日内解决投诉、六个月内解决错误、七天内确认收到举报、十四天的撤回权期限以及数据保护委员会二十八天的通知期限,均记录在触发这些时限的要求上。