
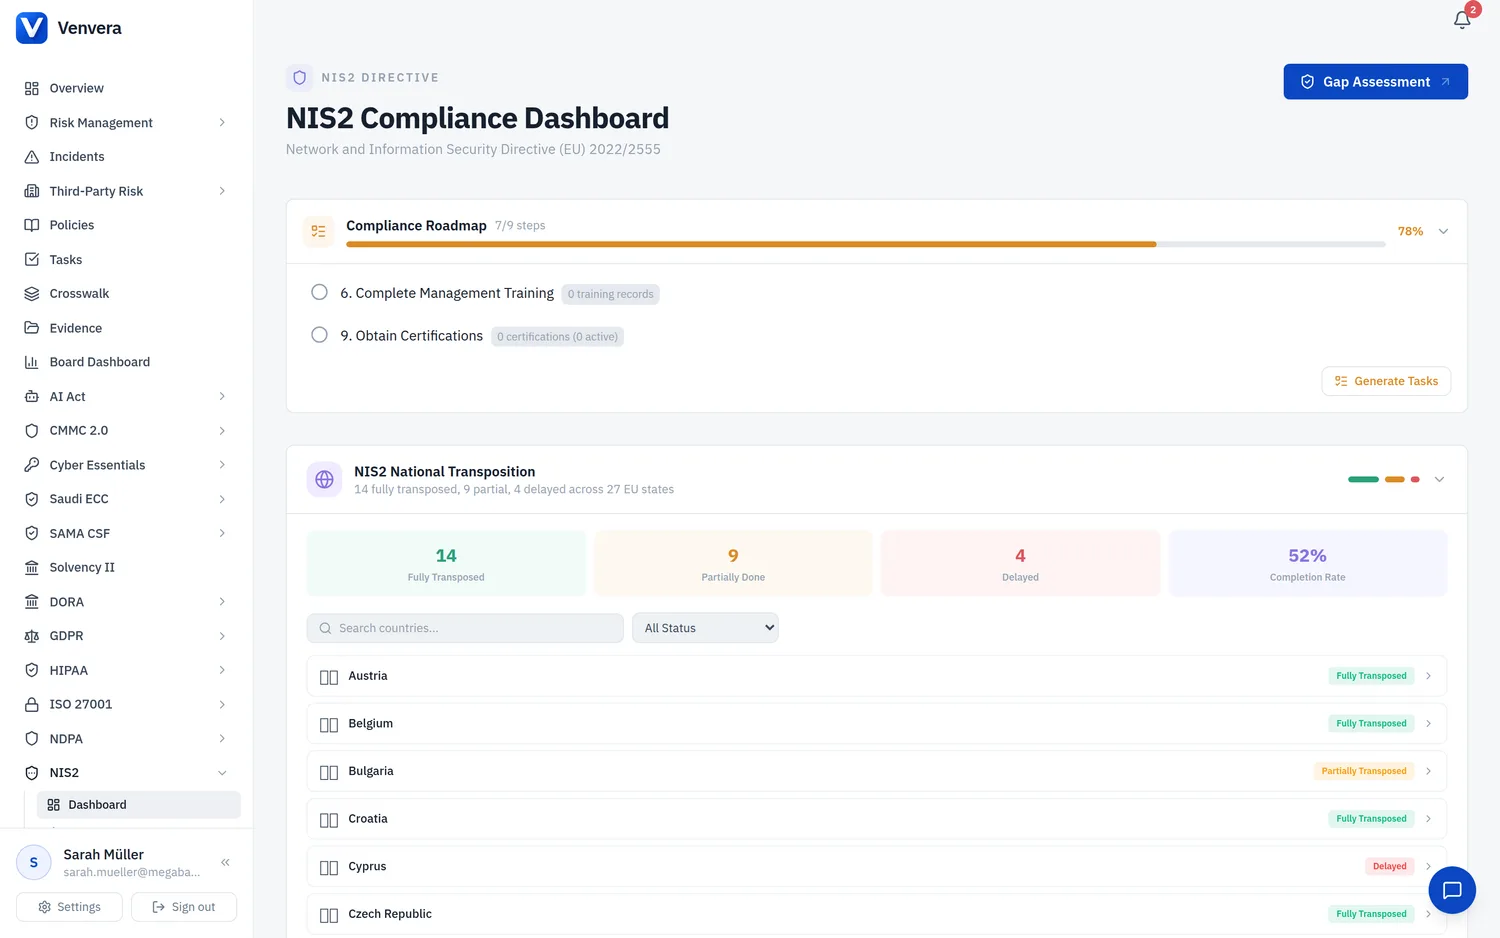
El módulo NIS2 de Venvera ofrece a su organización un centro de cumplimiento centralizado para la Directiva de Seguridad de las Redes y Sistemas de Información (UE) 2022/2555, conocida habitualmente como NIS2. Este artículo explica el contexto regulatorio, recorre cada elemento del panel de cumplimiento de NIS2 y describe cómo iniciar su camino hacia el cumplimiento.
Contexto regulatorio
¿Qué es NIS2?
NIS2 (Directiva (UE) 2022/2555) es la directiva actualizada de la Unión Europea sobre la seguridad de las redes y los sistemas de información. Sustituye y deroga la Directiva NIS original (2016/1148), conocida habitualmente como NIS1. Publicada en el Diario Oficial el 27 de diciembre de 2022, entró en vigor el 16 de enero de 2023, y los Estados miembros debían transponerla a su Derecho nacional a más tardar el 17 de octubre de 2024.
NIS2 amplía considerablemente el ámbito de aplicación, armoniza los requisitos y refuerza su aplicación efectiva. Sus objetivos principales son elevar el nivel general de ciberseguridad en toda la UE, reducir las incoherencias entre los Estados miembros y mejorar la cooperación transfronteriza en la respuesta a incidentes.
Ampliación del ámbito: entidades esenciales e importantes
NIS2 introduce una clasificación en dos niveles de las entidades incluidas en su ámbito de aplicación:
| Nivel | Sectores | Sanción máxima |
|---|---|---|
| Entidades esenciales | Energía, transporte, banca, infraestructuras de los mercados financieros, salud, agua potable, aguas residuales, infraestructura digital, gestión de servicios de TIC (B2B), administración pública, espacio | Hasta EUR 10.000.000 o el 2% del volumen de negocios anual total a escala mundial (el importe que sea mayor) |
| Entidades importantes | Servicios postales y de mensajería, gestión de residuos, productos químicos, producción y distribución de alimentos, fabricación, proveedores digitales (mercados en línea, motores de búsqueda, redes sociales), organismos de investigación | Hasta EUR 7.000.000 o el 1,4% del volumen de negocios anual total a escala mundial (el importe que sea mayor) |
Transposición al Derecho nacional
Cada Estado miembro de la UE transpone NIS2 a su propio ordenamiento jurídico. Esto significa que los rangos de las sanciones, la designación de las autoridades de supervisión y los requisitos sectoriales pueden variar. Venvera sigue las obligaciones a nivel de la Directiva y le permite etiquetar riesgos y controles con artículos concretos, de modo que su postura de cumplimiento sea auditable con independencia de la jurisdicción.
Art. 21(2): las diez medidas de ciberseguridad
El artículo 21(2) enumera diez medidas mínimas para la gestión de riesgos de ciberseguridad que las entidades esenciales e importantes deben adoptar. Venvera asigna cada pregunta de la evaluación de brechas de NIS2 y cada puntuación de pilar a una de estas diez medidas:
| Art. 21(2) | Medida | Descripción |
|---|---|---|
| (a) | Políticas de análisis de riesgos y seguridad de la información | Políticas de análisis de riesgos y de seguridad de los sistemas de información, incluidas las evaluaciones de riesgos y los planes de tratamiento de riesgos. |
| (b) | Gestión de incidentes | Procesos para detectar, notificar y responder a los incidentes de ciberseguridad, incluidas las obligaciones de notificación del Art. 23. |
| (c) | Continuidad de negocio y gestión de crisis | Planificación de la continuidad de negocio, recuperación ante desastres, gestión de copias de seguridad y procesos de gestión de crisis. |
| (d) | Seguridad de la cadena de suministro | Medidas de seguridad para la cadena de suministro de TIC, incluidas las relaciones con proveedores y prestadores de servicios directos y sus perfiles de riesgo. |
| (e) | Seguridad de las redes y los sistemas de información | Seguridad en la adquisición, el desarrollo y el mantenimiento de las redes y los sistemas de información, incluidas la gestión y la divulgación de vulnerabilidades. |
| (f) | Evaluación de la eficacia | Políticas y procedimientos para evaluar la eficacia de las medidas para la gestión de riesgos de ciberseguridad, incluidas las pruebas, las auditorías y el seguimiento de KPI. |
| (g) | Ciberhigiene y formación | Prácticas básicas de ciberhigiene y programas de formación en ciberseguridad para todo el personal, incluidas las campañas de concienciación. |
| (h) | Criptografía | Políticas y procedimientos relativos al uso de la criptografía y, cuando proceda, del cifrado para proteger los datos en tránsito y en reposo. |
| (i) | Seguridad de RR. HH. y control de acceso | Seguridad de los recursos humanos, políticas de control de acceso y gestión de activos para garantizar un tratamiento adecuado del personal y de las identidades. |
| (j) | Autenticación multifactor y comunicaciones seguras | Uso de soluciones de autenticación multifactor o de autenticación continua, comunicaciones seguras de voz, vídeo y texto, y sistemas seguros de comunicación de emergencia. |
Panel de cumplimiento de NIS2
Vaya a NIS2 en la barra lateral para abrir el Panel de cumplimiento de NIS2. El panel ofrece una visión agregada y en tiempo real de su postura de NIS2, elaborada con datos de todos los módulos de Venvera.
Anillo de puntuación de cumplimiento
El gran indicador circular de la izquierda muestra su Puntuación de cumplimiento de NIS2 (0-100). La puntuación se calcula a partir de cinco pilares ponderados:
| Pilar | Puntos máx. | Qué mide |
|---|---|---|
| Cobertura de riesgos | 30 | Riesgos etiquetados como NIS2 que tienen planes de tratamiento y controles asignados |
| Evaluación de brechas | 30 | Grado de finalización y puntuación de su evaluación de brechas de NIS2 Art. 21(2) |
| Preparación ante incidentes | 15 | Cumplimiento de las notificaciones de NIS2 Art. 23 y madurez de la gestión de incidentes |
| Cadena de suministro | 15 | Campañas de TPRM completadas y evaluaciones de proveedores finalizadas |
| Cobertura de políticas | 10 | Políticas del marco NIS2 aprobadas y vigentes |
El color del anillo cambia según la puntuación: verde (≥70), ámbar (40-69) o rojo (<40). Cada pilar se muestra como una barra de progreso horizontal debajo del anillo.
Tarjetas de estadísticas
Encima del anillo de cumplimiento hay cuatro tarjetas de estadísticas en las que se puede hacer clic:
- Riesgos etiquetados como NIS2: total de riesgos etiquetados con artículos de NIS2, con el número de los que están abiertos actualmente. Al hacer clic se abre el registro de Gestión de riesgos.
- Controles de NIS2: recuento de controles asignados a artículos de NIS2. Al hacer clic se abre la lista de Controles.
- Incidentes abiertos: incidentes abiertos actualmente, con un recuento secundario del total de incidentes. Al hacer clic se abre el registro de Incidentes.
- Proveedores evaluados: recuento de proveedores que han completado cuestionarios de TPRM, más el número de campañas. Al hacer clic se abre el módulo de TPRM.
Estado de notificación de incidentes del Art. 23
Cuando su organización tiene incidentes marcados como Significativo NIS2, aparece un panel específico de estado de las notificaciones. Sigue los tres plazos de notificación obligatorios del Art. 23:
| Notificación | Plazo | Estados seguidos |
|---|---|---|
| Alerta temprana | En un plazo de 24 horas desde que se tiene conocimiento | Recuento de enviados, de vencidos y de pendientes |
| Notificación del incidente | En un plazo de 72 horas | Recuento de enviados, de vencidos y de pendientes |
| Informe final | En un plazo de 1 mes | Recuento de enviados, de vencidos y de pendientes |
Si alguna notificación está vencida, el borde del panel se vuelve rojo y el recuento de vencidos se resalta. Haga clic en "Ver todos los incidentes" para ir directamente al módulo de gestión de incidentes.
Desglose de la evaluación de 10 pilares
Cuando usted ha completado una evaluación de brechas de NIS2, el panel muestra un desglose detallado de los diez pilares del Art. 21(2). Cada pilar se muestra como una barra de progreso con su nombre y una puntuación porcentual (calculada a partir de las puntuaciones de las preguntas de la evaluación de brechas, cada una valorada de 0 a 4). La insignia con el porcentaje global de la evaluación aparece en la esquina superior derecha.
Los diez pilares que se muestran son:
- Análisis de riesgos y seguridad (morado)
- Gestión de incidentes (ámbar)
- Continuidad del negocio (verde)
- Seguridad de la cadena de suministro (rojo)
- Seguridad de los sistemas (verde azulado)
- Evaluación de la eficacia (violeta)
- Ciberhigiene y formación (cian)
- Criptografía (rosa)
- Seguridad de RR. HH. y acceso (naranja)
- Autenticación multifactor (azul)
Si todavía no se ha completado ninguna evaluación de brechas, aparece una tarjeta que le invita a iniciar una.
Módulos específicos de NIS2
Cuatro tarjetas de módulos permiten ir rápidamente a las funcionalidades específicas de NIS2:
- Preparación ante incidentes: seguimiento de las notificaciones del Art. 23 y evaluación de la preparación
- Formación de la dirección: registros de formación del órgano de dirección del Art. 20
- Certificaciones: seguimiento de los esquemas de certificación de ciberseguridad de la UE del Art. 24
- KPI de eficacia: métricas de rendimiento y medición del Art. 21(2)(f)
Módulos compartidos
Otras cuatro tarjetas de módulos enlazan con módulos compartidos de Venvera que contribuyen directamente a su puntuación de cumplimiento de NIS2:
- Gestión de riesgos: etiquete riesgos y controles con artículos de NIS2
- Incidentes: gestión de incidentes e informes de notificación de NIS2
- Riesgo de terceros: campañas de evaluación de la cadena de suministro
- Políticas: biblioteca de políticas y gestión del ciclo de vida
Primeros pasos con el cumplimiento de NIS2
El módulo NIS2 está disponible en la barra lateral, en la sección "NIS2". Vaya allí para acceder al panel. Si su organización utiliza DORA y NIS2 a la vez, ambos módulos funcionan de forma independiente, pero comparten los datos subyacentes (riesgos, incidentes, políticas, campañas de TPRM).
Haga clic en el botón Evaluación de brechas del encabezado del panel o vaya a NIS2 → Evaluación de brechas. Cree una nueva evaluación para valorar su organización frente a las diez medidas del Art. 21(2). Cada pregunta se puntúa de 0 (no implementado) a 4 (optimizado). Los resultados alimentan directamente la puntuación de cumplimiento de su panel y el desglose por pilares.
Determine si su entidad pertenece al nivel Esencial o Importante en función de su sector y su tamaño. Esto afecta a su exposición a sanciones y al nivel de supervisión. Etiquete sus riesgos y controles con los artículos de NIS2 pertinentes (Art. 21(2)(a) a (j)) en el módulo Gestión de riesgos.
Recorra cada una de las diez medidas. Utilice los resultados de la evaluación de brechas para identificar las áreas débiles. Para cada pilar con puntuación baja, cree riesgos específicos y asigne controles. Utilice el módulo Preparación ante incidentes de NIS2 para verificar que sus procesos de notificación del Art. 23 están implantados. Registre la formación de la dirección conforme al Art. 20 y siga las certificaciones conforme al Art. 24.
Utilice la vista de remediación de la evaluación de brechas para crear un plan de acción priorizado. Céntrese primero en los pilares con las puntuaciones más bajas. Fije fechas objetivo, asigne responsables y siga el progreso. Repita la evaluación de brechas periódicamente (se recomienda cada trimestre) para medir la mejora y demostrar la diligencia debida ante las autoridades de supervisión.