
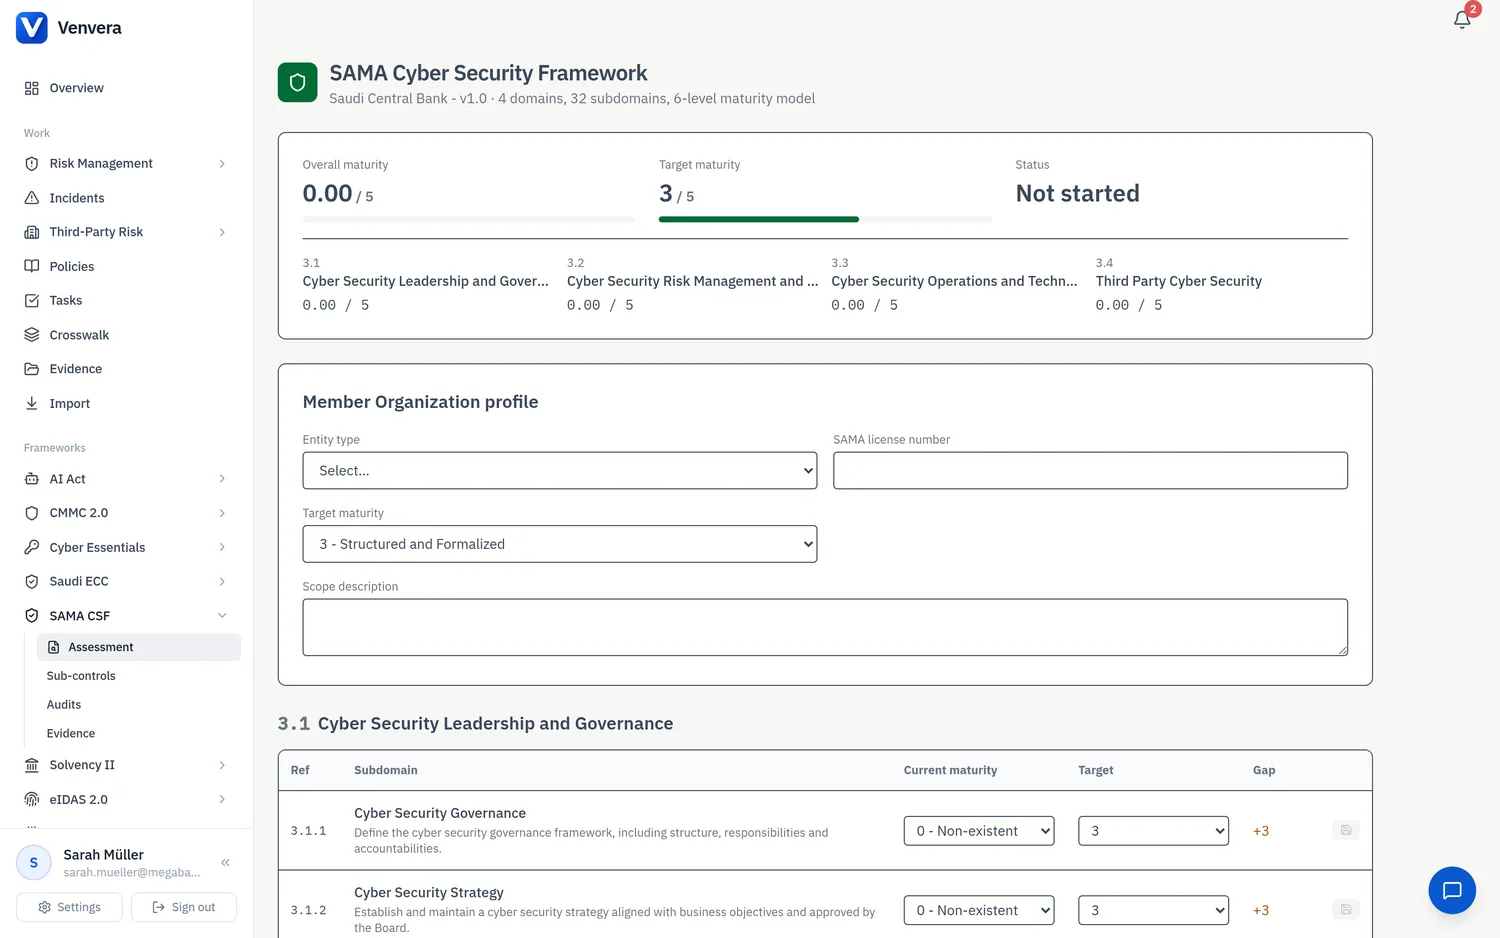
توفّر وحدة إطار SAMA للأمن السيبراني (SAMA Cyber Security Framework) مركزًا موحّدًا للامتثال للإطار الصادر عن البنك المركزي السعودي (SAMA). ينطبق الإطار على جميع "المؤسسات الأعضاء" لدى SAMA: البنوك، وشركات التأمين وإعادة التأمين، وشركات التمويل، وشركات المعلومات الائتمانية، والبنية التحتية للسوق المالية العاملة في المملكة العربية السعودية.
بنية الإطار
ينقسم إطار SAMA CSF (v1.0) إلى أربعة مجالات رئيسية، يتفرّع كل منها إلى مجالات فرعية وضوابط فرعية تفصيلية. تأتي Venvera مزوّدة بالكتالوج المرجعي الكامل (نحو 107 ضوابط فرعية) الذي تهيّئه في مؤسستك ثم تخصّصه بما يناسبها.
| المجال | محور التركيز |
|---|---|
| 1. قيادة وحوكمة الأمن السيبراني | الاستراتيجية، والحوكمة، والسياسات، والأدوار، والتوعية، والتدريب |
| 2. إدارة مخاطر الأمن السيبراني والامتثال | إدارة المخاطر، والامتثال التنظيمي، والمراجعة الدورية |
| 3. عمليات الأمن السيبراني وتقنياته | إدارة الأصول والهوية، والبنية التحتية، وأمن التطبيقات والبيانات، ومراقبة الأحداث |
| 4. الأمن السيبراني للأطراف الخارجية | العقود، والإسناد الخارجي، وخدمات الحوسبة السحابية |
مقاييس لوحة المعلومات
تلخّص لوحة معلومات SAMA وضعك في لمحة واحدة:
- توزيع حالة التنفيذ: عدد الضوابط الفرعية المنفّذة، والمنفّذة جزئيًا، وغير المنفّذة، وغير المنطبقة.
- الامتثال حسب المجال: تقدّم التنفيذ في كل مجال من المجالات الأربعة.
- درجة النضج: متوسط نضجك الحالي مقارنةً بالنضج المستهدف عبر الضوابط المقيَّمة.
- عمليات التدقيق والأدلة: أعداد عمليات التدقيق حسب الحالة وسجلات الأدلة المحفوظة.
الوحدات
من قسم SAMA في الشريط الجانبي يمكنك الوصول إلى ثلاث مناطق عمل:
مكتبة الضوابط التي تسجّل فيها حالة التنفيذ والمالكين والملاحظات. راجع إدارة الضوابط الفرعية لـ SAMA.
خطّط للتقييمات الذاتية ومراجعات SAMA وسجّل ملاحظاتها. راجع عمليات تدقيق SAMA والملاحظات.
خزّن المستندات التي تدعم تنفيذ ضوابطك وأشِر إليها. راجع إدارة الأدلة.