
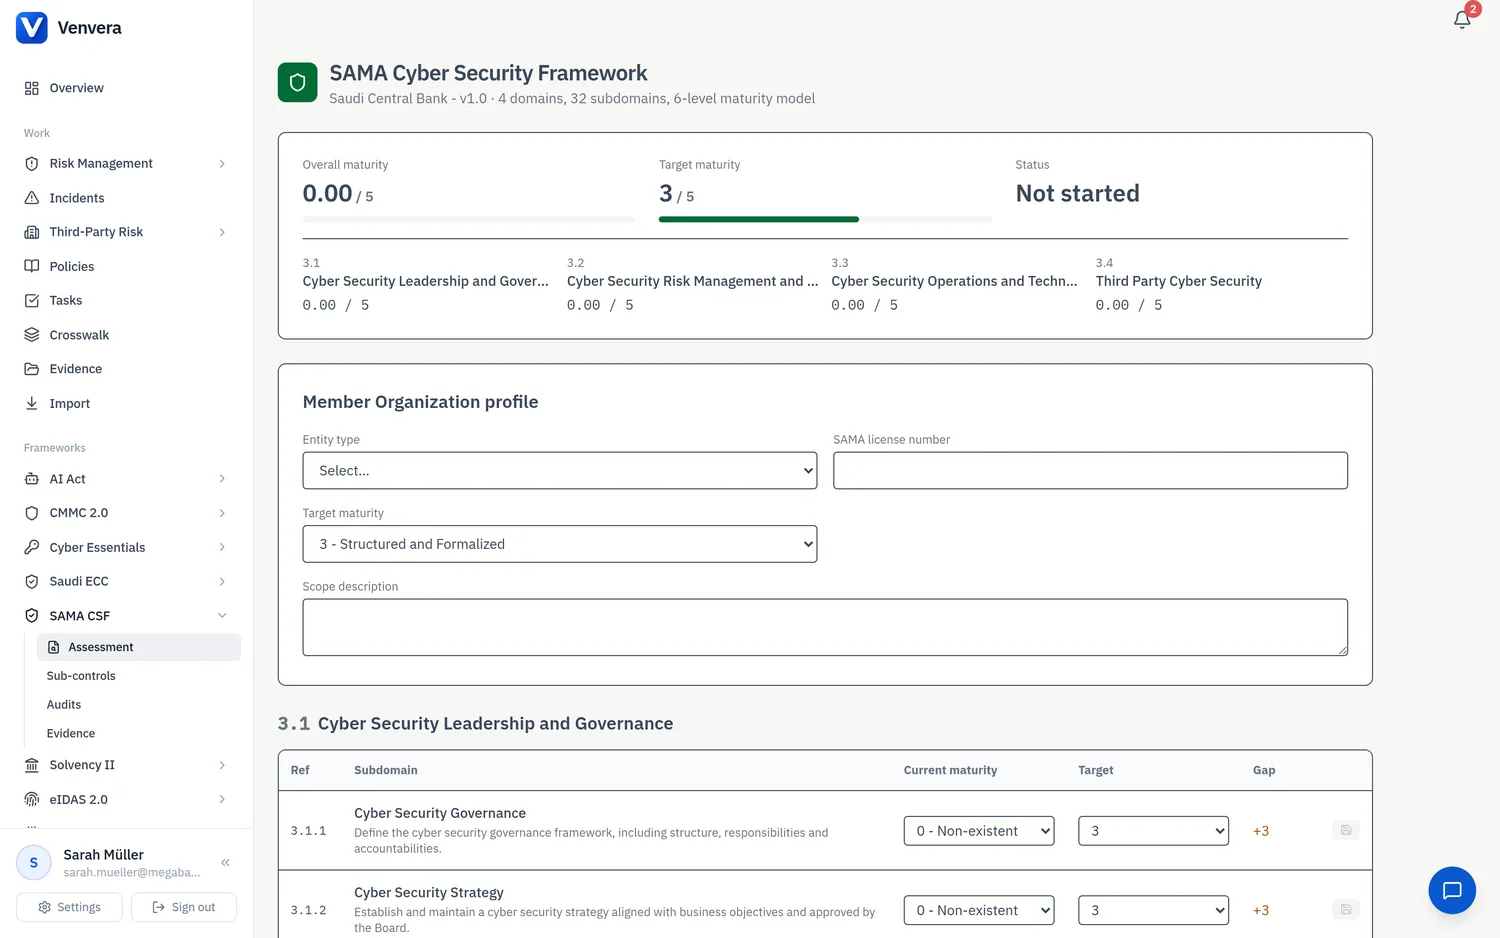
SAMA Cyber Security Framework(网络安全框架)模块为沙特中央银行 (SAMA) 发布的这一框架提供集中式的合规中心。该框架适用于所有 SAMA“成员组织”,即在沙特阿拉伯王国境内运营的银行、保险和再保险公司、融资公司、征信机构以及金融市场基础设施。
框架结构
SAMA CSF (v1.0) 分为四个主要域,每个域又细分为若干子域和详细的子控制措施。Venvera 提供完整的参考目录(约 107 项子控制措施),您可以将其预置到您的组织中,再按需定制。
| 域 | 重点 |
|---|---|
| 1. 网络安全领导与治理 | 战略、治理、策略、角色、安全意识和培训 |
| 2. 网络安全风险管理与合规 | 风险管理、监管合规和定期审查 |
| 3. 网络安全运营与技术 | 资产和身份管理、基础设施、应用程序和数据安全,以及事件监控 |
| 4. 第三方网络安全 | 合同、外包和云计算服务 |
仪表板指标
SAMA 仪表板让您对自身的合规态势一目了然:
- 实施状态明细:有多少项子控制措施已实施、部分实施、未实施或不适用。
- 按域划分的合规情况:四个域各自的实施进度。
- 成熟度评分:在已评估的控制措施中,您的平均当前成熟度与目标成熟度的对比。
- 审计与证据:按状态统计的审计数量,以及已存档的证据记录数量。
模块
从侧边栏的 SAMA 部分,您可以进入三个工作区域:
子控制措施
控制措施库,您可以在此记录实施状态、负责人和备注。请参阅管理 SAMA 子控制措施。
审计
规划自评估和 SAMA 审查,并记录其审计发现。请参阅 SAMA 审计与审计发现。
证据
存储并引用支持您控制措施实施情况的文档。请参阅证据管理。
只有在管理员为您的组织启用 SAMA 框架之后,SAMA 模块才会显示在侧边栏中。请参阅启用框架。