
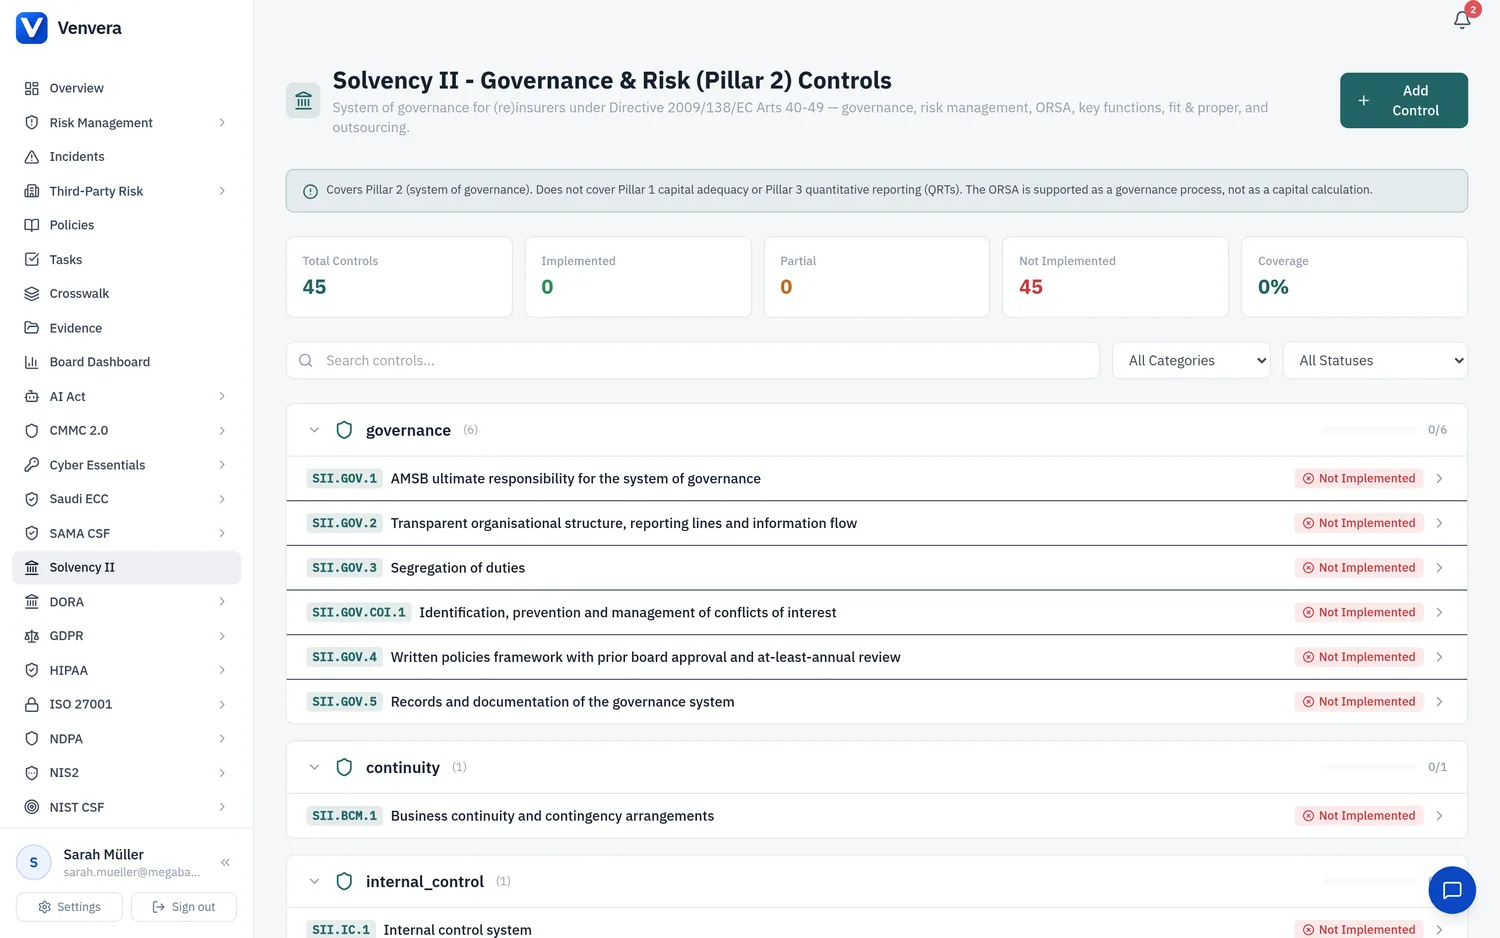
Venvera 中的 Solvency II(支柱 2)框架是 EU 保险和再保险企业的治理与风险记录系统。它管理 Solvency II 指令 (2009/138/EC) 第 40 至 49 条规定的治理体系要求,这些要求由授权条例 (EU) 2015/35 和 EIOPA 治理体系指南进一步细化。该框架专为支柱 2 的负责人(CRO、风险主管、合规职能或关键职能持有人)打造,帮助其向 EIOPA 和国家监管机构证明治理的健全性。
监管背景
什么是 Solvency II?
Solvency II 是 EU 针对保险和再保险公司的审慎监管制度,分为三大支柱:支柱 1(定量资本要求:SCR、MCR、技术准备金)、支柱 2(定性的治理和风险要求:治理体系和 ORSA)以及支柱 3(监管报告和公开披露:QRT 和 SFCR/RSR)。监管职责由 EIOPA 和各国家主管当局共同承担。
Venvera 的覆盖范围:仅限支柱 2
Venvera 实现第 40 至 49 条规定的治理体系,具体包括:一般治理以及行政、管理或监督机构 (AMSB) 的总体责任、书面策略框架、风险管理体系、作为治理流程的 ORSA、内部控制与合规职能、内部审计职能、精算职能、适任性要求、薪酬、外包以及业务连续性。
启用该框架
由管理员用户前往设置 → 公司资料 → 合规框架。只有管理员用户才能更改启用哪些框架。如果您是编辑者或查看者,请让您的管理员启用该框架。
勾选 Solvency II(支柱 2)复选框并保存。随后,该框架会出现在左侧边栏中,并附带其仪表板、控制措施目录和 ORSA 工作区。视您的套餐而定,Solvency II 的价格约为每月 EUR 399 起。
在控制措施目录中,为每项控制措施分配负责人。对于四项关键职能(风险管理、合规、内部审计、精算),请指派相应的关键职能持有人,以便从第一天起就将职责和报告线记录在案。
控制措施目录
Venvera 的 Solvency II(支柱 2)目录包含 45 项控制措施,按治理体系的各个领域分组。每项控制措施都映射到其所依据的指令条款以及相关的 EIOPA 指南。
| 控制领域 | 指令条款 | 涵盖内容 |
|---|---|---|
| 一般治理与 AMSB | Art. 40, 41 | 董事会的总体责任、组织结构、清晰的报告线、职责分离、记录保护,以及至少每年评审一次的书面策略框架 |
| 风险管理体系 | Art. 44 | 在单项和汇总层面识别、计量、监控、管理和报告风险的战略、流程和报告程序 |
| ORSA(治理流程) | Art. 45 | ORSA 策略、董事会的所有权与批准、每次评估的文档记录,以及定期和事件驱动的评审节奏 |
| 内部控制与合规职能 | Art. 46 | 内部控制框架、合规策略、对法律和监管变化的监控,以及向 AMSB 提交的合规报告 |
| 内部审计职能 | Art. 47 | 独立、客观的内部审计职能、审计计划,以及向董事会报告审计发现 |
| 精算职能 | Art. 48 | 协调技术准备金治理、就承保和再保险策略发表意见,以及向 AMSB 提交精算职能报告 |
| 适任性 | Art. 42 | 对董事会成员和关键职能持有人开展适任性评估(专业胜任能力与诚信),保留书面证据并定期重新评估 |
| 薪酬 | 指令 Art. 41,授权条例 Art. 275 | 与稳健风险管理和避免利益冲突相一致的薪酬策略 |
| 外包 | Art. 49 | 外包策略、关键或重要职能外包的通知、合同条款,以及对服务提供商的持续监控 |
| 业务连续性 | Art. 41(4) | 保障各项活动连续性和规律性的业务连续性与应急安排 |
ORSA 工作区
ORSA 作为一项治理流程进行管理。该工作区存放 ORSA 策略,记录 AMSB 的批准,将每份 ORSA 报告作为书面证据保存,并跟踪评审计划,从而同时记录每年的定期评估和任何由事件驱动的重新评估。
四项关键职能
Solvency II 要求设立四项关键职能:风险管理(Art. 44)、合规(Art. 46)、内部审计(Art. 47)和精算(Art. 48)。每项职能都有专门的控制措施,涵盖其职责授权、独立性、向 AMSB 的报告线以及定期报告。请为每项职能指派一名关键职能持有人,使适任性记录和报告证据始终与责任人相关联。
框架映射:叠加与原生
Venvera 的差异化优势在于跨框架映射,即一次提供证据,处处合规。对于 Solvency II(支柱 2),控制措施分为界限清晰的两类。
叠加控制措施:借助 DORA、NIS2 或 ISO 27001 的证据,一次提供即可
有若干支柱 2 治理控制措施与 DORA、NIS2 和 ISO 27001 已要求的 ICT 治理和组织治理高度重叠。当底层义务确实等效时,为 DORA/ISO 控制措施提供证据即可自动满足对应的 Solvency II 治理控制措施。您无需重复上传相同的证据。
| Solvency II 治理控制措施 | 可由以下证据自动满足 |
|---|---|
| 组织结构和清晰的报告线(Art. 41) | DORA / ISO 27001 治理和组织类控制措施 |
| 职责分离(Art. 41) | DORA / ISO 27001 访问和职责分离控制措施 |
| 记录保护(Art. 41) | ISO 27001 记录保护 / DORA 数据控制措施 |
| 外包中的 ICT 和安全要素:合同条款与监控(Art. 49) | DORA 第三方风险合同与监控控制措施 |
原生控制措施:直接提供证据,绝不自动满足
保险业特有的控制措施属于原生控制措施。它们直接针对 Solvency II 提供证据,绝不会由通用的 DORA 或 ISO 证据满足。这是有意为之:如果治理声称具备实际上并不存在的覆盖范围,监管机构会予以否定。
- ORSA 流程(Art. 45):策略、董事会批准、文档记录、评审节奏
- 四项关键职能,包括精算职能(Art. 48)
- 适任性(Art. 42),适用于董事会和关键职能持有人
- 与稳健风险管理相一致的薪酬策略
- 非 ICT 运营风险以及保险业特有的风险管理
提供证据
证据的处理方式与 Venvera 中的所有其他框架相同,均通过以控制措施为中心的单一工作流完成。
在 Solvency II(支柱 2)目录中,打开您要为其提供证据的控制措施。每项控制措施都会显示其对应的指令条款、当前状态、负责人以及所有现有证据。
使用添加证据附加相关的证据材料,例如策略文档、董事会或委员会会议纪要、ORSA 报告、适任性评估、内部审计报告、外包登记册条目或合同。请添加一段简短说明,解释该证据材料如何满足要求。
对于叠加控制措施,Venvera 会显示已关联的 DORA、NIS2 或 ISO 27001 证据,并将该控制措施标记为已满足。请确认映射,而不是重新上传。原生控制措施不提供此功能,必须直接提供证据。
将控制措施标记为已实施、部分实施或未实施,并设置审核日期。仪表板会将这些信息汇总为您的治理体系覆盖范围,让您按领域查看哪些方面的证据已经完整、哪些方面仍存在差距。