
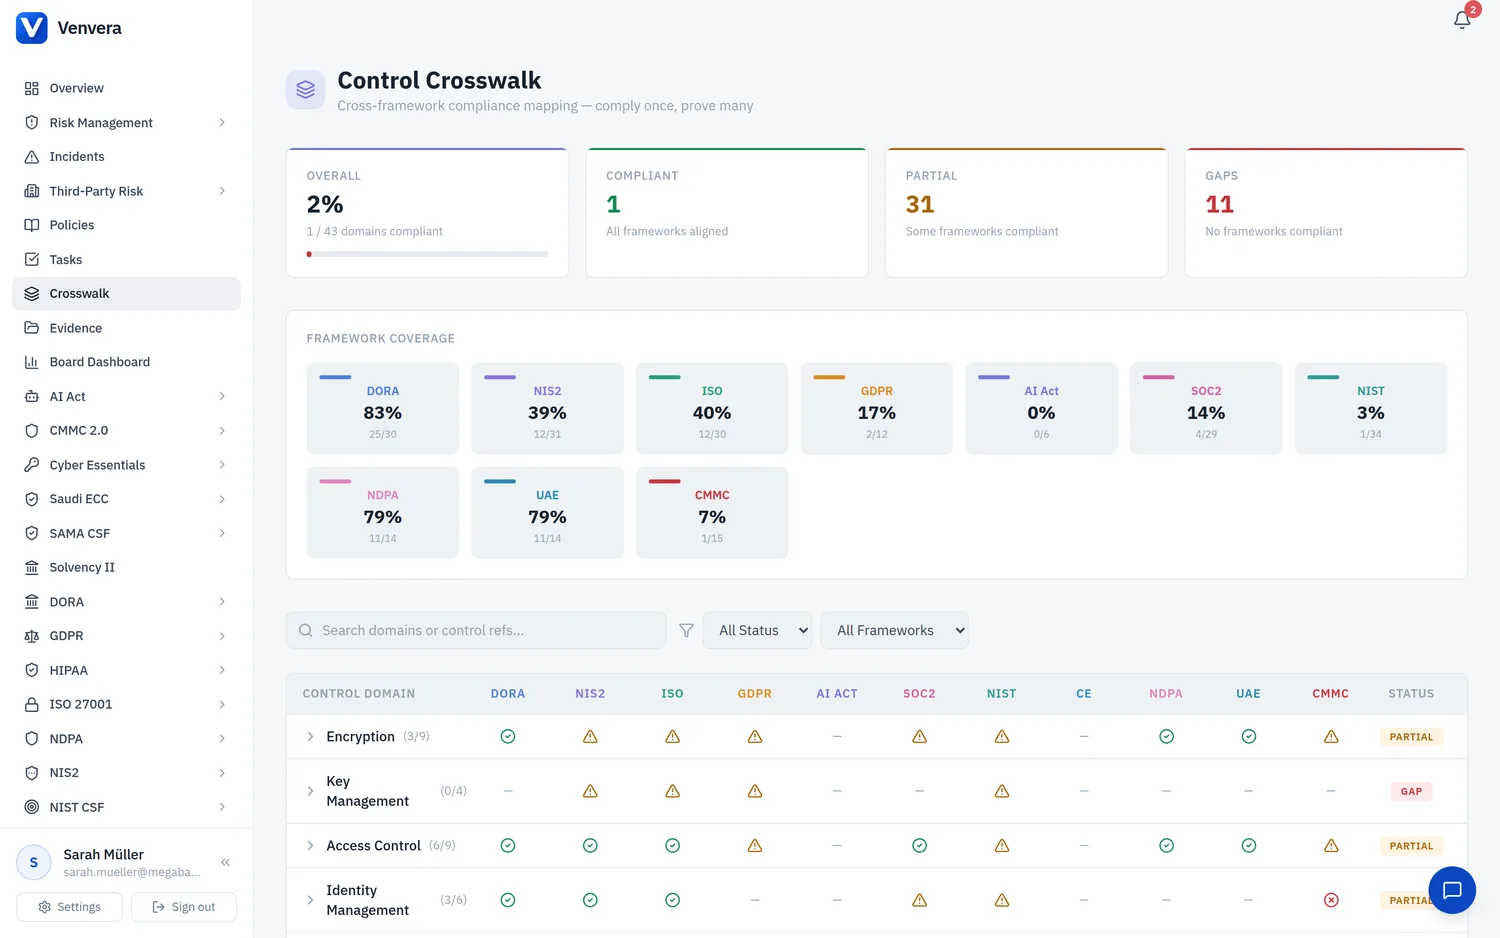
下表列出了 ISO 27001 与 GDPR 控制措施相互重叠的 8 个合规领域。当您在任一框架中将某项控制措施标记为已实施时,Venvera 会自动将该状态传播到另一框架中的等效控制措施。
| 合规领域 | ISO 27001 | GDPR |
|---|---|---|
| 加密 | A.8.24 | gdpr-se-04 |
| 密钥管理 | A.8.24 | gdpr-se-04 |
| 访问控制 | A.5.15 | gdpr-se-05 |
| 事件管理 | A.5.24, A.5.25, A.5.26 | gdpr-bn-01 |
| 业务连续性 | A.5.29, A.5.30 | gdpr-se-03 |
| 供应商合同 | A.5.20 | gdpr-cp-04 |
| 数据分类 | A.5.12, A.8.10, A.8.12 | gdpr-pr-03 |
| 安全测试 | A.5.35 | gdpr-se-02 |
如需了解传播的工作原理、阈值和“自动映射”徽章的详细信息,请参阅跨框架控制措施传播概述文章。