
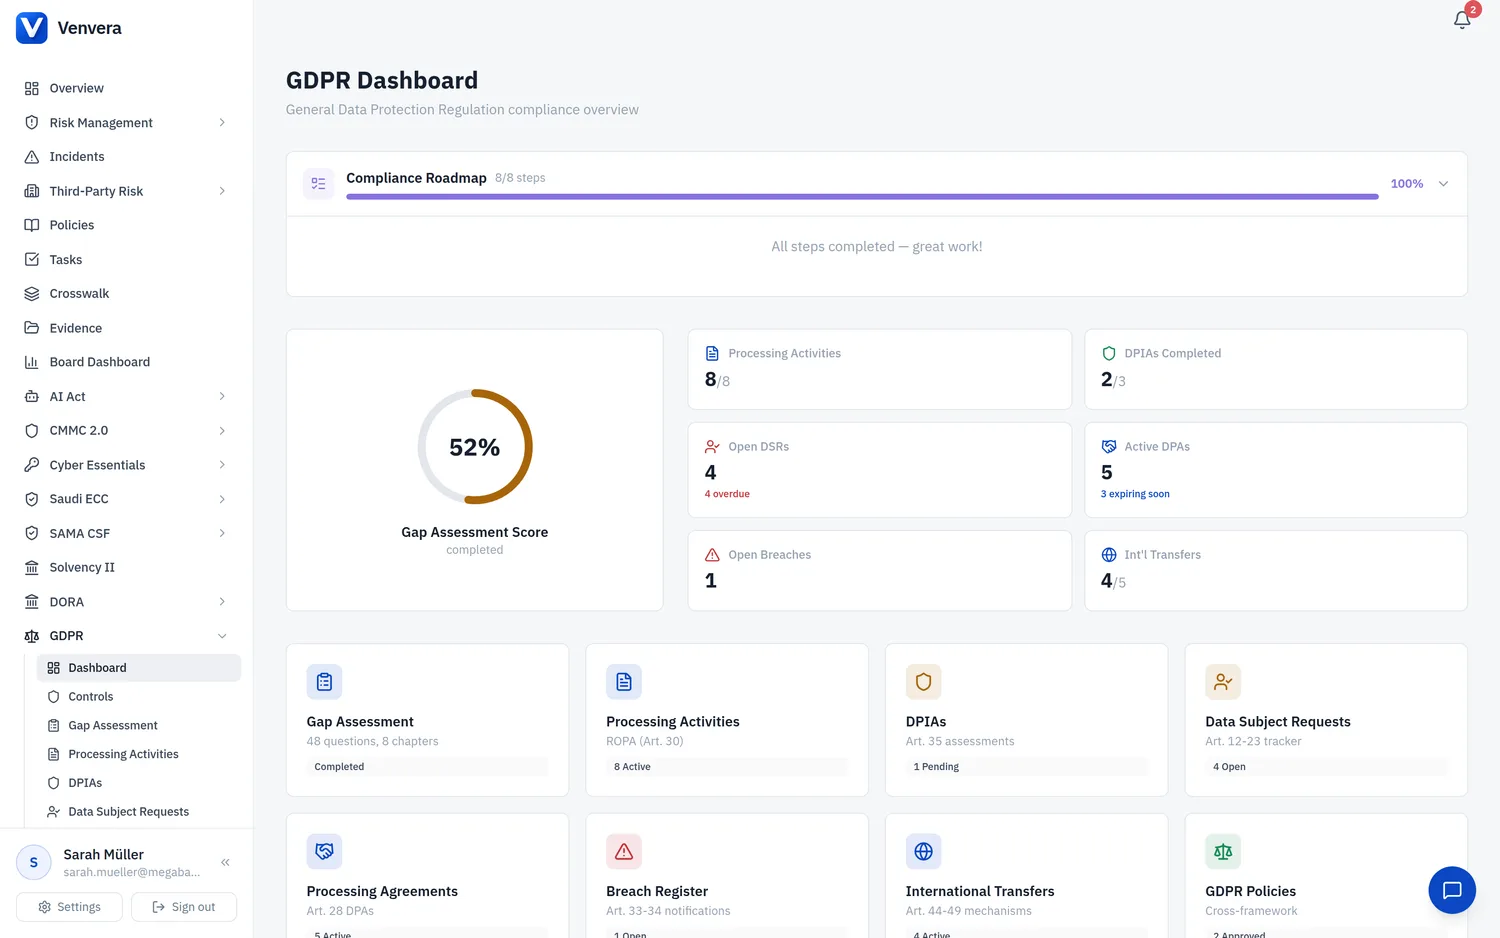
Venvera 中的国际传输子模块帮助您的组织记录、管理和监控向第三国(欧洲经济区以外的国家)或国际组织进行的所有个人数据传输,此类传输受 GDPR 第五章(第 44-49 条)规管。只有在遵守第五章所规定条件的前提下,才可以向第三国传输个人数据。本文介绍国际传输登记册中的每个字段、每种传输机制、各项合规要求以及管理功能。
指 EEA(27 个 EU 成员国以及冰岛、列支敦士登和挪威)以外的接收方对个人数据的任何传输或访问。这包括服务器位于 EEA 以外的云服务提供商、从第三国进行的远程访问,以及向位于第三国的集团内实体进行的集团内部传输。
打开国际传输
在侧边栏中展开 GDPR,然后点击国际传输。主视图以表格列出所有传输记录,包含目的地国家/地区、接收方名称、传输机制、TIA 完成状态和审核日期等列。
活动中的传输会醒目显示。尚未完成 TIA(传输影响评估)的传输会以警告指示器标记。临近审核日期的传输以琥珀色突出显示。您可以按目的地国家/地区、传输机制或 TIA 状态进行筛选。
点击右上角的新建传输。填写所有必填字段,选择适当的传输机制,并记录现有的保障措施。保存记录后,即可将其添加到登记册中。
对于依赖标准合同条款 (SCCs)、约束性公司规则 (BCRs) 或其他 Art. 46 保障措施的传输,请完成传输影响评估,以评估目的地国家的法律框架能否提供充分保护。请在传输记录中记录 TIA 的结果。
国际传输表单字段
| 字段 | 类型 | 是否必填 | 说明 |
|---|---|---|---|
| 目的地国家/地区 | 国家/地区下拉选择框 | 必填 | EEA 以外的目的地国家。系统会显示该国家是否已获得 EU 充分性决定(Art. 45),这可以简化传输要求。当前名单请参阅下文的“充分性决定”部分。 |
| 接收方名称 | 文本输入框 | 必填 | 接收实体的完整法定名称。如适用,应与 DPA 中的处理者名称一致。对于集团公司,请注明具体的法律实体(例如“Acme Corp US, LLC”)。对于云服务提供商,请注明实体及数据中心位置。 |
| 数据类别 | 多选 / 标签 | 必填 | 传输中包含的个人数据类别。特殊类别数据(Art. 9)需要更严格的审查。应与 ROPA 和 DPA 记录保持一致。 |
| 传输机制 | 下拉选择框 | 必填 | 国际传输的法律依据。请从以下选项中选择一项:
|
| 保障措施详情 | 富文本框 | 必填 | 保障措施的详细记录,具体内容因传输机制而异:
|
| 关联的处理活动 | 下拉选择框(来自 ROPA) | 可选 | 关联到 ROPA 中涉及此传输的处理活动,以建立交叉引用的可追溯性。该处理活动的“国际传输”开关应设置为“是”。多个传输可以关联到同一处理活动。 |
| TIA 已完成 | 切换按钮(是/否) | 必填 | 是否已完成传输影响评估。对于 SCCs、BCRs 或其他 Art. 46 保障措施,必须完成 TIA(依据 Schrems II 判决,C-311/18 号案件)。充分性决定则无需 TIA。TIA 评估的内容包括:目的地国家中影响保障措施遵守情况的法律(尤其是监控或政府访问方面的法律)、合同保障措施的实际可执行性,以及是否需要采取补充措施。对于采用 SCC、BCR 或“其他”机制的传输,如果该字段设置为“否”,系统将显示警告。 |
| 审核日期 | 日期选择器 | 可选 | 定期审核(至少每年一次)的日期,或在目的地国家法律、接收方做法或监管指引发生变化时进行审核的日期。临近的审核日期会在列表视图和仪表板中以琥珀色突出显示。 |
充分性决定
充分性决定是欧盟委员会根据 Art. 45(3) 作出的认定,即某一第三国、某一领土、第三国内一个或多个特定行业,或某一国际组织能够确保充分的数据保护水平。在充分性决定生效的情况下,个人数据可以从 EEA 自由流向该国家,而无需额外的保障措施。
已获得充分性决定的国家/地区包括:安道尔、阿根廷、加拿大(PIPEDA)、法罗群岛、根西岛、以色列、马恩岛、日本、泽西岛、新西兰、大韩民国、瑞士、英国(附日落条款)、美国(仅限获得 DPF 认证的组织)以及乌拉圭。
充分性决定并非永久有效。欧盟委员会会持续监督已获得充分性决定的第三国的法律框架,如果保护水平不再充分,可以修订、暂停或废止相关决定。最典型的例子是 Schrems II 判决(2020 年 7 月)宣布欧美隐私盾(EU-U.S. Privacy Shield)无效。请持续关注充分性决定的状态,并做好在充分性决定被撤销时实施替代保障措施的准备。
Schrems II 判决的影响
欧盟法院在 Data Protection Commissioner v. Facebook Ireland and Maximillian Schrems 一案(C-311/18 号案件,“Schrems II”,2020 年 7 月 16 日)中作出的判决,对国际数据传输产生了深远影响:
- 隐私盾被宣布无效:因对美国监控活动的担忧而被宣布无效;2023 年,在第 14086 号行政命令发布后,由欧美数据隐私框架(EU-U.S. Data Privacy Framework)取代。
- SCCs 需要逐案评估:SCCs 仍然有效,但数据输出方必须通过 TIA 核实目的地国家的法律框架允许遵守这些条款。
- 可能需要采取补充措施:如果 TIA 表明保护不充分,则必须通过补充措施(技术、合同、组织方面)弥补差距。如果没有任何措施有效,则必须暂停传输。
- 监管机构执法:在不存在有效补充措施的情况下,监管机构必须暂停或禁止不合规的传输。
补充措施
当 TIA 发现目的地国家的法律框架所提供的保护存在差距时,必须实施补充措施。EDPB(在其第 01/2020 号建议中)将补充措施分为三类:
技术措施
- 加密:对静态数据和传输中的数据进行加密,密钥仅由位于 EEA 境内的数据输出方持有
- 假名化:用于重新识别的信息仅由数据输出方持有
- 拆分处理:将数据拆分到不同的司法管辖区,使任何单一方都无法掌握完整的数据集
合同措施
- 有义务利用一切可用的法律机制,对政府访问请求提出质疑
- 针对公共机构访问请求的透明度义务
- 更强的审计权,包括不事先通知的检查
- 数据本地化承诺以及对再传输的限制
组织措施
- 明确传输职责的内部策略
- 数据输入方具备安全认证(ISO 27001、SOC 2)
- 定期开展合规评估,并就政府访问请求的处理对员工进行培训
实施补充措施时,请在传输记录的“保障措施详情”字段中全面记录这些措施。监管机构越来越期望数据输出方能够证明,其已开展有实质意义的 TIA 并实施了有效的补充措施,而不仅仅是走个形式。请具体说明使用了何种加密技术、由谁持有密钥、增加了哪些合同条款,以及已实施哪些组织控制措施。
传输影响评估 (TIA) 流程
梳理数据流:传输哪些数据、从何处传输至何处、出于什么目的、传输给哪个接收方、依据哪种传输机制。
确认所采用的 Art. 46 保障措施(SCCs、BCRs 或其他),核实所用版本正确无误,并确保已填写所有必需的附件或模块。
评估目的地国家中影响保障措施有效性的法律和实践:监控法律、执法部门的访问、数据本地化、数据保护立法以及法治状况。请参考 EDPB 指引、监管机构的评估以及合格的法律意见。
判断保障措施在实践中能否得到遵守。确定必要的补充措施。如果不存在有效的措施,则必须暂停传输。
在“保障措施详情”字段中记录 TIA 的结论、补充措施及其理由。将“TIA 已完成”设置为“是”,并设定用于重新评估的审核日期。
导出传输登记册
国际传输登记册可导出为 CSV 或 PDF 格式。导出内容包含每条传输记录的所有字段,包括 TIA 完成状态和保障措施详情。该导出文件可作为合规文档,证明您的组织已对所有个人数据国际传输进行了评估并采取了保障措施,从而履行 Art. 5(2) 规定的问责原则以及第五章的具体要求。