
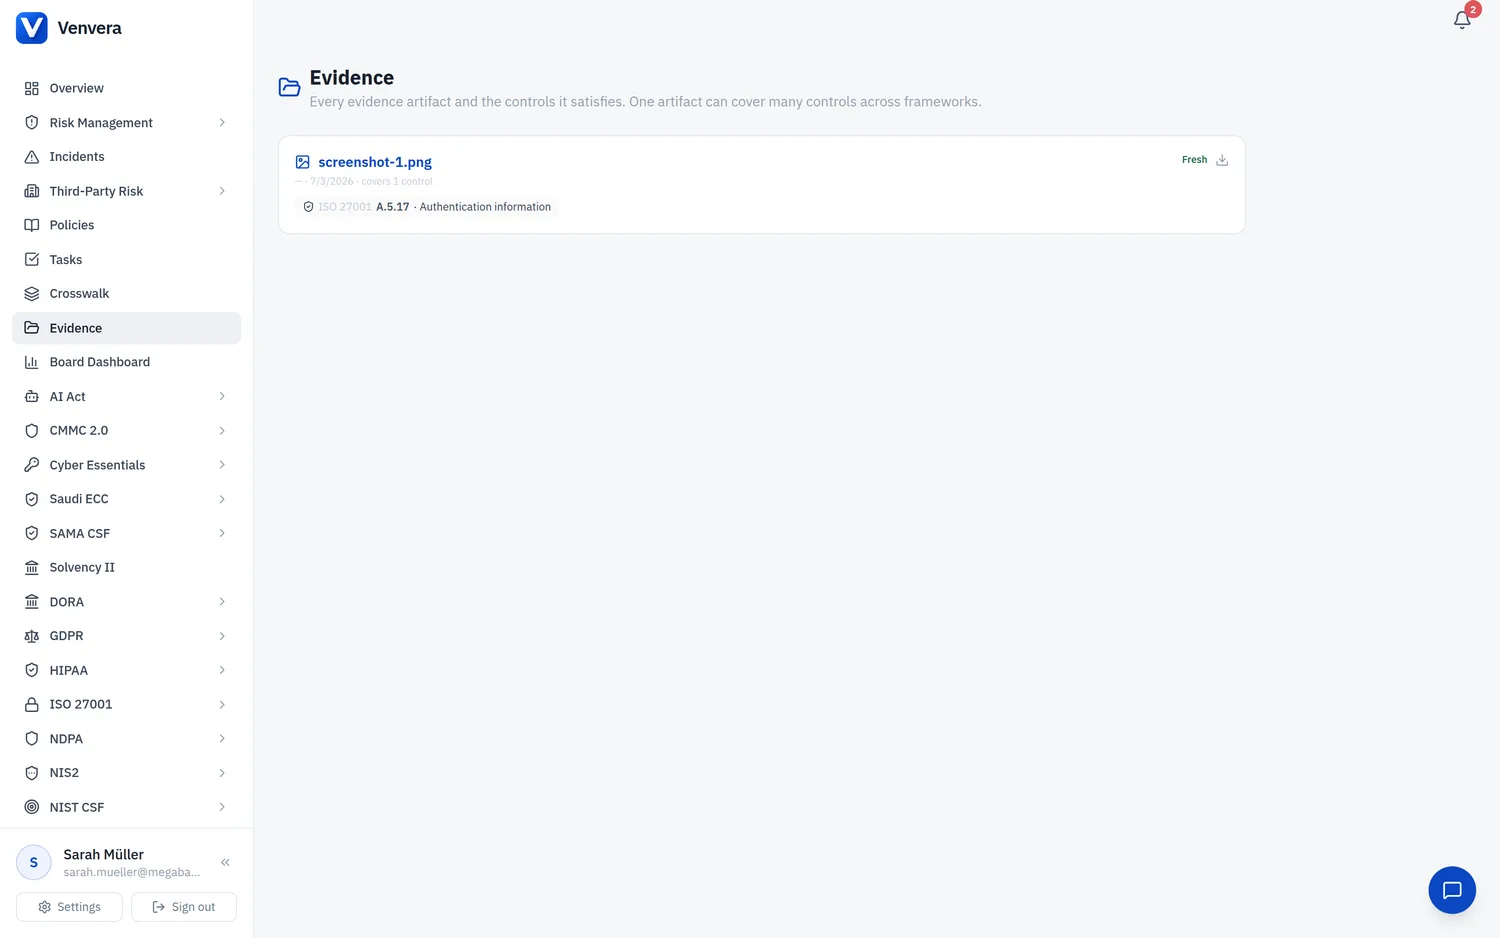
证据页面可帮助您收集和整理各类工件,用以证明您的 CMMC 实践已经实施,且控制措施正在有效运行。
证据类型
| 类型 | 说明 | 示例 |
|---|---|---|
| 策略 | 确立规则的正式文件 | 访问控制策略、事件响应(IR)策略 |
| 程序 | 分步操作说明 | 账户开通、补丁管理 |
| 配置 | 系统设置和配置 | GPO 导出文件、防火墙规则、MFA 设置 |
| 记录 | 日志和历史数据 | 审计日志、访问权限审查、扫描报告 |
| 计划 | 面向未来的规划文件 | SSP、POA&M、应急计划 |
| 证书 | 第三方证明 | FedRAMP 授权、渗透测试报告 |
评估就绪的文档
| 方法 | 评估师的工作 | 需准备的证据 |
|---|---|---|
| 检查 | 审查文档和配置 | 策略、SSP、配置导出文件、审计日志 |
| 访谈 | 与负责人员交流 | 组织架构图、角色说明、培训记录 |
| 测试 | 演练控制措施并观察结果 | 测试计划、控制措施运行时的截图 |
最佳实践
- 为证据注明日期:评估师需要确认证据是最新的
- 覆盖所有评估目标:NIST SP 800-171 的每项要求都有具体的评估目标
- 证明持续运行:附上能够表明策略正在得到遵守的记录
- 采用一致的命名:在名称中包含领域、实践 ID 和工件类型
- 定期更新:为证据工件设置审查日期