
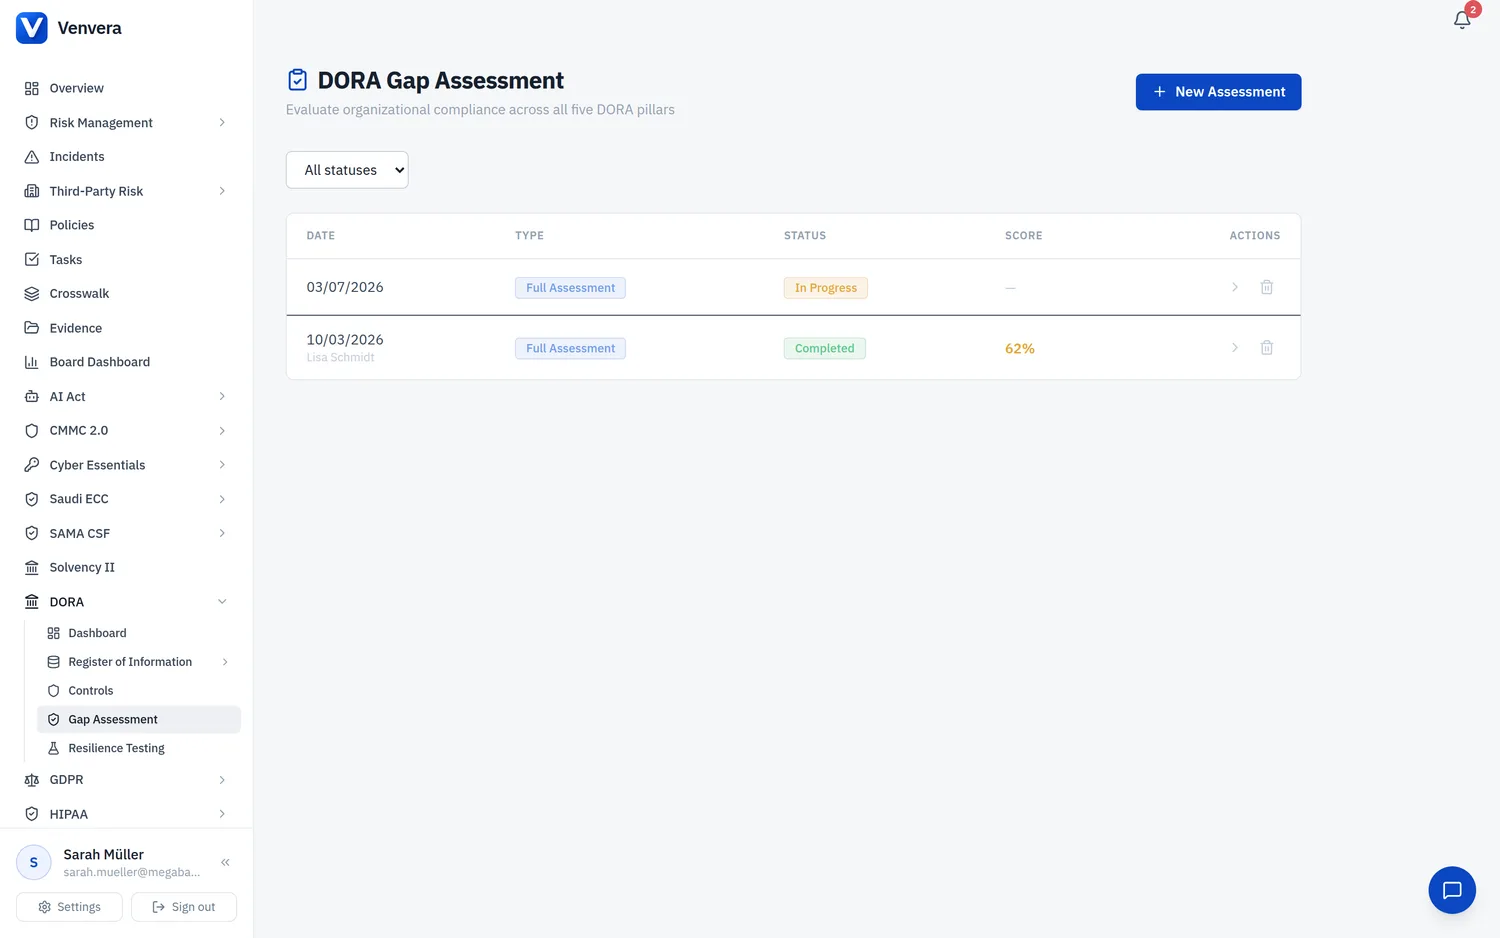
يقيس تقييم الفجوات مستوى التطبيق الحالي لضوابط ECC في مؤسستك مقابل المجموعة الكاملة المؤلفة من 114 ضابطًا. وينتج تفصيلًا للامتثال مجالًا بمجال وتوصيات معالجة مرتّبة حسب الأولوية.
إجراء تقييم فجوات
من الشريط الجانبي لـ ECC، انقر على تقييم الفجوات. إذا كنت قد أجريت تقييمات سابقة، فستُعرض أحدث النتائج افتراضيًا.
انقر على "تقييم جديد". أدخل عنوانًا (مثل "تقييم فجوات ECC للربع الأول 2026") وملاحظات اختيارية تصف نطاق التقييم أو سياقه.
يأخذك معالج التقييم عبر مجالات ECC الـ 5 واحدًا تلو الآخر. لكل ضابط، أكّد حالة التطبيق وقدّم إشارات إلى الأدلة. أما الضوابط الموسومة مسبقًا بحالة مطبّق فتكون معبّأة سلفًا.
بعد إكمال جميع المجالات، تحسب Venvera درجة الامتثال الإجمالية لديك وتنشئ مخططًا للتفصيل حسب المجال.
فهم الدرجات
| نطاق الدرجة | التصنيف | التفسير |
|---|---|---|
| 90 - 100% | ممتثل | تستوفي المؤسسة متطلبات ECC. قد تلزم تحسينات طفيفة. |
| 70 - 89% | ممتثل إلى حد كبير | معظم الضوابط مطبّقة، لكن ما زالت هناك فجوات تتطلب المعالجة. |
| 40 - 69% | ممتثل جزئيًا | توجد فجوات جوهرية. أعطِ الأولوية لمعالجة المجالات الحرجة. |
| 0 - 39% | غير ممتثل | يلزم عمل كبير. أشرك القيادة وخصّص الموارد على وجه السرعة. |
التفصيل حسب المجال
تعرض صفحة النتائج تفصيلًا لكل مجال من مجالات ECC الرئيسية الـ 5:
- حوكمة الأمن السيبراني: السياسات، والأدوار، وإدارة المخاطر، وبرامج التوعية
- الدفاع السيبراني: الضوابط التقنية، وهي إدارة الهوية والوصول (IAM)، والتشفير، وأمن الشبكات، وحماية البيانات
- المرونة السيبرانية: استمرارية الأعمال، والتعافي من الكوارث، وإدارة الثغرات
- أمن الأطراف الثالثة والسحابة: ضوابط السحابة والإسناد الخارجي والخدمات المُدارة
- أمن أنظمة التحكم الصناعية: الضوابط الخاصة بالتقنيات التشغيلية وأنظمة التحكم الصناعية (OT/ICS) (ضع عليها غير منطبق إذا كان نطاقك لا يشمل ICS)
خطة المعالجة
انقر على "إنشاء خطة المعالجة" لإنشاء قائمة عملية بالفجوات مرتّبة حسب الأولوية. تتضمن كل فجوة:
- معرّف الضابط ووصف المتطلب
- الحالة الحالية والحالة المستهدفة
- خطوات المعالجة المقترحة
- المالك الموصى به والجدول الزمني